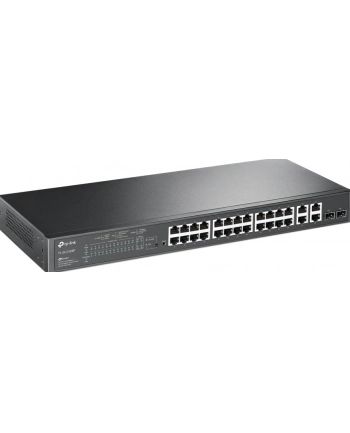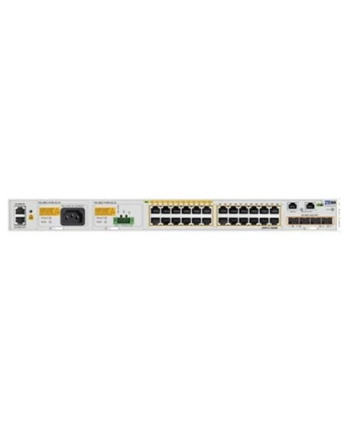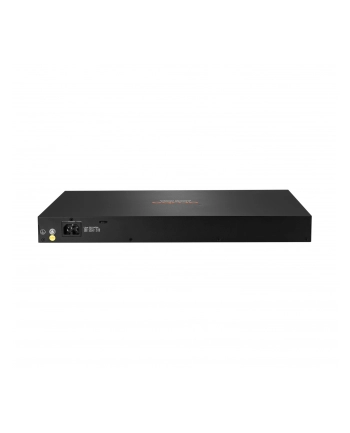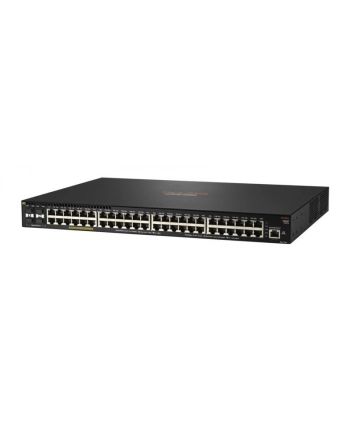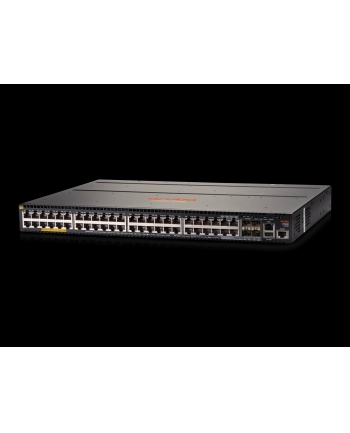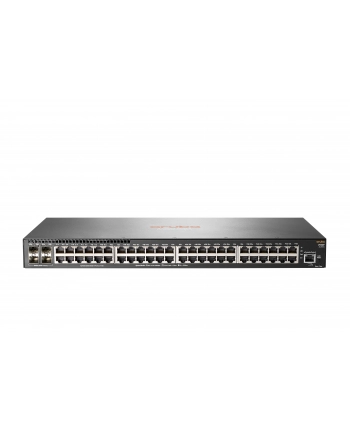
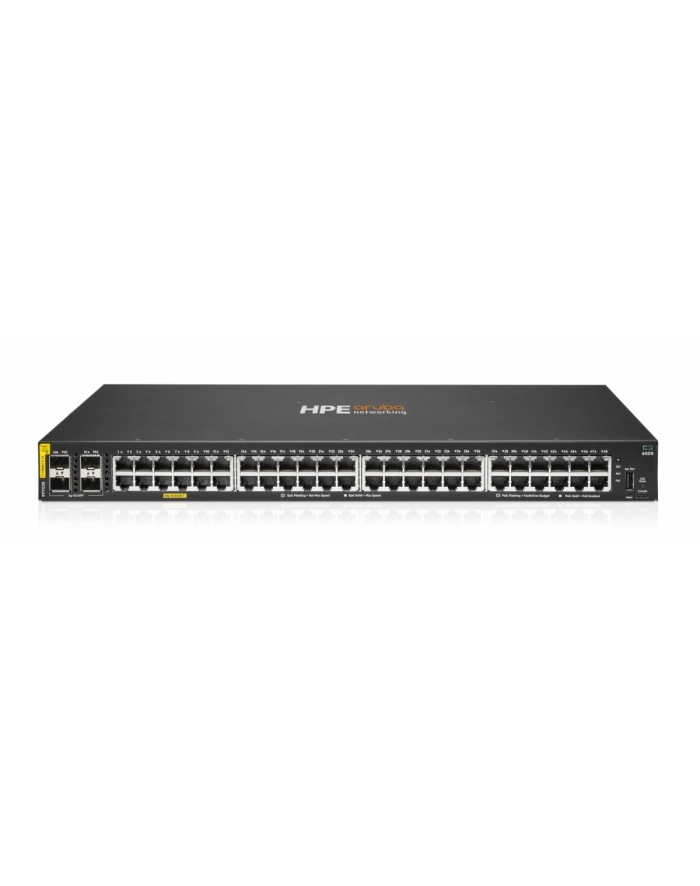
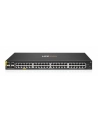
hewlett packard enterprise Przełącznik Aruba Networking 6000 48G CL4 4SFP 740W R9Y03B

Kod: 1842552-261102050020 towar dostępny
13 121,56 zł brutto za 1 szt
lub 12 × 1 178,15 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 8.99 zł
Przewidywany czas dostawy
dni robocze
około śr. 04.11 - pt. 06.11 u Ciebie
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
20 lat doświadczenia na rynku
Tylko oryginalny sprzętDystrybucja polska lub europejska
Gwarancja satysfakcji
Kup teraz, zapłać późniejRaty lub płatność odroczona
PayPo oraz raty
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
BLIK, PayU, Visa, Mastercard

Dane główne

Numer katalogowy
1842552-261102050020
Model
R9Y03B
EAN
190017786179
Koszt wysyłki
od 8.99 zł
Cena z dnia
2026-11-02
Koszty i czas wysyłki
Dowiedz się więcej

Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.

Opis

HPE Aruba Networking CX 6000 48p 10M/100M/1G Class4 PoE 4p SFP 1G 740W SwitchHPE Aruba Networking CX 6000 48G Class4 PoE 4SFP 740W Switch (R9Y03B)HPE Aruba Networking CX 6000 R9Y03B je moderní plně spravovatelný Layer 2 access switch určený pro podnikové sítě, SMB, pobočky, školy, retail i IoT infrastrukturu. Nabízí vysoký výkon, pokročilé zabezpečení, cloudovou správu a 48 gigabitových portů s podporou PoE+ napájení až do celkového výkonu 740 W.Switch využívá moderní operační systém Aruba AOS-CX postavený na databázové architektuře s REST API, automatizací a centralizovanou správou Aruba Central. Díky 4× SFP uplink portům umožňuje snadné propojení s páteřní sítí nebo optickou infrastrukturou.Hlavní vlastnosti48× 10/100/1000BASE-T Gigabit Ethernet portů4× 1GbE SFP uplink portyPodpora IEEE 802.3af / 802.3at PoE+PoE budget až 740 WAž 30 W na portPlně spravovatelný Layer 2 switchOperační systém Aruba AOS-CXCloud management Aruba CentralREST API automatizaceStatic IPv4/IPv6 routingQoS, ACL, sFlow a IGMP SnoopingTrusted Platform Module (TPM 2.0)Zero Touch ProvisioningColorless portsDual Flash ImagesJumbo Frames až 9220 BIEEE 802.3az Energy Efficient EthernetPodpora NetEdit automatizaceDoživotní omezená zárukaPortová výbavaDatové porty48× 10/100/1000BASE-T RJ-45Optické uplinky4× 1GbE SFPPoE standardyIEEE 802.3af / IEEE 802.3atPoE výkon740 WMax. výkon na port30 WKonzolový port1× USB-CUSB Host1× USB Type-AAuto-MDIXAnoVýkon a hardwarePřepínací kapacita176 GbpsPropustnost98.6 MppsLatence1 Gbps: 1.9 µsProcesorDual-Core ARM Cortex-A9 @ 1016 MHzOperační paměť4 GB DDR3Flash paměť16 GB eMMC + 128 MB Flash ROMPacket Buffer12.38 MB (4.5 MB ingress / 7.875 MB egress)MAC tabulka8 192 záznamůIPv4 ARP tabulka1 024 záznamůIPv6 ND tabulka512 záznamůIPv4 routy512IPv6 routy512IGMP skupiny512MLD skupiny512ACL entriesIPv4: 1914 / IPv6: 957 / MAC: 1914Switched Virtual Interfaces16Layer 2 a síťové funkceIEEE 802.1Q VLANAž 4094 VLAN ID512 aktivních VLANRSTP / MSTP / RPVST+LACP (IEEE 802.3ad)UDLDSmartLink redundanceIGMP Snooping v1/v2/v3MLD Snooping v1/v2MVRPBPDU tunnelingQoS a IEEE 802.1p prioritizaceTraffic shaping a rate limitingStorm ControlLLDP / LLDP-MEDPort Mirroring (4 skupiny)sFlow monitoringJumbo Frames až 9220 bajtůDHCP RelayStatic IPv4/IPv6 routingDual-stack IPv4/IPv6Loopback detectionColorless portsZabezpečeníTrusted Platform Module (TPM 2.0)802.1X autentizaceMAC autentizaceRADIUS a TACACS+DHCP SnoopingDynamic ARP ProtectionDynamic IPv4/IPv6 LockdownRA GuardBPDU ProtectionRoot GuardIdentity-driven ACLPort SecurityMAC LockoutControl Plane PolicingSSHv2, SSL a SNMPv3Secure FTP / SFTPICMP throttlingCritical Authentication RoleMAC PinningManagement a správaHPE Aruba Networking CentralWeb GUICLIREST APISNMP v1/v2c/v3Aruba NetEditZero Touch ProvisioningNTPSyslogTFTP / SFTPRMON monitoringsFlow monitoringCloud i on-premise managementAutomatizace konfiguraceFyzické parametryProvedení1U rackmount switchRozměry (V × Š × H)4.39 × 44.25 × 32.42 cmHmotnost4.7 kgChlazeníFixní ventilátoryAirflowSide-to-sideMontáž19qqq1qqq1 rack nebo desktopNapájení a spotřebaNapájecí zdrojIntegrovaný 950 WNapájení100-127 VAC / 200-240 VACFrekvence50 / 60 HzProud9.2 A / 4.9 AIdle spotřeba37.5 WMax. spotřeba bez PoE49.7 WMax. spotřeba s PoE890 WEnergy Efficient EthernetIEEE 802.3azProvozní podmínkyProvozní teplota0 °C až 45 °CSkladovací teplota-40 °C až +70 °CProvozní vlhkost5 % až 95 % nekondenzujícíSkladovací vlhkost5 % až 90 %Max. provozní nadmořská výška3000 mMax. skladovací nadmořská výška4600 mHlučnost35.91 dBPodporované standardyIEEE 802.1D / 802.1w / 802.1sIEEE 802.1Q VLANIEEE 802.1p QoSIEEE 802.1AB LLDPIEEE 802.1XIEEE 802.3ad LACPIEEE 802.3af PoEIEEE 802.3at PoE+IEEE 802.3az Energy Efficient EthernetIEEE 802.3x Flow ControlRFC 3176 sFlowSNMPv1/v2c/v3IPv4 / IPv6 dual stackLLDP-MEDObsah baleníHPE Aruba Networking CX 6000 R9Y03BNapájecí kabelRack mount sadaDokumentaceZárukaHPE Aruba Networking Limited Lifetime Warranty.

Parametry techniczne

Opis

HPE Aruba Networking CX 6000 Switch Series

Seria przełączników HPE Aruba Networking CX 6000 to nowoczesna rodzina przełączników dostępowych klasy podstawowej, idealnych dla oddziałów firm, przedsiębiorstw średniej wielkości oraz małych firm.

Zoptymalizowana pod kątem niezawodnego, prostego i bezpiecznego dostępu, seria CX 6000 zapewnia wygodne i ekonomiczne przewodowe rozwiązanie dostępowe dla sieci obsługujących urządzenia IoT, użytkowników mobilnych oraz aplikacje chmurowe. Seria przełączników CX 6000 oparta jest na architekturze ASIC HPE Aruba Networking oraz programowalnym systemie operacyjnym AOS-CX, wykorzystywanym w całym portfolio HPE Aruba Networking CX, co zapewnia bardziej spójne i efektywne środowisko pracy dla administratorów. Ta w pełni zarządzalna seria oferuje wygodne, wbudowane porty uplink oraz zasilanie PoE+ do 740 W, umożliwiające obsługę urządzeń IoT, takich jak kamery bezpieczeństwa i bezprzewodowe punkty dostępowe (AP). Kompaktowy i bezwentylatorowy model idealnie nadaje się do zastosowania w cichych, niewielkich przestrzeniach biurowych.

Seria przełączników HPE Aruba Networking CX 6000 jest łatwa we wdrożeniu i użytkowaniu dzięki elastycznym opcjom zarządzania, obejmującym interfejs Web GUI, CLI, chmurowe oraz lokalne (on-premises) zarządzanie poprzez HPE Aruba Networking Central, co pozwala dobrać najlepsze rozwiązanie do potrzeb firmy i środowiska sieciowego. Oferując funkcjonalności warstwy 2 (Layer 2) z rozszerzonymi mechanizmami bezpieczeństwa dostępu, priorytetyzacją ruchu oraz obsługą IPv6, seria CX 6000 upraszcza również eksploatację i zapewnia spokój dzięki wbudowanemu oprogramowaniu przełącznika, które nie wymaga subskrypcji do aktywacji, oraz ograniczonej dożywotniej gwarancji (Limited Lifetime Warranty).

Klasa przełącznika Zarządzalny
Zastosowanie (switche) Średnie i duże firmy (powyżej 16 portów)
Warstwa przełączania (switche) L2+
Architektura sieci (switche) GigabitEthernet
Liczba portów 10/100/1000 MBps 52
Liczba portów PoE (PoE + PoE+) 48
Liczba portów SFP 4
Port konsoli Tak
Przepustowość (switche Gbps) 104 Gb/s
Prędkość przekazywania (Mpps) 77.3 Mpps
Bufor pakietów 12.38 MB
Rozmiar tablicy adresów MAC 8192
Obsługa ramek Jumbo Tak
Rozmiar ramki Jumbo 9 KB
Możliwość łączenia w stos Nie
Obsługiwane protokoły i standardy
  • RFC 1591 DNS (client)
  • SSHv1/SSHv2 Secure Shell
  • IEEE 802.1D MAC Bridges
  • IEEE 802.1p Priority
  • IEEE 802.1Q VLANs
  • IEEE 802.1s Multiple Spanning Trees
  • IEEE 802.1w Rapid Reconfiguration of Spanning Tree
  • IEEE 802.3 Type 10BASE-T
  • IEEE 802.3ab 1000BASE-T
  • IEEE 802.3ad Link Aggregation Control Protocol (LACP)
  • IEEE 802.3at Power over Ethernet
  • IEEE 802.3az Energy Efficient Ethernet
  • IEEE 802.3x Flow Control
  • IEEE 802.3af
  • IEEE 802.3at
  • RFC 768 UDP
  • RFC 783 TFTP Protocol (revision 2)
  • RFC 792 ICMP
  • RFC 793 TCP
  • RFC 826 ARP
  • RFC 1350 TFTP Protocol (revision 2)
  • RFC 2131 DHCP client
  • RFC 4330 Simple Network Time Protocol (SNTP) v4
  • RFC 951 BOOTP (VLAN 1 Only)
  • RFC 1542 BOOTP Extensions (VLAN 1 only)
  • IGMPv2/IGMPv3
  • IGMP/MLD Snooping
  • RFC 1981 IPv6 Path MTU Discovery for IPv6
  • RFC 2460 IPv6 Specification
  • RFC 2925 Remote Operations MIB (Ping only)
  • RFC 3315 DHCPv6 (client only)
  • RFC 3513 IPv6 Addressing Architecture
  • RFC 3596 DNS Extension for IPv6
  • RFC 3176 sFlow
  • RFC 4022 MIB for TCP
  • RFC 4113 MIB for UDP (Partially)
  • RFC 4251 SSHv6 Architecture
  • RFC 4252 SSHv6 Authentication
  • RFC 4253 SSHv6 Transport Layer
  • RFC 4254 SSHv6 Connection
  • RFC 4293 MIB for IP
  • RFC 4419 Key Exchange for SSH
  • RFC 4443 ICMPv6
  • RFC 4861 IPv6 Neighbor Discovery
  • RFC 4862 IPv6 Stateless Address Auto-configuration
  • RFC 1213 MIB
  • RFC 1493 Bridge MIB
  • RFC 2674 802.1p and IEEE 802.1Q Bridge MIB
  • RFC 2737 Entity MIB
  • RFC 2863 The Interfaces Group MIB
  • IEEE 802.1AB Link Layer Discovery Protocol (LLDP)
  • RFC 1098 A Simple Network Management Protocol (SNMP)
  • ANSI/TIA-1057 LLDP Media Endpoint Discovery (LLDPMED)
  • SNMPv1/v2c/v3
  • RFC 2819 Four groups of RMON: 1 (statistics), 2 (history), 3 (alarm) and 9 (events)
  • RFC 1098 A Simple Network Management Protocol (SNMP)
  • RFC 2474 DiffServ precedence, with 2/4/8 queues per port
  • RFC 2475 DiffServ Architecture
  • RFC 2597 DiffServ Assured Forwarding (AF)
  • RFC 2598 DiffServ Expedited Forwarding (EF)
  • IEEE 802.1X Port Based Network Access Control
  • RFC 1492 TACACS+
  • RFC 2138 RADIUS Authentication
  • RFC 2866 RADIUS Accounting
  • Secure Sockets Layer (SSL)
QoS

Aby wspierać działania związane z przeciążeniem sieci i priorytetyzacją ruchu, CX6000 oferuje następujące funkcje:

  • Kolejkowanie o ściśle określonym priorytecie (Strict Priority, SP)
  • Priorytetyzacja ruchu (IEEE 802.1p) dla klasyfikacji w czasie rzeczywistym
  • Klasa usługi (Class of Service, CoS) ustawia znacznik priorytetu IEEE 802.1p na podstawie: adresu IP, typu usługi IP (IP ToS), protokołu warstwy 3, numeru portu TCP/UDP, portu źródłowego oraz DiffServ
  • Ograniczanie przepustowości (Rate limiting) ustala maksymalne dozwolone wartości dla przychodzącego ruchu na portach oraz minimalne wartości dla kolejek na poszczególnych portach
  • Duże bufory umożliwiające łagodne zarządzanie przeciążeniami
Bezpieczeństwo
  • Obsługa list kontroli dostępu (ACL) dla IPv4 i IPv6; umożliwia filtrowanie ruchu w celu zapobiegania dostępowi nieautoryzowanych użytkowników do sieci lub kontrolowania ruchu sieciowego w celu oszczędzania zasobów; reguły mogą odrzucać lub zezwalać na przekazywanie ruchu; reguły mogą być oparte na nagłówku warstwy 2 lub nagłówku protokołu warstwy 3
  • ACL-y zapewniają również filtrowanie na podstawie pola IP, adresu/subnetu źródłowego i docelowego IP oraz numeru portu TCP/UDP źródłowego i docelowego, na poziomie VLAN lub portu
  • Remote Authentication Dial-In User Service (RADIUS)
  • Terminal Access Controller Access-Control System (TACACS+) dostarcza narzędzie uwierzytelniające przy użyciu TCP z szyfrowaniem całego żądania uwierzytelnienia, zapewniając dodatkowe bezpieczeństwo
  • Bezpieczeństwo dostępu do zarządzania dla uwierzytelniania zarówno lokalnego, jak i zdalnego dla dostępu administracyjnego. RADIUS lub TACACS+ mogą być użyte do zapewnienia szyfrowanego uwierzytelnienia użytkownika. Dodatkowo TACACS+ może zapewniać również usługi autoryzacji administratora
  • Control Plane Policing ustala limit przepustowości dla protokołów sterujących w celu ochrony CPU przed przeciążeniem spowodowanym atakami DoS
  • Obsługa wielu metod uwierzytelniania użytkowników. Wykorzystuje klienta IEEE 802.1X (supplicant) na stacji końcowej wraz z serwerem RADIUS w celu uwierzytelnienia zgodnie ze standardami branżowymi
  • Obsługa uwierzytelniania klientów na podstawie adresu MAC
  • Równoczesne schematy uwierzytelniania IEEE 802.1X, Web i MAC na port przełącznika obsługuje do 32 sesji uwierzytelniania IEEE 802.1X, Web i MAC
  • Bezpieczny dostęp do zarządzania zapewnia szyfrowanie wszystkich metod dostępu (CLI, GUI lub MIB) poprzez SSHv2, SSL i/lub SNMPv3
  • Ochrona CPU przełącznika zapewnia automatyczną ochronę przed złośliwym ruchem sieciowym próbującym wyłączyć switch
  • ICMP throttling przeciwdziała atakom DoS typu ICMP poprzez automatyczne ograniczanie ruchu ICMP na dowolnym porcie przełącznika
  • ACL-y oparte na tożsamości (Identity-driven ACL) umożliwiają wdrożenie wysoce szczegółowej i elastycznej polityki bezpieczeństwa dostępu oraz przypisania VLAN dla każdego uwierzytelnionego użytkownika sieci
  • Ochrona portów STP BPDU blokuje jednostki danych protokołu mostu (BPDU) na portach, które ich nie wymagają, zapobiegając atakom z sfałszowanymi BPDU
  • Dynamiczne blokowanie IP (Dynamic IP Lockdown) blokuje ruch z nieautoryzowanych hostów, zapobiegając spoofingowi adresów źródłowych IP
  • Ochrona STP Root Guard chroni root bridge przed atakami lub błędami konfiguracji
  • Dynamiczna ochrona ARP blokuje rozgłoszenia ARP od nieautoryzowanych hostów, zapobiegając podsłuchiwaniu lub kradzieży danych sieciowych
  • Ochrona DHCP (snooping) blokuje pakiety DHCP od nieautoryzowanych serwerów DHCP, zapobiegając atakom DoS
  • Obsługa DHCPv4 Relay
  • Bezpieczeństwo portów pozwala na dostęp tylko do określonych adresów MAC, które mogą być nauczone automatycznie lub wprowadzone przez administratora
  • Blokada adresu MAC (MAC address lockout) uniemożliwia połączenie do sieci określonym skonfigurowanym adresom MAC
  • Filtrowanie portów źródłowych pozwala komunikować się tylko wybranym portom
  • Secure Shell szyfruje wszystkie przesyłane dane dla bezpiecznego zdalnego dostępu CLI przez sieci IP
  • Secure Sockets Layer (SSL) szyfruje cały ruch HTTP, umożliwiając bezpieczny dostęp do przeglądarkowego GUI zarządzania przełącznikiem
  • Secure FTP umożliwia bezpieczny transfer plików do i z przełącznika; chroni przed niepożądanym pobieraniem plików lub nieautoryzowanym kopiowaniem pliku konfiguracyjnego
  • Critical Authentication Role zapewnia, że ważne urządzenia infrastrukturalne, takie jak telefony IP, mają dostęp do sieci nawet przy braku serwera RADIUS
  • MAC Pinning pozwala starszym urządzeniom (nieaktywnym w sieci) pozostać uwierzytelnionym poprzez przypięcie adresu MAC klienta do portu do momentu wylogowania lub odłączenia klienta
  • Baner bezpieczeństwa (Security banner) wyświetla dostosowaną politykę bezpieczeństwa przy logowaniu użytkowników do przełącznika
  • Dynamiczne blokowanie IPv4 współpracuje z ochroną DHCP, aby blokować ruch z nieautoryzowanych hostów, zapobiegając spoofingowi adresów źródłowych IP
  • Smart DHCP Relay pozwala agentowi relay DHCP używać wtórnych adresów IP, gdy serwer DHCP nie odpowiada wiadomością DHCP-OFFER
Zarządzanie, monitorowanie, konfiguracja
  • Intuicyjny, łatwy w użyciu interfejs Web GUI przełącznika zapewnia prosty w obsłudze pulpit, zaawansowany zestaw narzędzi oraz wgląd w działanie przełącznika
  • Chmurowa platforma HPE Aruba Networking Central zapewnia zarządzanie siecią przewodową i bezprzewodową z jednego miejsca (single pane of glass) z automatycznymi alertami i łatwą konfiguracją
  • Wbudowany, programowalny i łatwy w użyciu interfejs REST API
  • Standardowy w branży CLI z hierarchiczną strukturą, co skraca czas i koszty szkoleń. Zwiększa produktywność w środowiskach wielodostawców
  • sFlow (RFC 3176) to monitoring i raportowanie sieci o prędkości przewodowej w oparciu o ASIC, bez wpływu na wydajność sieci; operatorzy mogą zbierać różnorodne statystyki i informacje sieciowe do planowania przepustowości oraz monitorowania sieci w czasie rzeczywistym
  • Bezpieczeństwo zarządzania ogranicza dostęp do krytycznych poleceń konfiguracyjnych, zapewnia wiele poziomów uprawnień z ochroną hasłem, a funkcje lokalnego i zdalnego sysloga pozwalają na rejestrowanie wszystkich działań
  • Obsługa SNMPv1/v2c/v3 zapewnia możliwość odczytu standardowej w branży bazy informacji zarządzania (MIB) oraz prywatnych rozszerzeń
  • Obsługa SNMP obejmuje: ustawianie prędkości i dupleksu, konfigurację bezpieczeństwa portów, priorytetu PoE, zarządzanie konfiguracją, odczyt pojedynczego OID dla średniego CPU i pamięci, podgląd MIB SNMP
  • Pułapki SNMP (SNMP Trap) obejmują: pułapki transceiverów (włożenie/usunięcie), pułapki SNMP, uwierzytelnienie MIB-SNMB SNMP, MIB SNMPv2, Port Sec MIB, Config MIB-Running Config Change, Config MIB, AAA Server MIB, AAA Server State
  • Zdalny monitoring (RMON) ze standardowym SNMP do monitorowania kluczowych funkcji sieci. Obsługuje grupy zdarzeń, alarmów, historii i statystyk oraz prywatną grupę rozszerzeń alarmów
  • Obsługa TFTP i SFTP oferuje różne mechanizmy aktualizacji konfiguracji; trivial FTP (TFTP) umożliwia dwukierunkowy transfer przez sieć TCP/IP; Secure File Transfer Protocol (SFTP) działa przez tunel SSH, zapewniając dodatkowe bezpieczeństwo
  • Narzędzie debug i sampler wspiera polecenia ping i traceroute dla IPv4 i IPv6
  • Network Time Protocol (NTP) synchronizuje czas pomiędzy rozproszonymi serwerami czasu i klientami; zapewnia spójność czasu w sieci dla wszystkich urządzeń zależnych od zegara, umożliwiając działanie różnorodnych aplikacji wymagających dokładnego czasu
  • IEEE 802.1AB Link Layer Discovery Protocol (LLDP) ogłasza i odbiera informacje zarządcze od sąsiednich urządzeń w sieci, ułatwiając mapowanie przez aplikacje do zarządzania siecią
  • Podwójne obrazy flash zapewniają niezależne pliki systemu operacyjnego głównego i zapasowego do tworzenia kopii zapasowej podczas aktualizacji
  • Możliwość przechowywania wielu plików konfiguracyjnych w obrazie flash
  • Unidirectional Link Detection (UDLD) monitoruje łącze między dwoma przełącznikami i blokuje porty na obu końcach połączenia, jeśli w którymkolwiek punkcie łącze przestaje działać
Funkcje L2

Obsługiwane są następujące usługi warstwy 2:

  • Obsługa VLAN i tagowanie zgodne ze standardem IEEE 802.1Q (4094 identyfikatory VLAN) oraz obsługa jednocześnie do 512 VLAN-ów
  • Obsługa pakietów Jumbo poprawia wydajność dużych transferów danych; obsługuje ramki o rozmiarze do 9220 bajtów
  • Rapid Per-VLAN Spanning Tree (RPVST+) pozwala każdemu VLAN-owi budować osobne drzewo spanningowe, co poprawia wykorzystanie przepustowości łączy; zgodne z PVST+
  • STP obsługuje standardowy IEEE 802.1D STP, IEEE 802.1w Rapid Spanning Tree Protocol (RSTP) dla szybszej konwergencji oraz IEEE 802.1s Multiple Spanning Tree Protocol (MSTP)
  • MVRP umożliwia automatyczne uczenie się VLAN-ów i dynamiczne ich przypisywanie
  • Bridge Protocol Data Unit (BPDU) tunneling przesyła STP BPDU w sposób przezroczysty, umożliwiając poprawne obliczanie drzew spanningowych przez dostawców usług, sieci WAN lub MAN
  • Port mirroring duplikuje ruch portu (przychodzący i wychodzący) na port monitorujący; obsługuje 4 grupy mirroringu
  • Internet Group Management Protocol (IGMP) kontroluje i zarządza rozsyłaniem pakietów multicast w sieci warstwy 2
Funkcje L3
  • Address Resolution Protocol (ARP) określa adres MAC innego hosta IP w tej samej podsieci; obsługuje również statyczne wpisy ARP
  • Domain Name System (DNS) zapewnia rozproszoną bazę danych, która tłumaczy nazwy domen na adresy IP i odwrotnie, co upraszcza projektowanie sieci; obsługuje zarówno klienta, jak i serwer
  • Obsługa wewnętrznego testu loopback w celach konserwacyjnych i zwiększenia dostępności; wykrywanie loopback chroni przed nieprawidłowym okablowaniem lub konfiguracją sieci i może być włączone na poziomie portu lub VLAN dla większej elastyczności
  • Statyczny routing IP zapewnia ręcznie skonfigurowane trasy
  • Statyczny routing IPv4 i IPv6 w trybie dual stack umożliwia prosty, ręcznie konfigurowany routing dla IPv4 i IPv6
  • Dual IP stack utrzymuje oddzielne stosy dla IPv4 i IPv6, co ułatwia przejście z sieci opartej wyłącznie na IPv4 do sieci wyłącznie IPv6
Typ obudowy Rack (Switche/UPS)
Wentylator (switche) Tak
Zasilacz (switche) Wewnętrzny
Pobór mocy 818 W
Wymagania środowiskowe
  • Temperatura pracy: od 0°C do 45°C (od 32°F do 113°F) do 5000 stóp, spadek o -1°C na każde 1000 stóp od 5000 stóp do 10 000 stóp
  • Wilgotność względna podczas pracy: od 5% do 95% przy 104°F (40°C) bez kondensacji
  • Temperatura przechowywania: od -40°C do 158°F (od -40°C do 70°C) do 15 000 stóp
  • Wilgotność względna podczas przechowywania: od 5% do 90% przy 149°F (65°C) bez kondensacji
Zasilanie

100-127 VAC / 200-240 VAC

Pobór mocy (230 V AC):

  • Bezczynność: 28,8 W
  • Maksymalna moc (bez PoE): 45,6 W
  • Maksymalna moc (z PoE): 818 W
Wymiary

4.39 x 44.25 x 30.44 cm

Waga 4.33 kg
Uwaga CE+WEEE

Pytania i odpowiedzi

Dla kogo przeznaczony jest ten przełącznik?
Przełącznik jest przeznaczony dla średnich i dużych firm, a także dla oddziałów, małych przedsiębiorstw i środowisk biurowych.
Czy urządzenie jest zarządzalne?
Tak, jest to przełącznik zarządzalny.
Jaka jest warstwa przełączania tego modelu?
Urządzenie pracuje w warstwie L2+.
Ile portów 10/100/1000 Mb/s oferuje ten model?
Przełącznik oferuje 52 porty 10/100/1000 Mb/s.
Ile portów PoE posiada urządzenie?
Model posiada 48 portów PoE.
Ile portów SFP ma ten przełącznik?
Przełącznik ma 4 porty SFP.
Czy urządzenie obsługuje port konsoli?
Tak, port konsoli jest dostępny.
Jaka jest przepustowość przełącznika?
Przepustowość wynosi 104 Gb/s.
Jaka jest prędkość przekazywania pakietów?
Prędkość przekazywania wynosi 77.3 Mpps.
Jaka jest pojemność bufora pakietów?
Bufor pakietów ma 12.38 MB.
Ile adresów MAC może obsłużyć tablica?
Tablica adresów MAC obsługuje 8192 wpisy.
Czy urządzenie obsługuje ramki Jumbo?
Tak, obsługa ramek Jumbo jest dostępna.
Jaki jest rozmiar ramki Jumbo?
Rozmiar ramki Jumbo wynosi 9 KB.
Czy można łączyć przełącznik w stos?
Nie, możliwość łączenia w stos nie jest obsługiwana.
Jaki typ obudowy ma to urządzenie?
Urządzenie ma obudowę rack.
Czy przełącznik ma wentylator?
Tak, urządzenie posiada wentylator.
Jaki zasilacz zastosowano w tym modelu?
Zastosowano zasilacz wewnętrzny.
Jakie jest pobór mocy urządzenia?
Pobór mocy wynosi 818 W.
Jakie jest zasilanie przełącznika?
Zasilanie wynosi 100-127 VAC / 200-240 VAC.
Jakie są wymiary urządzenia?
Wymiary wynoszą 4.39 x 44.25 x 30.44 cm.
Jaka jest waga przełącznika?
Waga urządzenia wynosi 4.33 kg.
Czy przełącznik obsługuje VLAN?
Tak, obsługuje VLAN i tagowanie zgodne z IEEE 802.1Q.
Ile VLAN-ów może obsługiwać urządzenie?
Urządzenie obsługuje jednocześnie do 512 VLAN-ów.
Czy przełącznik wspiera Jumbo Frames?
Tak, obsługuje pakiety Jumbo do 9220 bajtów.
Czy model obsługuje IPv6?
Tak, obsługuje IPv6, w tym dual stack i statyczny routing IPv6.
Jakie funkcje L3 są dostępne?
Dostępne są ARP, DNS, wewnętrzny test loopback, statyczny routing IP oraz Dual IP stack.
Jakie funkcje QoS oferuje ten przełącznik?
Urządzenie oferuje Strict Priority, IEEE 802.1p, Class of Service, Rate limiting oraz duże bufory.
Jakie zabezpieczenia oferuje przełącznik?
Model obsługuje m.in. ACL dla IPv4 i IPv6, RADIUS, TACACS+, IEEE 802.1X, SSHv2, SSL, SNMPv3 oraz mechanizmy ochrony CPU i portów.
Czy można zarządzać przełącznikiem przez przeglądarkę?
Tak, dostępny jest interfejs Web GUI.
Czy urządzenie wspiera zarządzanie chmurowe?
Tak, obsługuje HPE Aruba Networking Central.
Czy przełącznik obsługuje REST API?
Tak, posiada wbudowany, programowalny interfejs REST API.
Czy urządzenie wspiera monitoring sieci?
Tak, wspiera sFlow, SNMP i RMON.
Czy przełącznik można zamontować w szafie rack?
Tak, typ obudowy to rack.
Czy model nadaje się do cichych pomieszczeń biurowych?
Tak, jest to kompaktowy model bezwentylatorowy przeznaczony do cichych przestrzeni biurowych.
Czy urządzenie obsługuje PoE+?
Tak, zapewnia zasilanie PoE+ do 740 W.
Zobacz też

Produkty podobne z kategorii
Zobacz też

Produkty podobne producenta
Twój koszyk 0
Porównaj
Porównaj
Kierunek wizualny
Indygo
Ocean
Nocny
Wielkość czcionki

Wybór zapamiętuje się na wszystkich podstronach.

Dbamy o Twoją prywatność

Dzięki plikom Cookie nasza strona może świadczyć usługi na najwyższym poziomie. Szczegółowe informacje na temat celu ich używania oraz możliwości zmian ustawień plików cookies znajdują się w Polityce prywatności. Pomagają nam one w zapewnieniu bezpiecznego i prawidłowego funkcjonowania serwisu, podnoszenia komfortu jego użytkowania, lepszego zrozumienia potrzeb użytkowników oraz dopasowania reklam do Twoich zainteresowań. Będziemy wdzięczni jeśli zaakceptujesz wszystkie pliki cookies, ale oczywiście możesz dostosować swoje zgody klikając w przycisk ustawienia.