| Kup teraz, zapłać za 30 dni


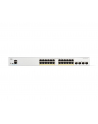
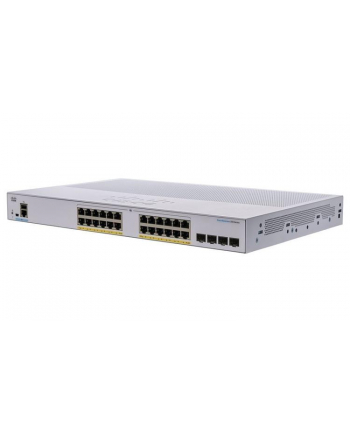
CISCO Catalyst 1200 24-port GE PoE 4x10G SFP+
Kod: 1503779-260916095450
towar dostępny
1 841,68 zł
brutto za 1 szt
lub 12 × 165,36 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 9.99 złkurier / paczkomat
Przewidywany czas dostawy
dni robocze
około wt. 29.09 - pt. 02.10 u Ciebiedni robocze
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
Tylko oryginalny sprzętDystrybucja polska lub europejska
Kup teraz, zapłać późniejRaty lub płatność odroczona
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
Dane główne
- Numer katalogowy
- 1503779-260916095450
- Producent
- CISCO
- Model
- C1200-24P-4X
- EAN
- 0889728521710, 889728521710
- Koszt wysyłki
- od 9.99 zł
- Cena z dnia
- 2026-09-16
- Koszty i czas wysyłki
- Dowiedz się więcej
Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.
×
Regulamin
Opis
Solution:Rack mounted 19qqq1qqq1; Technology:Gigabit ethernet + 10 Gigabit optika; Management:Web, SNMP/RMON; Switch properties:Port POE FunctionCisco Catalyst switch C1200-24P-4X Seria Cisco Catalyst 1200 to kolejna generacja niedrogich inteligentnych przełączników, które łączą wysoką wydajność i niezawodność z pełnym zestawem funkcji potrzebnych do małych i średnich sieci korporacyjnych. Przełączniki działają na dostosowanym oprogramowaniu systemu operacyjnego Linux i zapewniają elastyczne opcje zarządzania, kompleksowe możliwości zabezpieczeń oraz funkcje statycznego routingu na 3. warstwie, które znacznie przewyższają możliwości nieszeregowanej lub taniej warstwy 2 przełączników, i to przy cenie niższej niż w przypadku przełączników zarządzanych w pełni. Gdy potrzebujesz niezawodnego rozwiązania do dzielenia zasobów online oraz podłączania komputerów, telefonów i punktów dostępowych Wi-Fi, inteligentne przełączniki Catalyst serii 1200 zapewniają idealne rozwiązanie w przystępnej cenie. Strony produktu: C1200-24P-4X Wydajność Moc przełączania i szybkość przekazywania (Wszystkie przełączniki są w trybie wire-speed i bezblokowe) Pojemność w milionach pakietów na sekundę (mpps) (pakiety 64-bajtowe) 95,23 Pojemność przełączania w gigabitach na sekundę (Gbps) 128 Przełączanie warstwy 2Protokoł Spanning Tree (STP) Standardowe wsparcie dla stanu drzewa rozpinającego 802.1d Szybka konwergencja używając 802.1w (Rapid Spanning Tree Protocol [RSTP]), domyślnie włączony Wiele instancji drzewa rozpinającego używając 802.1s (MSTP); obsługuje 8 instancji Per-VLAN Spanning Tree Plus (PVST+); obsługuje 126 instancji Rapid PVST+ (RPVST+); obsługuje 126 instancji Grupowanie portów/łącze agregacyjne Wsparcie dla IEEE 802.3ad Link Aggregation Control Protocol (LACP) Do 4 grup Do 8 portów na grupę z 16 kandydatami na each (dynamicznie) 802.3ad Link Aggregation Group (LAG) VLAN Wsparcie dla do 255 aktywnych VLAN-ów jednocześnie VLAN na podstawie portu i VLAN z oznaczeniem 802.1Q VLAN zarządzania VLAN gościa Auto Surveillance VLAN (ASV) VLAN głosowy Ruch głosowy jest automatycznie przypisywany do VLAN-u dedykowanego głosowi i obsługiwany z odpowiednimi poziomami QoS. Protocol wykrywania usług głosowych (VSDP) zapewnia sieciowe, bezdotykowe wdrożenie punktów końcowych głosu i urządzeń kontroli połączeń Protokół rejestracji VLAN (GVRP) i GARP Umożliwia automatyczne propagowanie i konfigurowanie VLAN-ów w domenie mostkowanej Sznaukanie protokołu Internet Group Management Protocol (IGMP) wersje 1, 2 i 3 Ogranicza przepustowość multicastów intensywnych ruchowo do żądających; obsługuje 255 grup multicast (multicast specyficzny dla źródła również obsługiwany) IGMP querier Używany do obsługi domeny multicast warstwy 2 przełączników w przypadku braku routera multicast Zablokowanie Head-of-Line (HOL) Prewencja blokowania HOL Wykrywanie pętli Zabezpiecza przed pętlami przez transmitowanie pakietów protokołu pętli na portach, na których włączono ochronę pętli. Działa niezależnie od STP Routing warstwy 3Routing IPv4 Prędkość routingu pakietów IPv4 z prędkością linii Do 32 statycznych tras i do 16 interfejsów IP Routing IPv6 Prędkość routingu pakietów IPv6 z prędkością linii Interfejs warstwy 3 Konfiguracja interfejsu warstwy 3 na porcie fizycznym, LAG, interfejsie VLAN lub interfejsie pętli zwrotnej Routing bezklasowy CIDR Wsparcie dla CIDR Ułatwienie DHCP (relay) na warstwie 3 Przekazywanie ruchu DHCP między domenami IP Relay UDP (User Datagram Protocol) Przekazywanie informacji broadcastowych między domenami warstwy 3 dla wykrywania aplikacji lub przekazywania pakietów BootP/DHCP ZabezpieczeniaSSL (Secure Sockets Layer) Szyfrowanie całego ruchu HTTPS, umożliwiające bezpieczny dostęp do zarządzania GUI opartego na przeglądarce w przełączniku Protokół SSH SSH jest bezpieczniejszą zamiennikiem dla ruchu Telnet. Protokół Secure Copy (SCP) korzysta również z SSH. Obsługiwane są wersje SSH v1 i v2. IEEE 802.1X (rola autoryzatora) Uwierzytelnianie RADIUS, VLAN gościa, tryb pojedynczego/multiple hosta, i pojedynczych/multiple sesji Ochrona pętli STP (guard) Zapewnia dodatkową ochronę przed pętlami warstwy 2 (pętlami STP) Technologia Secure Core (SCT) Zapewnia, że przełącznik będzie odbierał i przetwarzał ruch zarządzania i protokołów niezależnie od ilości ruchu Secure Sensitive Data (SSD) Mechanizm bezpiecznego zarządzania danymi wrażliwymi (np. hasła, klucze itp.) na przełączniku, udostępniający dane innym urządzeniom i automatyczną, bezpieczną konfigurację. Dostęp do wyświetlania tych danych jako tekst jawny lub zaszyfrowany jest zgodnie z poziomem dostępu ustawionym na użytkowniku i metodą dostępu Zaufane systemy Zaufane systemy zapewniają bardzo bezpieczną podstawę dla produktów Cisco Obrona w czasie działania (Executable Space Protection [X-Space], Address Space Layout Randomization [ASLR], Built-In Object Size Checking [BOSC]) Port security Możliwość blokowania adresów MAC źródłowych do portów i ograniczania liczby nauczonych adresów MAC RADIUS Wsparcie dla uwierzytelniania RADIUS dla dostępu zarządzania. Przełącznik działa jako klient Storm control Broadcast, multicast i nieznany unicast Prewencja DoS Zapobieganie atakom DoS Wielo-poziomowe uprawnienia użytkowników w CLI Poziom 1, 7 i 15 ACL Wsparcie dla do 512 reguł Deny lub ograniczanie przepustowości na podstawie źródła i miejsca docelowego MAC, VLAN ID, IPv4 lub IPv6 adresu, identyfikatora przepływu IPv6, protokołu, portu, DSCP/IP precedence, portów TCP/UDP, priorytetu 802.1p, typu Ethernet, pakietów ICMP, pakietów IGMP, flagi TCP; ACL może być stosowany na stronach wejścia i wyjścia Wspierane ACL czasowe Jakość usług (QoS)Poziomy priorytetu 8 kolejek sprzętowych Planowanie Ścisły priorytet i przydział kolejek Weighted Round-Robin (WRR) na podstawie DSCP i CoS (802.1p/CoS) Klasa usługi (CoS) Na podstawie portu, priorytetu VLAN 802.1p, IPv4/v6, ToS, DSCP, klasyfikacji i re-markingowania ACL, zaufanej QoS Ograniczanie szybkości Policer wejściowy, kształtowanie i kontrola szybkości wyjściowej na podstawie VLAN, portu i przepływu Zapobieganie przeciążeniom Wymagana jest algorytm unikania przeciążenia TCP, aby zmniejszyć i zapobiec globalnej synchronizacji utraty TCP StandardyStandardy IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 IPv6IPv6 Tryb hosta IPv6 IPv6 over Ethernet Dual IPv6/IPv4 stack Neighbor Discovery (ND) IPv6 Auto-konfiguracja adresów bezstanowa IPv6 Wykrywanie maksymalnego jednostki transmisji (MTU) ścieżki Wykrywanie duplikatów adresów (DAD) ICMP wersja 6 IPv6 over IPv4 z obsługą Intrasite Automatic Tunnel Addressing Protocol (ISATAP) QoS IPv6 Priorytetuje pakiety IPv6 sprzętowo ACL IPv6 Blokuje lub ogranicza szybkość pakietów IPv6 sprzętowo Snooping MLD v1/2 (Multicast Listener Discovery) Dostarczanie pakietów multicast IPv6 tylko wymaganym odbiorcom Zastosowania IPv6 Web/SSL, serwer Telnet/SSH, Ping, Traceroute, Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), Simple Network Management Protocol (SNMP), RADIUS, Syslog, klient DNS, klient DHCP, automatyczna konfiguracja DHCP Wsparcie RFC IPv6 RFC 4443 (zastępuje RFC 2463): ICMPv6 RFC 4291 (zastępuje RFC 3513): architektura adresów IPv6 RFC 4291: architektura adresowania IPv6 RFC 2460: specyfikacja IPv6 RFC 4861 (zastępuje RFC 2461): neighbor discovery dla IPv6 RFC 4862 (zastępuje RFC 2462): bezstanowa auto-konfiguracja adresów IPv6 RFC 1981: wykrywanie MTU ścieżki RFC 4007: architektura adresów IPv6 w zakresie scoped RFC 3484: domyślny mechanizm wyboru adresu RFC 5214 (zastępuje RFC 4214): tunelowanie ISATAP RFC 4293: MIB IPv6: konwencje tekstowe i grupa ogólna RFC 3595: konwencje tekstowe dla IPv6 flow label ZarządzanieWspomaganie Cisco Business Dashboard Obsługa wbudowanego sondy do Cisco Business Dashboard działającego na przełączniku. Eliminacja konieczności ustawiania osobnego sprzętu lub maszyny wirtualnej do sondy Cisco Business Dashboard na miejscu Apka mobilna Cisco Business Mobilna aplikacja do Cisco Business switch i produktów bezprzewodowych. Pomaga w konfiguracji lokalnej sieci w minutę i zapewnia łatwe zarządzanie na wyciągnięcie ręki. Agent Cisco Network Plug and Play (PnP) Rozwiązanie Cisco Network PnP zapewnia prostą, bezpieczną, zunifikowaną i zintegrowaną ofertę ułatwiającą wdrażanie nowych urządzeń oddziałowych lub kampusowych albo aktualizacje konfiguracji istniejącej sieci. Rozwiązanie pozwala na jednolite wdrożenie routerów, przełączników i urządzeń bezprzewodowych Cisco w trybie niemal bezdotykowym. Wspiera Cisco PnP Connect Interfejs użytkownika w przeglądarce web Wbudowana funkcja konfiguracji przełącznika ułatwiająca konfigurację urządzenia przez przeglądarkę (HTTP/HTTPS). Obsługuje konfigurację, kreatory, panel systemu, konserwację i monitorowanie Podstawowy i zaawansowany tryb dla maksymalnej wydajności operacyjnej SNMP Wersje SNMP 1, 2c i 3 z obsługą trapów i modelem bezpieczeństwa SNMP v3 (USM) Zdalny monitoring (RMON) Zaawansowany agent RMON wspiera 4 grupy RMON (historia, statystyki, alarmy i zdarzenia) dla lepszego zarządzania, monitorowania i analizy ruchu Dual stack IPv4 i IPv6 Współistnienie obu stosów protokołów dla ułatwienia migracji Aktualizacja firmware Aktualizacja przez przeglądarkę WWW (HTTP/HTTPS) i TFTP oraz aktualizacja przez SCP działający na SSH Dwubajtowe obrazy dla niezawodnych aktualizacji firmware Mirroring portów Ruch na porcie można zmirrorować na inny port do analizy za pomocą analizatora sieci lub sondy RMON. Do 4 portów źródłowych można zmirrorować do jednego portu docelowego Mirroring VLAN Ruch z VLAN-u można zmirrorować do portu do analizy za pomocą analizatora sieci lub sondy RMON. Do 4 VLAN-ów źródłowych można zmirrorować do jednego portu docelowego DHCP (opcje 12, 59, 60, 66, 67, 125, 129 i 150) Opcje DHCP umożliwiają bardziej precyzyjną kontrolę z centralnego punktu (serwera DHCP) w zakresie pobierania adresów IP, automatycznej konfiguracji (z pobieraniem plików konfiguracji i obrazów), relaya DHCP i nazwy hosta Secure Copy (SCP) Bezpieczne przesyłanie plików do i z przełącznika Automatyczna konfiguracja przez pobieranie plików SCP Umożliwia masowe wdrożenie z ochroną danych wrażliwych Konfiguracje edytowalne tekstowo Pliki konfiguracyjne można edytować za pomocą edytora tekstu i pobierać na inny przełącznik, ułatwiając masowe wdrożenia Smartports Uproszczona konfiguracja QoS i funkcji bezpieczeństwa Auto Smartports Automatycznie stosuje inteligencję przekazaną poprzez role Smartports do portu na podstawie wykrytych urządzeń za pomocą Cisco Discovery Protocol lub LLDP-MED, co ułatwia wdrożenia zero-touch Widok CLI tekstowy Skryptowalny CLI. Obsługa pełnego CLI oraz menu. Obsługiwane poziomy uprawnień użytkownika 1, 7 i 15 Lokalizacja Lokalizacja GUI i dokumentacji w wielu językach Banner logowania Konfigurowalne wielokrotne bannery dla web i CLI Inne zarządzanie Traceroute, single IP management, HTTP/HTTPS, RADIUS, port mirroring, aktualizacja TFTP, klient DHCP, SNTP, diagnostyka kabli, ping, syslog, klient Telnet (bezpieczne wsparcie SSH), automatyczne ustawienia czasu z stacji zarządzającej Zielony (efektywność energetyczna)Detekcja energii Automatyczne wyłączanie zasilania na porcie RJ-45, gdy wykryje rozłączenie linku. Tryb aktywowy jest wznawiany bez utraty pakietów, gdy przełącznik wykryje powrót linku Wykrywanie długości kabla Dostosowuje siłę sygnału w oparciu o długość kabla. Zmniejsza zużycie energii dla krótszych kabli Zgodność z EEE (802.3az) Obsługa IEEE 802.3az na wszystkich portach Gigabit Ethernet miedzianych Wyłączanie LED portów Diody LED można ręcznie wyłączyć, by zaoszczędzić energię Czasowe działanie portu Aktywacja lub dezaktywacja linku na podstawie użytkownika z ustalonym harmonogramem (gdy port jest administracyjnie włączony) PoE czasowe PoE może być włączony lub wyłączony na podstawie harmonogramu, aby oszczędzać energię PoE wieczny Dostarcza PoE do podłączonych urządzeń podczas ponownego uruchomienia urządzenia OgólneJumbo frames Rozmiar ramki do 9000 bajtów. Domyślny MTU to 2000 bajtów Tablica MAC 8000 adresów Ochrona układu scalonego Wykrywa próby manipulacji i reaguje podczas uruchamiania Integralność rozruchu Widoczność integralności rozruchu pozwala na wyświetlenie i podjęcie działań w zakresie tożsamości platformy Cisco i integralności oprogramowania OdkrywanieBonjour Przełącznik ogłasza się za pomocą protokołu Bonjour Protokół Link Layer Discovery Protocol (LLDP) (802.1ab) z rozszerzeniami LLDP-Media Endpoint Discovery (MED) LLDP pozwala przełącznikowi na ogłaszanie swojej identyfikacji, konfiguracji i możliwości urządzeniom sąsiednim, które zapisują dane w MIB. LLDP-MED jest ulepszeniem LLDP dodającym rozszerzenia do obsługi IP telefonów Protokół Cisco Discovery Protocol Przełącznik ogłasza się za pomocą Cisco Discovery Protocol i uczy się podłączonych urządzeń i ich cech za pomocą tego protokołu Zasilanie przez Ethernet (PoE)802.3at PoE+ i 802.3af PoE dostarczane przez dowolny port RJ-45 z podanym budżetem mocy Wybrane przełączniki obsługują PoE 802.3at+, 802.3af i przewidziane przez Cisco PoE (legacy). Maksymalna moc 30,0W na port Gigabit Ethernet, aż do wyczerpania budżetu PoE. Całkowita dostępna moc PoE na przełącznik jest następująca: Moc przeznaczona na PoE195 W Liczba portów obsługujących PoE24 SprzętZużycie energii (najgorszy przypadek) Zużycie energii systemu 110V=30,2W 220V=31,6W Zużycie energii (z PoE) 110V=240,4W 220V=236,3W Oddawanie ciepła (BTU/h) 819,7 Tryb uśpienia 110V=13,9W 220V=15,2W Porty Łączna liczba portów systemowych 24x Gigabit Ethernet + 4x 10 Gigabit Ethernet Porty RJ-45 24x Gigabit Ethernet Porty combo (RJ-45 + Small Form-Factor Pluggable [SFP]) 4x SFP+ Port USB Port USB typu C na przednim panelu przełącznika do łatwego zarządzania plikami i obrazami oraz port konsoli Przyciski Przycisk reset Typ okablowania Niekemowany skręt Twisted Pair (UTP) kategorii 5e lub lepszy dla 1000BASE-T Diody LED System, Link/Act, PoE, Speed Pamięć flash 512 MB CPU Dwukorzeniowy ARM 1,4 GHz DDR4 RAM 1 GB Pamięć buforowa pakietów Wszystkie dane są łączone w sumie dla wszystkich portów, ponieważ bufory są dynamicznie współdzielone. 1,5 MB Obsługiwane moduły SFP/SFP+ MGBSX1 MGBLH1 MGBLX1 MGBT1 GLC-SX-MMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE SFP-H10GB-CU1M SFP-H10GB-CU3M SFP-H10GB-CU5M SFP-10G-SR SFP-10G-LR SFP-10G-SR-S SFP-10G-LR-S ŚrodowiskoWymiary jednostki (szerokość x głębokość x wysokość) 445 x 299 x 44 mm (17,5 x 11,77 x 1,73 cala) Waga jednostki 3,68 kg (8,11 lb) Zasilanie 100 do 240V 50-60 Hz, wewnętrzne Certyfikaty UL (UL 62368), CSA (CSA 22.2), znak CE, FCC Part 15 (CFR 47) klasa A Temperatura pracy 32° do 122°F (0° do 50°C) Temperatura przechowywania -13° do 158°F (-25° do 70°C) Wilgotność pracy 10% do 90%, względna, bez kondensacji Wilgotność przechowywania 10% do 90%, względna, bez kondensacji Hałas i MTBF Wentylator (liczba) Bezwentylatorowy Hałas Niedostępny Średni czas pomiędzy awariami (MTBF) przy 25°C (godziny) 698 220 Gwarancja Ograniczona dożywotnia Zawartość opakowania Przełącznik Cisco Catalyst 1200 Series Kabel zasilający Zestaw montażowy Karta wskaźnikowa Minimalne wymagania Przeglądarka WWW: Chrome, Firefox, Edge, Safari Kabel Ethernet kategorii 5e lub wyższej Zainstalowany TCP/IP, adapter sieciowy i system operacyjny sieci (np. Windows, Linux lub Mac OS X) Opis produktu został przetłumaczony przez sztuczną inteligencję i może zawierać nieścisłości.
CISCO CATALYST 1200: WYDAJNOŚĆ I NIEZAWODNOŚĆ W PRZYSTĘPNEJ CENIE
CISCO CATALYST 1200: WYDAJNOŚĆ I NIEZAWODNOŚĆ W PRZYSTĘPNEJ CENIE
Cisco Catalyst 1200 Series to nowa generacja przystępnych cenowo switchy, które łączą w sobie niezwykłą wydajność i niezawodność, oferując pełen zestaw funkcji niezbędnych dla sieci małych i średnich przedsiębiorstw. Dzięki zastosowaniu spersonalizowanego systemu operacyjnego Linux, te switche zapewniają elastyczne opcje zarządzania oraz zaawansowane możliwości zabezpieczeń, a także funkcje statycznego routingu warstwy 3, które znacząco przewyższają możliwości switchy niezarządzanych czy konsumenckich. Catalyst 1200 Series to idealne rozwiązanie do efektywnego dzielenia zasobów online i łączenia komputerów, telefonów oraz punktów dostępowych, oferując wszystko to w atrakcyjnej cenie.
ZWIĘKSZ EFEKTYWNOŚĆ SWOJEGO BIZNESU Z CISCO CATALYST 1200!Cisco Catalyst 1200 Series Switches to idealne rozwiązanie dla firm poszukujących niezawodnej i wydajnej infrastruktury sieciowej. Dzięki wysokiej prędkości połączeń, urządzenia te umożliwiają szybkie i bezpieczne łączenie pracowników w małych biurach oraz integrację z drukarkami i serwerami. Elastyczność w zakresie łączności bezprzewodowej pozwala na łatwe rozszerzenie zasięgu sieci, co w połączeniu z funkcjami bezpieczeństwa i zasilaniem przez Ethernet Plus (PoE+) czyni je doskonałą bazą do wdrożenia rozwiązań bezprzewodowych klasy korporacyjnej. Dodatkowo, funkcje zarządzania jakością usług (QoS) wspierają zintegrowane komunikacje, umożliwiając priorytetyzację ruchu w sieci i konwergencję rozwiązań, takich jak telefonia IP czy monitorowanie wideo.
ZAINWESTUJ W CISCO CATALYST 1200 - PROSTOTA I WYDAJNOŚĆCisco Catalyst 1200 Series switches to idealne rozwiązanie dla małych i średnich przedsiębiorstw, które pragną zbudować wydajną sieć klasy korporacyjnej, nie obciążając przy tym swojego budżetu. Dzięki intuicyjnemu interfejsowi Cisco Business Dashboard, użytkownicy mogą łatwo zarządzać swoimi urządzeniami, dostosowując widżety do indywidualnych potrzeb. Wbudowane narzędzia, takie jak wizard do onboardingu urządzeń oraz rozwiązanie Cisco Network Plug and Play, upraszczają proces konfiguracji i aktualizacji, co pozwala na niemal bezdotykowe wdrożenie nowych urządzeń. Dodatkowo, nowoczesne interfejsy webowe oraz możliwość łączenia się przez Bluetooth z laptopami i tabletami sprawiają, że zarządzanie siecią staje się szybkie i efektywne, idealnie odpowiadając na potrzeby współczesnych firm.
ZYSKAJ NIEZAWODNOŚĆ I WYDAJNOŚĆ Z PRZEŁĄCZNIKAMI CISCO 1200!Cisco Catalyst 1200 Series Switches to synonim niezawodności i wysokiej wydajności, które są niezbędne dla współczesnych firm. Dzięki możliwościom, takim jak 10 Gigabit Ethernet uplinks oraz Power over Ethernet, te przełączniki znacząco przyspieszają transfer plików, eliminując problemy z wolnymi sieciami i zapewniając ciągłą dostępność kluczowych aplikacji biznesowych. Ich zaawansowane funkcje, w tym routing statyczny Layer 3, pozwalają na efektywne zarządzanie ruchem wewnętrznym, a wbudowane zabezpieczenia chronią przed nieautoryzowanym dostępem i atakami. Dodatkowo, ich kompaktowy i energooszczędny design sprawia, że idealnie nadają się do różnorodnych środowisk, od biur po sklepy detaliczne, a przy tym wspierają zrównoważony rozwój poprzez optymalizację zużycia energii.
ZARZĄDZAJ SIECIĄ Z ŁATWOŚCIĄ DZIĘKI CISCO BUSINESS DASHBOARDCisco Business Dashboard to innowacyjne narzędzie do zarządzania siecią, które znacząco ułatwia obsługę infrastruktury biznesowej. Przeznaczone dla przełączników serii Cisco Catalyst 1200 i 1300, a także dla routerów i punktów dostępowych, automatyzuje procesy wdrażania, monitorowania oraz zarządzania cyklem życia sieci. Dla dostawców usług zarządzanych (MSP) oferuje dodatkowe korzyści, takie jak obsługa wielu klientów oraz integrację z wiodącymi systemami automatyzacji usług i narzędziami do zdalnego monitorowania. Dodatkowo, wersja Cisco Business Dashboard Lite, dostosowana do systemu Windows, oferuje prostotę wdrożenia i podstawową funkcjonalność, co czyni ją idealnym wyborem dla użytkowników szukających efektywnego, a jednocześnie lekkiego rozwiązania.
Porównanie przełączników Cisco C1200 24-portowych
Model
C1200-24T-4G
C1200-24P-4G
C1200-24FP-4G
C1200-24T-4X
C1200-24P-4X
C1200-24FP-4X
Porty sieciowe
24 x 1G
24 x 1G
24 x 1G
24 x 1G
24 x 1G
24 x 1G
Porty uplinkowe
4 x 1G SFP
4 x 1G SFP
4 x 1G SFP
4 x 10G SFP+
4 x 10G SFP+
4 x 10G SFP+
Power over Ethernet (PoE)
Data only
PoE+ (195W)
PoE+ (375W)
Data only
PoE+ (195W)
PoE+ (375W)
Wentylator
Bez wentylatora
Bez wentylatora
1 wentylator
Bez wentylatora
Bez wentylatora
1 wentylator
Zasilanie
Zasilanie wewnętrzne
Zasilanie wewnętrzne
Zasilanie wewnętrzne
Zasilanie wewnętrzne
Zasilanie wewnętrzne
Zasilanie wewnętrzne
Funkcje
Przełączanie warstwy 2, obsługa VLAN, STP, ACL, QoS, routing statyczny IPv4/IPv6
Przełączanie warstwy 2, obsługa VLAN, STP, ACL, QoS, routing statyczny IPv4/IPv6
Przełączanie warstwy 2, obsługa VLAN, STP, ACL, QoS, routing statyczny IPv4/IPv6
Przełączanie warstwy 2, obsługa VLAN, STP, ACL, QoS, routing statyczny IPv4/IPv6
Przełączanie warstwy 2, obsługa VLAN, STP, ACL, QoS, routing statyczny IPv4/IPv6
Przełączanie warstwy 2, obsługa VLAN, STP, ACL, QoS, routing statyczny IPv4/IPv6
Gwarancja
Ograniczona dożywotnia gwarancja
Ograniczona dożywotnia gwarancja
Ograniczona dożywotnia gwarancja
Ograniczona dożywotnia gwarancja
Ograniczona dożywotnia gwarancja
Ograniczona dożywotnia gwarancja
Parametry techniczne
Zobacz też
Produkty podobne z kategorii




Zobacz też