| Kup teraz, zapłać za 30 dni
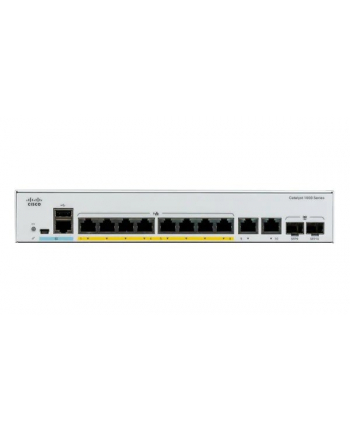


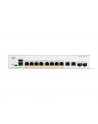
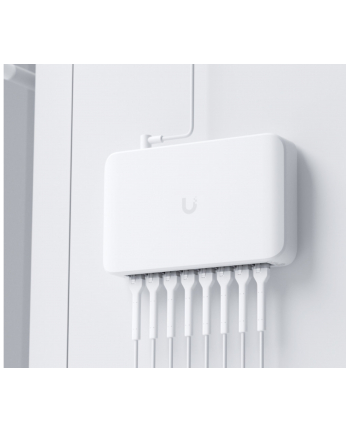
CISCO Catalyst 1300 8-port GE Full PoE 2x1G Combo
Kod: 1503805-260916095450
towar dostępny
2 036,24 zł
brutto za 1 szt
lub 12 × 182,83 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 9.99 złkurier / paczkomat
Przewidywany czas dostawy
dni robocze
około pn. 21.09 - śr. 23.09 u Ciebiedni robocze
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
Tylko oryginalny sprzętDystrybucja polska lub europejska
Kup teraz, zapłać późniejRaty lub płatność odroczona
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
Dane główne
- Numer katalogowy
- 1503805-260916095450
- Producent
- CISCO
- Model
- C1300-8FP-2G
- EAN
- 0889728522021, 889728522021
- Koszt wysyłki
- od 9.99 zł
- Cena z dnia
- 2026-09-16
- Koszty i czas wysyłki
- Dowiedz się więcej
Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.
×
Regulamin
Opis
Solution:Rack mounted 19qqq1qqq1; Technology:Gigabit Ethernet 1000Mbps, Gigabit ethernet + Gigabit optika; Management:Web, SNMP/RMON; Switch properties:Port POE FunctionCisco Catalyst switch C1300-8FP-2G Zestaw do montażu w racku nie jest częścią pakietu. Cisco Catalyst z serii 1300 to zarządzalne przełączniki Gigabit Ethernet Layer 3 klasy korporacyjnej przeznaczone dla małych i średnich przedsiębiorstw oraz oddziałów. Te proste, elastyczne i bezpieczne przełączniki są idealne do wdrożenia poza szafą rozdzielczą. Seria Catalyst 1300 działa na zmodyfikowanym oprogramowaniu systemu operacyjnego Linux z intuicyjnym graficznym interfejsem, który upraszcza konfigurowanie sieci i zaawansowane funkcje, które przyspieszają cyfrową transformację, podczas gdy wszechobecne zabezpieczenia chronią krytyczne transakcje biznesowe. Przełączniki z serii 1300 zapewniają idealne połączenie ceny i możliwości dla małych i średnich firm, pomagając tworzyć bardziej efektywną i lepiej połączoną siłę roboczą. Strony produktu: C1300-8FP-2G WydajnośćPrzepustowość i szybkość przekazywania (Wszystkie przełączniki pracują z prędkością linii i bez blokowania) Pojemność w milionach pakietów na sekundę (mpps) (pakiety 64-bajtowe)14.88 Przepustowość w gigabitach na sekundę (Gbps)20.0 Przełączanie warstwy 2Protokoł Spanning Tree (STP)Standardowe wsparcie dla protokołu 802.1d Szybka konwergencja przy użyciu 802.1w (Rapid Spanning Tree Protocol [RSTP]), domyślnie włączony Wiele instancji drzew rozpinających używających 802.1s (MSTP); obsługiwanych jest 8 instancji Per-VLAN Spanning Tree Plus (PVST+); obsługiwanych jest 126 instancji Rapid PVST+ (RPVST+); obsługiwanych jest 126 instancji Grupowanie portów/łącza agregacyjneWsparcie dla IEEE 802.3ad Link Aggregation Control Protocol (LACP) Do 8 grup Do 8 portów na grupę z 16 kandydatami na łączenie 802.3ad dynamicznie VLANWsparcie dla do 4093 VLAN-ów jednocześnie VLAN na podstawie portu i 802.1Q, VLAN oparty na MAC, VLAN na podstawie protokołu, VLAN oparty na podsieci IP VLAN zarządzający Prywatny VLAN z portami promiscuous, izolowanymi i społecznościowymi Edycja Prywatnego VLAN (PVE), znana również jako porty chronione, z wieloma uplinkami. VLAN gościa, VLAN nieuwierzytelniony Dynamiczna przypisanie VLAN przez serwer RADIUS wraz z autentykacją klientów 802.1X. VLAN dla sprzętu końcowego (CPE) Automatyczna surveilance VLAN (ASV) VLAN głosowyRuch głosowy jest automatycznie przypisywany do VLAN głosowego i obsługiwany z odpowiednimi poziomami QoS. Protocol Discovery Protocol (VSDP) zapewnia wdrożenie endpointów głosowych i urządzeń sterowania połączeń na cały sieć bez konieczności konfiguracji ręcznej Multicast TV VLANVLAN multicast TV umożliwia wspólne korzystanie z pojedynczego VLAN multicast w sieci, podczas gdy abonenci pozostają w oddzielnych VLAN-ach. Funkcja ta znana jest również jako Multicast VLAN Registration (MVR) Translacja VLANWsparcie dla mapowania VLAN jeden-do-jednego, w którym VLAN klienta (C-VLAN) na krawędzi jest mapowany do VLAN usługodawcy (S-VLAN), a oryginalne znaczniki C-VLAN są zastępowane przez określony S-VLAN Q-in-QVLAN-y przeźroczysto przechodzą przez sieć usługodawcy, jednocześnie izolując ruch między klientami Wybiórcze Q-in-QWybiórcze Q-in-Q jest ulepszeniem podstawowej funkcji Q-in-Q i zapewnia, per interfejs krawędziowy, wiele mapowań różnych C-VLAN do oddzielnych S-VLAN Wybiórcze Q-in-Q umożliwia również konfigurację Ethertype (Tag Protocol Identifier [TPID]) znaczka S-VLAN Tunelowanie protokołów warstwy 2 za pomocą Q-in-Q jest również obsługiwane Protokołu rejestracji VLAN (GVRP)/Protokołu rejestracji atrybutów (GARP)GVRP i GARP umożliwiają automatyczną propagację i konfigurację VLAN-ów w domenie mostkowanej Link jednostronnyUDLD monitoruje fizyczne połączenia, wykrywając linki jednostronne spowodowane błędami okablowania lub portu, zapobiegając pętliom przekazywania i blokowaniu ruchu w sieciach przełączanych Detekcja (UDLD)błędów okablowania lub kabla/portu, aby zapobiec pętlom przekazywania i blokowaniu ruchu w sieciach przełączanych Przekazywanie DHCP na warstwie 2Przekazywanie ruchu DHCP do serwera DHCP w innej VLAN-ach; działa z DHCP Option 82 Walidacja IGMP (IGMP snooping) wersje 1, 2 i 3IGMP ogranicza pasmo multicast do wybranych odbiorców; obsługuje 2000 grup multicast (wielokrotne wysyłanie z własnym źródłem) Zapytanie IGMPIGMP querier służy do obsługi domeny multicast warstwy 2 przełączników typu snooping w przypadku braku routera multicast Proxy IGMPProxy IGMP zapewnia mechanizm przekazywania multicast na podstawie informacji o członkostwie w IGMP bez potrzeby bardziej skomplikowanych protokołów routingu multicast Blokada Head-of-Line (HOL)Zapobieganie blokadzie HOL Detekcja pętliDetekcja pętli zapewnia ochronę przed pętlami, przesyłając pakiety protokołu pętli z portów, na których włączona jest ochrona pętli. Działa niezależnie od STP Warstwa 3Routing IPv4Prędkość routera pakietów IPv4 z prędkością linii Uwzględnia do 990 tras statycznych i do 128 interfejsów IP Routing IPv6Prędkość routera pakietów IPv6 Interfejs warstwy 3Konfiguracja interfejsu warstwy 3 na porcie fizycznym, LAG, interfejsie VLAN lub interfejsie loopback Classless Interdomain Routing (CIDR)Wsparcie dla CIDR Routing Information Protocol (RIP) v2Wsparcie dla RIP v2 dla routingu dynamicznego Routing oparty na politykach (PBR)Elastyczna kontrola routingu umożliwiająca skierowanie pakietów do innego następnego hops na podstawie listy kontroli dostępu IPv4 lub IPv6 (ACL) Serwer DHCPPrzełącznik działa jako serwer DHCP IPv4, obsługując wiele pul lub zakresów DHCP Wspiera opcje DHCP Przekazywanie DHCP na warstwie 3Przekazuje ruch DHCP między domenami IP Przekazywanie UDPPrzekazuje informacje broadcastowe między domenami warstwy 3 dla wykrywania aplikacji lub relaying pakietów Bootstrap Protocol (BOOTP)/DHCP ZabezpieczeniaProtokół Secure Shell (SSH)SSH jest bezpieczną alternatywą dla ruchu Telnet. Protokół Secure Copy (SCP) także korzysta z SSH. Obsługiwane SSH v1 i v2 SSL (Secure Sockets Layer)Wsparcie SSL: Szyfruje cały ruch HTTPS, umożliwiając wysokie bezpieczeństwo dostępu do GUI zarządzania w przeglądarce IEEE 802.1X (rola uwierzytelniającego)802.1X: Uwierzytelnianie RADIUS i rozliczenia, skrót MD5, VLAN gościa, VLAN nie uwierzytelniony, tryb pojedynczego/multilinkowego hosta, pojedyncza/multilinkowa sesja Wspiera czasowe 802.1X, dynamiczne przypisywanie VLAN, uwierzytelnianie MAC Wspieranie klienta IEEE 802.1XPrzełącznik można skonfigurować, aby działał jako klient ubiegający się o dostęp, co zapewnia rozszerzony dostęp bezpieczny w obszarach spoza szafy okablowej (np. w salach konferencyjnych) Autoryzacja przez webAutoryzacja przez sieć web zapewnia kontrolę dostępu do sieci poprzez przeglądarkę dla dowolnych urządzeń i systemów operacyjnych BPDU Guard dla STPMechanizm zabezpieczający sieć przed nieprawidłowymi konfiguracjami. Port z włączonym BPDU Guard zostanie wyłączony po otrzymaniu wiadomości BPDU na tym porcie. Chroni to przed przypadkowymi pętlami topologii Root Guard dla STPZapobiega, by urządzenia brzegowe niekontrolowane przez administratora sieci, stawały się rootami STP Guard pętli STPZapewnia dodatkową ochronę przed pętlami na warstwie 2 (pętlami STP) Snooping DHCPFiltruje komunikaty DHCP z nieznanymi adresami IP i/lub z niepewnych lub nieznanych interfejsów. Zapobiega to działaniu nieautoryzowanych urządzeń jako serwery DHCP IP Source Guard (IPSG)Po włączeniu IPSG na porcie, switch odrzuca pakiety IP z tego portu, jeśli adres źródłowy nie został ustawiony statycznie lub nie został dynamicznie nauczony z snooping DHCP. Zapobiega fałszowaniu adresów IP Dynamiczne sprawdzanie ARP (DAI)Switch odrzuca pakiety ARP z portu, jeśli nie ma statycznych lub dynamicznych powiązań IP/MAC lub istnieje rozbieżność między adresem źródłowym a docelowym w pakiecie ARP. Zapobiega to atakom typu man-in-the-middle Bindowanie IP/MAC/port (IPMB)Przedstawione funkcje (DHCP snooping, IPSG i DAI) współpracują, aby zapobiec atakom typu Denial-of-Service (DoS), zwiększając dostępność sieci Technologia bezpiecznego rdzenia (SCT)Zapewnia, że switch będzie odbierał i przetwarzał ruch zarządzania i protokoły niezależnie od ilości otrzymywanego ruchu Chronione poufne dane (SSD)Mechanizm bezpiecznego zarządzania poufnymi danymi (np. hasła, klucze) na switchu, udostępniania ich innym urządzeniom i bezpiecznej automatycznej konfiguracji. Dostęp do wyświetlania poufnych danych w zwykłym tekście lub zaszyfrowanym jest możliwy zgodnie z ustawionym poziomem dostępu i metodą dostępu Zaufane systemyZaufane systemy zapewniają bardzo bezpieczną podstawę dla produktów Cisco Ochrona w czasie działania (Executable Space Protection [X-Space], Randomization of Address Space [ASLR], wbudowana kontrola rozmiaru obiektu [BOSC]) Prywatny VLANZapewnia bezpieczeństwo i izolację między portami przełącznika, co pomaga zapobiec podsłuchiwaniu ruchu przez użytkowników, obsługuje wiele uplinków. Izolacja warstwy 2 Prywatny VLAN Edge (PVE)PVE (znany też jako porty chronione) zapewnia izolację warstwy 2 między urządzeniami w tym samym VLAN, obsługuje wiele uplinków Bezpieczeństwo portuMożliwość blokowania adresów MAC źródłowych na portach i ograniczanie liczby nauczonych adresów MAC RADIUS/TACACS+Wsparcie dla uwierzytelniania RADIUS i TACACS. Przełącznik działa jako klient Rozliczanie RADIUSFunkcje rozliczania RADIUS umożliwiają wysyłanie danych na początku i końcu sesji, wskazując ilość zasobów (np. czas, pakiety, bajty) użytych podczas sesji Kontrola burzyBroadcast, multicast i nieznany unicast Zapobieganie atakom DoSOchrona przed atakami typu DoS Wiele poziomów uprawnień użytkownika w CLIPoziom 1, 7 i 15 ACLWsparcie dla do 1024 reguł Dopuszczanie lub ograniczanie przepływu bazując na MAC źródłowym i docelowym, VLAN ID, adresach IPv4 lub IPv6, etykiecie przepływu IPv6, protokole, porcie, Differentiated Services Code Point (DSCP)/priorytecie IP, portach TCP/UDP, 802.1p, typie Ethernet, pakietach ICMP, IGMP, flagach TCP; ACL mogą być stosowane zarówno na wejściu, jak i wyjściu Jakość usług (QoS)Poziomy priorytetu8 kolejek sprzętowych PlanowanieŚcisły priorytet i Wagę rotacyjną (WRR) Klasifikacja usługNa podstawie portu, VLAN 802.1p, priorytetu IP IPv4/IPv6, ToS, DSCP, klasyfikacji i remarkingu ACL, zaufanej QoS Przydział kolejek na podstawie DSCP i klasy usług (802.1p/CoS) Limit przepustowościPolicera wejściowa; kształtowanie i kontrola przepływu wyjściowego na VLAN, port, i na podstawie strumienia; podwójne policery 3-kolorowe (2R3C) Unikanie przeciążeniaWymagana jest algorytm unikania przeciążenia TCP, aby zminimalizować i zapobiec globalnej synchronizacji utraty TCP Optymalizacja ruchu iSCSIMechanizm nadawania priorytetu ruchowi iSCSI ponad innym rodzajom ruchu StandardyStandardyIEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet over fiber dla LAN, IEEE 802.3an 10GBASE-T 10 Gbps Ethernet ponad skrętką miedzianą, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP i GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 IPv6IPv6Tryb hosta IPv6, IPv6 przez Ethernet, podwójny stos IPv6/IPv4 Wykrywanie sąsiedztwa IPv6 i routera (ND), bezstanowa konfiguracja adresu IPv6, wykrywanie MTU ścieżki Wykrywanie duplikatów adresów (DAD), klient DHCPv6 z protokołem ICMP v6 IPv6 przez sieć IPv4 z obsługą tuneli Intrasite Automatic Tunnel Addressing Protocol (ISATAP) QoS IPv6Priorytet dla pakietów IPv6 w sprzęcie ACL IPv6Odrzucanie lub ograniczanie przepływu pakietów IPv6 w sprzęcie Pierwsza warstwa bezpieczeństwa IPv6RA guard ND inspection, DHCPv6 guard Tabela powiązań sąsiedztwa (snooping i wpisy statyczne) Integralność tabeli powiązań sąsiedztwa Snooping Listener Discovery (MLD v1/2)Wysyła pakiety multicast IPv6 tylko do wymaganych odbiorców Proxy MLDMechanizm przekazywania multicast na podstawie informacji o członkostwie w MLD, bez potrzeby korzystania z bardziej skomplikowanych protokołów routingu multicast Aplikacje IPv6Web/SSL, telnet/ SSH, ping, traceroute, SNTP, TFTP, SNMP, RADIUS, syslog, klient DNS, klient Telnet, klient DHCP, automatyczna konfiguracja DHCP, relaying DHCPv6, TACACS+ Obsługiwane RFC IPv6RFC 4443 (zastępuje RFC 2463): ICMP wersja 6 RFC 4291 (zastępuje RFC 3513): Architektura adresowania IPv6 RFC 4291 RFC 2460: specyfikacja IPv6 RFC 4861 (zastępuje RFC 2461): wykrywanie sąsiedztwa dla IPv6 RFC 4862 (zastępuje RFC 2462): bezstanowa konfiguracja adresów IPv6 RFC 1981: wykrywanie MTU ścieżki RFC 4007: architektura adresów IPv6 zakresu RFC 3484: mechanizm wyboru domyślnego adresu RFC 5214 (zastępuje RFC 4214): tunelowanie ISATAP RFC 4293: MIB IPv6: konwencje tekstowe i ogólna grupa RFC 3595: konwencje tekstowe dla etykiety przepływu IPv6 ZarządzanieCisco Business DashboardWsparcie dla wbudowanego sondatora dla Cisco Business Dashboard działającego na przełączniku. Eliminacja konieczności konfiguracji oddzielnego sprzętu lub maszyny wirtualnej dla lokalnej sondy Cisco Business Dashboard Aplikacja mobilna Cisco BusinessMobilna aplikacja do zarządzania przełącznikami i produktami bezprzewodowymi Cisco Business. Ułatwia tworzenie lokalnej sieci w kilka minut i zapewnia łatwe zarządzanie na wyciągnięcie ręki Agent Cisco Network Plug and Play (PnP)Rozwiązanie Cisco Network PnP zapewnia prostą, bezpieczną, zunifikowaną i zintegrowaną ofertę ułatwiającą wdrażanie nowych oddziałów lub urządzeń kampusowych oraz aktualizacje konfiguracyjne istniejącej sieci. Rozwiązanie to zapewnia zunifikowane podejście do konfiguracji routerów Cisco, przełączników i urządzeń bezprzewodowych z doświadczeniem wdrożeniowym prawie bezobsługowym. Wspiera Cisco PnP Connect Interfejs użytkownika webWbudowane narzędzie do konfiguracji przełącznika do łatwej konfiguracji urządzeń przez przeglądarkę (HTTP/HTTPS) Obsługa trybu podstawowego i zaawansowanego, kreatorów, konfigurowalnego pulpitu, zarządzania systemem, monitorowania, pomocy online i wyszukiwania uniwersalnego SNMPWsparcie dla wersji 1, 2c i 3, z obsługą trapów oraz modelu bezpieczeństwa User-Based Security Model (USM) dla SNMP v3 Zdalny monitoring (RMON)Zintegrowany agent RMON obsługuje 4 grupy RMON (historia, statystyki, alarmy i zdarzenia), zapewniając lepszą obsługę, monitorowanie i analizę ruchu Podwójny stos IPv4 i IPv6Zestawienie obu protokołów w celu ułatwienia migracji Aktualizacja firmwareAktualizacja przez przeglądarkę (HTTP/HTTPS) i TFTP oraz aktualizacja przez SCP działający na SSH. Duże obrazy do odpornego aktualizowania firmware Odbicie portuRuch na porcie może być odbity do innego portu do analizy za pomocą analizatora sieciowego lub sondy RMON. Do 8 portów źródłowych może być odbitych do jednego portu docelowego Odbicie VLANRuch z VLAN można odbić do portu do analizy za pomocą analizatora sieciowego lub sondy RMON. Do 8 VLAN-ów źródłowych można odbić do jednego portu docelowego Przekierowanie i odbicie oparte na przepływiePrzekierowuje lub odbija ruch do portu docelowego lub sesji odbicia na podstawie przepływu Zdalny analizator portów przełącznika (RSPAN)Ruch może być odbity w obrębie domeny warstwy 2 do zdalnego portu na innym przełączniku w celu ułatwienia rozwiązywania problemów Agent sFlowPrzełącznik może eksportować próbki sFlow do zewnętrznych kolektorów. sFlow zapewnia widoczność ruchu sieciowego na poziomie przepływu Opcje DHCP (12, 59, 60, 66, 67, 82, 125, 129 i 150)Opcje DHCP ułatwiają ścisłą kontrolę z centralnego punktu (serwera DHCP) w celu uzyskania adresu IP, automatycznej konfiguracji (z pobieraniem pliku konfiguracyjnego i obrazu), relaying DHCP i nazwy hosta SCP (Secure Copy)Bezpieczne przesyłanie plików do i z przełącznika Automatyczna konfiguracja z pobieraniem pliku SCPUmożliwia bezpieczne masowe wdrażanie z ochroną poufnych danych Możliwość edycji plików konfiguracyjnych w tekściePliki konfiguracyjne mogą być edytowane za pomocą edytora tekstu i pobierane do innego przełącznika, co ułatwia masowe wdrażanie SmartportyUproszczona konfiguracja QoS i funkcji bezpieczeństwa Auto SmartportyZastosowuje inteligencję dostarczoną przez role Smartport i automatycznie stosuje ją do portu na podstawie urządzeń wykrytych przez Cisco Discovery Protocol lub LLDP-MED. Ułatwia to wdrożenia bez potrzeby odczuwania ręcznej konfiguracji Widok tekstowy CLISkriptowalny CLI. Obsługuje pełen CLI oraz menu-based CLI. Poziomy uprawnień użytkownika 1, 7 i 15 LokalizacjaLokalizacja GUI i dokumentacji w wielu językach Banner logowaniaKonfigurowalne różne bannery dla interfejsu web i CLI Inne zarządzanieTraceroute, pojedynczy adres IP do zarządzania, HTTP/HTTPS, SSH, RADIUS, odbicie portu, TFTP, klient DHCP, BOOTP, SNTP, aktualizacja Xmodem, diagnostyka kabla, ping, syslog, klient Telnet (z obsługą SSH), automatyczne ustawienia czasu z centrali zarządzania Zielony (efektywność energetyczna)Detekcja energiiAutomatycznie wyłącza zasilanie portu RJ-45, gdy wykryje rozłączony link. Tryb aktywny wznawia się bez straty pakietów, gdy wykryje powrót linku Detekcja długości kablaDostosowuje poziom sygnału w zależności od długości kabla. Zmniejsza zużycie energii dla krótszych kabli Zgodność z EEE (802.3az)Obsługuje IEEE 802.3az na wszystkich portach Gigabit Ethernet miedzianych Wyłączenie diod LED portówDiodami można ręcznie wyłączyć, aby oszczędzać energię Czasowa praca portuWłącza lub wyłącza link na podstawie harmonogramu zdefiniowanego przez użytkownika (gdy port jest administracyjnie włączony) Czasowe zasilanie PoEZasilanie PoE może być włączone lub wyłączone zgodnie z harmonogramem, aby oszczędzać energię Trwałe zasilanie PoEZapewnia zasilanie PoE podczas ponownego uruchamiania urządzenia OgólneRamki jumboRozmiary ramki do 9000 bajtów. Domyślny MTU to 2000 bajtów Tablica MAC16 000 adresów Ochrona układuWykrywa próby manipulacji i reaguje podczas rozruchu Integralność rozruchuWidoczność integralności rozruchu pozwala na podgląd tożsamości platformy Cisco i informacji o integralności oprogramowania OdkrywanieBonjourSwitch reklamuje się za pomocą protokołu Bonjour Link Layer Discovery Protocol (LLDP) (802.1ab) z rozszerzeniami LLDP-Media Endpoint Discovery (MED)LLDP umożliwia przełącznikowi reklamowanie swojej identyfikacji, konfiguracji i możliwości sąsiednim urządzeniom, które zapisują te dane w MIB. LLDP-MED jest ulepszeniem LLDP, dodającym rozszerzenia potrzebne dla telefonów IP. Cisco Discovery ProtocolSwitch reklamuje się za pomocą Cisco Discovery Protocol. Uczy się również urządzenia podłączonego i jego charakterystyk za pomocą tego protokołu Zasilanie Po Ethernet (PoE)802.3af PoE, 802.3at PoE+ (następujące przełączniki obsługują PoE+ 802.3at, 802.3af i legacy PoE Cisco. Całkowita moc dostępna dla PoE na przełącznik to) Moc dedykowana dla PoE 120 W Ilość portów obsługujących PoE 8 SprzętZużycie energii (w najgorszym przypadku) Zużycie energii przez system110V=14.59W 220V=14.33W Zużycie energii (z PoE)110V=145.44W 220V=141.80W Wydatek ciepła (BTU/hr)496.26 Tryb bezczynności110V=9.75W 220V=9.59W Porty Łączna liczba portów systemu10 x Gigabit Ethernet Porty RJ-458 x Gigabit Ethernet Porty combo (RJ-45 + Small Form-Factor Pluggable [SFP])2 x Gigabit Ethernet combo Port konsoliStandardowy port konsoli RJ-45 Cisco i port USB Type C Port USBPort USB Type C na przednim panelu przełącznika do łatwego zarządzania plikami i obrazami, a także port konsoli PrzyciskiPrzycisk reset Typ okablowaniaNieekranowany skrętka (UTP) kat. 5e lub lepsza dla 1000BASE-T Diody LEDSystem, Link/Act, PoE, Prędkość Flash512 MB CPUARM dual-core 1.4 GHz DRAM1 GB DDR4 Pamięć bufora pakietówWszystkie liczby to suma dla wszystkich portów, ponieważ bufory są dynamicznie współdzielone: 1.5 MB Obsługiwane moduły SFPMGBSX1 MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 ŚrodowiskoweWymiary jednostki (S x G x W)268 x 272 x 44 mm (10.56 x 10.71 x 1.73 in) Waga jednostki3.05 kg (6.72 lb) Zasilanie100-240V 50-60 Hz, wewnętrzne CertyfikatyUL (UL 62368), CSA (CSA 22.2), znak CE, FCC Cz. 15 (CFR 47) klasa A Temperatura pracy23° do 122°F (-5° do 50°C) Temperatura przechowywania-13° do 158°F (-25° do 70°C) Wilgotność eksploatacji10% do 90%, względna, bez kondensacji Wilgotność przechowywania10% do 90%, względna, bez kondensacji Hałas i MTBF (średni czas między awariami) Wentylator (liczba)Bezwentylatorowy HałasNie dotyczy MTBF przy 25°C (godziny)2 865 360 GwarancjaOgraniczona dożywotnia z możliwością wymiany na rzecz fabryki Zawartość opakowaniaPrzełącznik Cisco Catalyst 1300 Series Zasilacz Karta wskaźnikowa Minimalne wymaganiaPrzeglądarka internetowa: Chrome, Firefox, Edge, Safari Kabel Ethernet kat. 5e lub lepszy Zainstalowany TCP/IP, karta sieciowa i system operacyjny (np. Windows, Linux, Mac OS X) Opis produktu został przetłumaczony przez sztuczną inteligencję i może zawierać nieścisłości.
ODKRYJ MOŻLIWOŚCI PRZEŁĄCZNIKÓW CISCO CATALYST 1300 SERIES
ODKRYJ MOŻLIWOŚCI PRZEŁĄCZNIKÓW CISCO CATALYST 1300 SERIES
Cisco Catalyst 1300 Series Switches to nowoczesne, zarządzalne przełączniki, które łączą w sobie wydajność i elastyczność, idealnie dostosowane do potrzeb małych i średnich firm oraz biur lokalnych. Dzięki oprogramowaniu opartemu na systemie Linux, ich intuicyjny interfejs umożliwia łatwe skonfigurowanie sieci oraz wykorzystanie zaawansowanych funkcji, co przyspiesza proces cyfrowej transformacji. Posiadają także rozbudowane mechanizmy zabezpieczeń, które chronią kluczowe transakcje biznesowe. Oferując doskonałe połączenie przystępnej ceny i bogatej funkcjonalności, przełączniki te wspierają rozwój efektywnego i lepiej skomunikowanego zespołu, co czyni je idealnym rozwiązaniem dla rosnących sieci.
ODKRYJ WSZECHSTRONNOŚĆ PRZEŁĄCZNIKÓW CISCOCisco Catalyst 1300 Series Switches to zaawansowane rozwiązanie, które dostosowuje się do różnych potrzeb biznesowych, oferując wysokowydajną i bezpieczną sieć dla pracowników. Dzięki możliwościom integracji z serwerami, drukarkami i innymi urządzeniami, te przełączniki sprawiają, że współpraca w biurze staje się bardziej efektywna, a transfer danych i komunikacja są szybkie i niezawodne. W kontekście komunikacji, 1300 Series zapewniają płynne przesyłanie głosu, wideo i danych w ramach jednego, zarządzanego środowiska. Dodatkowo, ich zaawansowane funkcje bezpieczeństwa umożliwiają bezpieczne podłączenie gości, co czyni je idealnym wyborem dla hoteli i miejsc publicznych, gdzie prywatność oraz ochrona krytycznych danych są priorytetowe.
INNOWACYJNE PRZEŁĄCZNIKI DLA TWOJEGO BIZNESUCisco Catalyst 1300 Series Switches to zaawansowane urządzenia, które spełniają rosnące potrzeby dynamicznie rozwijających się firm oraz wymagania aplikacji o wysokiej przepustowości. Dzięki intuicyjnemu interfejsowi zarządzania i wdrażania, użytkownicy mogą szybko skonfigurować i monitorować swoją sieć, co znacząco obniża koszty operacyjne. Wbudowane rozwiązania, takie jak Cisco Business Dashboard i Network Plug and Play, automatyzują wiele procesów, co sprawia, że zarządzanie siecią staje się prostsze i bardziej efektywne. Dodatkowo, wsparcie dla protokołu SNMP oraz możliwość zdalnego zarządzania przez Bluetooth to doskonałe udogodnienia, które podnoszą komfort pracy w środowisku IT.
ZAAWANSOWANE ZABEZPIECZENIA I WYDAJNOŚĆ W CISCO CATALYST 1300Cisco Catalyst 1300 Series Switches to zaawansowane rozwiązanie, które łączy w sobie bezpieczeństwo i innowacyjność, oferując firmom niezrównaną ochronę danych. Dzięki wsparciu dla aplikacji zabezpieczeń sieciowych, takich jak IEEE 802.1X, oraz zaawansowanym mechanizmom obronnym, takim jak ARP inspection i IP Source Guard, te przełączniki skutecznie blokują nieautoryzowany dostęp i chronią przed atakami. Dodatkowo, wsparcie dla Power over Ethernet (PoE) umożliwia efektywne zasilanie urządzeń, takich jak telefony IP czy punkty dostępowe, poprzez jeden kabel Ethernet, co przyspiesza wdrożenie nowoczesnych technologii. Dzięki elastycznemu wsparciu dla IPv4 i IPv6, Cisco Catalyst 1300 Series zapewnia płynne przejście do nowej generacji sieci, co pozwala na rozwijanie infrastruktury bez obaw o przestarzałe rozwiązania.
NOWE MOŻLIWOŚCI ZARZĄDZANIA RUCHEMCisco Catalyst 1300 Series Switches to nowoczesne rozwiązanie do zarządzania ruchem, które idealnie wspiera rozwijające się sieci i biura. Dzięki dynamicznemu routowaniu warstwy 3, użytkownicy mogą efektywnie segmentować sieć, co pozwala na bezproblemową komunikację między VLAN-ami bez obniżania wydajności aplikacji. Funkcja Front Panel Stacking umożliwia łatwe zarządzanie do ośmiu przełącznikami jako jedną jednostką, co znacząco upraszcza konfigurację oraz zwiększa dostępność aplikacji sieciowych. Dodatkowo, ich kompaktowy design sprawia, że doskonale sprawdzają się w różnych środowiskach, od biur po szkoły. Zintegrowane funkcje oszczędzania energii, takie jak wsparcie dla standardu Energy Efficient Ethernet, czynią je ekologicznym wyborem, bez utraty wydajności.
ZARZĄDZAJ SIECIĄ Z ŁATWOŚCIĄ DZIĘKI CISCO BUSINESS DASHBOARDCisco Business Dashboard to innowacyjne narzędzie do zarządzania siecią, które znacząco ułatwia obsługę infrastruktury biznesowej. Przeznaczone dla przełączników serii Cisco Catalyst 1200 i 1300, a także dla routerów i punktów dostępowych, automatyzuje procesy wdrażania, monitorowania oraz zarządzania cyklem życia sieci. Dla dostawców usług zarządzanych (MSP) oferuje dodatkowe korzyści, takie jak obsługa wielu klientów oraz integrację z wiodącymi systemami automatyzacji usług i narzędziami do zdalnego monitorowania. Dodatkowo, wersja Cisco Business Dashboard Lite, dostosowana do systemu Windows, oferuje prostotę wdrożenia i podstawową funkcjonalność, co czyni ją idealnym wyborem dla użytkowników szukających efektywnego, a jednocześnie lekkiego rozwiązania.
Porównanie przełączników Cisco C1300 8-portowych
Model
C1300-8T-E-2G
C1300-8P-2G
C1300-8FP-2G
Porty sieciowe
8 x 1G
8 x 1G
8 x 1G
Porty uplinkowe
2 x 1G RJ45/SFP combo
2 x 1G RJ45/SFP combo
2 x 1G RJ45/SFP combo
Power over Ethernet (PoE)
Data only
PoE+ (67W)
PoE+ (120W)
Stackowanie
N/A
N/A
N/A
Wentylator
Bez wentylatora
Bez wentylatora
Bez wentylatora
Zasilanie
Zasilanie zewnętrzne
Zasilanie wewnętrzne
Zasilanie wewnętrzne
Parametry techniczne
Zobacz też
Produkty podobne z kategorii




Zobacz też
Produkty podobne producenta