| Kup teraz, zapłać za 30 dni


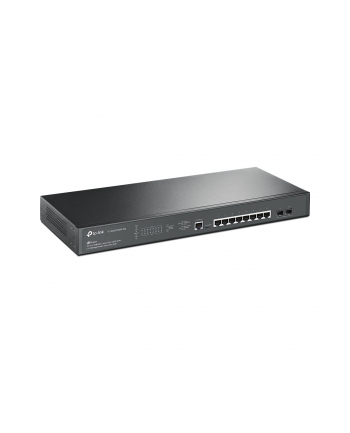
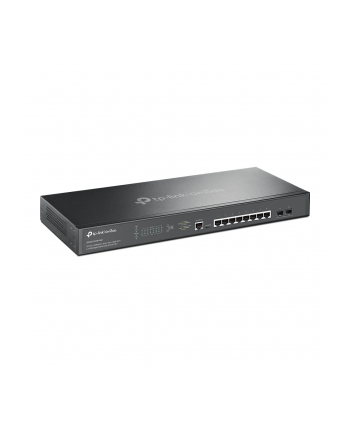
TP-Link TL-SG3210 JetStream 8-Port Gigabit L2 Lite Managed Switch with 2 SFP
Kod: 239084-260915094209
towar dostępny
607,11 zł
brutto za 1 szt
lub 12 × 54,51 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 9.99 złkurier / paczkomat
Przewidywany czas dostawy
dni robocze
około śr. 30.09 - pn. 05.10 u Ciebiedni robocze
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
Tylko oryginalny sprzętDystrybucja polska lub europejska
Kup teraz, zapłać późniejRaty lub płatność odroczona
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
Dane główne
- Numer katalogowy
- 239084-260915094209
- Producent
- TP-Link
- Model
- TL-SG3210
- EAN
- 6935364006396, 6935364021634, 6935364020972
- Koszt wysyłki
- od 9.99 zł
- Cena z dnia
- 2026-09-15
- Koszty i czas wysyłki
- Dowiedz się więcej
Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.
×
Regulamin
Opis
Opis produktu: TP-LINK TL-SG3210 JetStream - przełącznik - 8 portów - Managed - desktop, rack
Typ urządzenia: Switch - 8 portów - Zarządzane
Typ obudowy: Desktop, rack 1U
Podtyp: Gigabit Ethernet
Porty: 8 x 10/100/1000
Wydajność: Przepustowość: 20 Gbps | wydajność korespondencji: 1,49 Mpps
Rozmiar tablicy adresów MAC: 8K wpisów
Jumbo Frame Support: 10240
Protokół zdalnego zarządzania: SNMP 1, SNMP 2, RMON 1, RMON 2, RMON 3, RMON 9, SNMP 3, HTTP, TFTP, SSH, SSH-2, CLI
Funkcje: Sterowanie przepływem, przełączanie warstwy 2, obsluga DHCP, autonegocjacja, obsluga BOOTP, obsluga ARP, obsluga VLAN, auto-uplink (auto MDI / MDI-X), IGMP Snooping, obsługa Syslog, zapobieganie atakom typu DoS, dublowanie portów, Weighted Round Robin (WRR), Broadcast Storm Control tryb duplex, pomógł trybie pełnego dupleksu, Multicast Storm Control, unicast Storm Control, Spanning Tree Protocol (STP) wsparcie, Rapid Spanning Tree Protocol (RSTP) wsparcie, Virtual Cable Test (VCT technologii), Multiple Spanning Tree Protocol (MSTP) wsparcie, DHCP Snooping, listy kontroli dostępu (ACL), Quality of Service (QoS), wsparcie RADIUS, dynamiczny ARP Inspection (DAI), Link Aggregation Control Protocol (LACP), Port Bezpieczeństwa , wiązania IP-MAC, SNMP
Zgodność ze standardami: IEEE 802.3u, IEEE 802.3i, IEEE 802.3z, IEEE 802.1D, IEEE 802.1Q, IEEE 802.3ab, IEEE 802.1p, IEEE 802.3ad (LACP), IEEE 802.1w, IEEE 802.1x, IEEE 802.1s, IEEE 802.1v, IEEE 802.3av
Zasilanie: AC 120/230 V (50/60 Hz)
Wymiary (SxGxW): 29,4 cm x 18 cm x 4,4 cm
Przegląd
Urządzenie TP-LINK JetStream TL-SG3210 to zarządzalny przełącznik wartstwy 2 wyposażony w 8 portów 10/100/1000Mb/s. Zapewnia wysoką jakość pracy, zaawansowaną obsługę funkcji QoS, strategie ochrony przed zagrożeniami oraz funkcje zarządzania siecią w warstwie 2. Ponadto, przełącznik wyposażony jest w 2 sloty Gb SFP umożliwiające bardziej uniwersalne wykorzystanie urządzenia w sieci. Przełącznik TL-SG3210 to oszczędne rozwiązanie do zastosowań w małych i średnich firmach.
Urządzenie TL-SG3210 wspiera funkcje zarządzania ruchem sieciowym i ochrony sieci przed zagrożeniami. Wiązanie IP-MAC-Port-VID, oraz listy kontroli dostępu (ACL, od L2 do L4) chronią sieć przed takimi zagrożeniami, jak broadcast storm, ataki ARP oraz DoS (Denial-of-Service), itp. Funkcja Quality of Service (QoS, od L2 do L4) umożliwia kierowanie ruchem sieciowym zapewniając płynną i szybszą transmisję danych. Do zarządzania przełącznikiem służy przyjazny interfejs dostępny przez przeglądarkę internetową, konsola CLI lub wykorzystanie protokołów SNMP oraz RMON. Zapewnia to łatwą instalację i konfigurację ustawień przy mniejszych przestojach. W pełni zarządzalny przełącznik TL-SG3210 TP-LINK JetStream L2 stanowi idealne rozwiązanie dla zespołów roboczych i oddziałów firmy wymagających ekonomicznego rozwiązania zapewniającego gigabitową transmisję.
Zabezpieczenia sieci
Funkcje przełącznika TL-SG3210, takie jak: wiązania IP-MAC-Port-VID, ochrona portów, Storm control, DHCP Snooping oraz IP Source Guard chronią przed atakami ARP, broadcast storm, itd. Można zdefiniować typowe ataki DoS, które przełącznik TL-SG3216 ma wykrywać. Dzięki temu, ochrona przed nimi jest skuteczniejsza niż kiedykolwiek wcześniej. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci. Urządzenie umożliwia podłączenie do określonych zasobów sieci użytkowników nie odsługujących protokołu 802.1X, jako gości VLAN.
Zaawansowane funkcje QoS
Aby zapewnić lepszy przekaz dźwięku, danych i transmisji wideo w sieci, urządzenie korzysta z zaawansowanych opcji usługi QoS. Administratorzy sieciowi mogą określić priorytety ruchu sieciowego np. dla poszczególnych adresów IP, adresów MAC, portów TCP lub UDP, itd. Dzięki temu, przekaz dźwięku i wideo jest płynny, czysty i wolny od opóźnień transmisji. W połączeniu z obsługą transmisji głosu w wirtualnych sieciach lokalnych, aplikacje wykorzystujące tą funkcję działają płynniej i dużo wydajniej.
Funkcje przełącznika warstwy 2
Urządzenie TL-SG3210 wspiera funkcje przełączników warstwy 2, tj. tagowanie VLAN (zgodnie ze standardem 802.1Q), Port Isolation, Port Mirroring, obsługę protokołów STP/RSTP/MSTP, oraz LACP a także funkcje przepływu danych (zgodnie ze standardem 802.3x). Ponadto, przełącznik wspiera zaawansowane funkcje zabezpieczające działanie sieci, tj. detekcję pętli zwrotnych, diagnostykę kabli lub IGMP Snooping. Technika IGMP snopping zapewnia możliwość przełączania ramek multicast tylko dla wybranych użytkowników, podczas gdy funkcja IGMP throttling & filtering ogranicza dostęp do zasobów poszczególnym użytkownikom na poziomie portów.
Zaawansowane funkcje zarządzania
Przełącznik TL-SG3210 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób, np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (1/2/3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń. Dzięki zintegrowanemu protokołowi NDP/NTDP przełącznik może być zarządzany poprzez inne urządzenie obsługujące funkcję IP clustering.
Dane techniczne:
Nazwa produktu: TP-LINK TL-SG3210 - Switch
Kod EAN: 6935364021634
Kod producenta: TL-SG3210
Standardy i protokoły IEEE 802.3i,IEEE 802.3u,IEEE 802.3ab,IEEE802.3z,IEEE 802.3ad,
IEEE 802.3x,IEEE 802.1d,IEEE 802.1s,IEEE 802.1w,IEEE 802.1q,
IEEE 802.1x,IEEE 802.1p
Porty 8 porty RJ45 10/100/1000Mb/s
Automatyczna negocjacja szybkości połączeń i automatyczne krosowanie (Auto-MDI/MDIX)
2 porty SFP 1000Mb/s
1 port konsoli
Okablowanie sieciowe 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m)
100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e lub 6 (do 100m)
1000BASE-X: MMF, SMF
Bezwentylatorowy Tak
Wymiary (S x G x W) 294*200*44 mm (11.6*7.9*1.7 cala)
Pobór prądu Maximum: 10.7W (220V/50Hz)
Zasilanie 100~240VAC, 50/60Hz
Przepustowość 20Gb/s
Tablica adresów MAC 8192
Bufor pakietów 4Mb
Szybkość przekierowań pakietów 14.9Mpps
Ramka Jumbo 10240 Bajtów
Funkcja Quality of Service Priorytetowanie ruchu CoS/DSCP w oparciu o standard IEEE 802.1p
4 kolejki priorytetowania
Ustalenie kolejki priorytetów: SP, WRR, SP+WRR
Limotowanie transmisji w zależności od portu, przepłytu danych
Voice VLAN
Cechy przełącznika warstwy 2 IGMP Snooping V1/V2/V3
Obsługa protokołu LACP (zgodnie ze standardem 802.3ad (do o grup, 8 portów na grupę)
Spanning Tree STP/RSTP/MSTP
Port isolation
Filtrowanie/ochrona BPDU
TC/Root Protect
Wykrywanie pętli zwrotnych
Kontrola przepływu danych (802.3x)
Sieci VLAN Wsparcie standardu IEEE802.1Q, do 4096 VLAN oraz 4096 identyfikatorów VLAN
802.1Q/MAC/Protocol VLAN
GARP/GVRP
VLAN zarządzający
Listy kontroli dostępu Filtrowanie pakietów L2~L4 oparte o źródłowe i docelowe adresy MAC , IP, porty TCP/UDP, 802.1p, DSCP, protokół i identyfikatory VLAN;
Time Range Based
Bezpieczeństwo transmisji Wiązanie IP-MAC-Port-VID
Uwierzytelnianie oparte o standard IEEE 802.1X (w zależności od portu, adresu MAC), Radius, Guest VLAN
Ochrona przed atakami DoS
Dynamiczna ochrona przed atakami ARP (DAI)
SSH v1/v2
SSL v2/v3/TLSv1
Zabezpieczenia portów
Broadcast/Multicast/Unknown-unicast Storm Control
Zarządzanie Interfejs przeglądarki internetowej GUI, interfejs linii poleceń CLI
SNMP v1/v2c/v3, zgodne z publicznymi i prywatnymi bibliotekami MIB TP-LINK
RMON (grupy 1, 2, 3, 9)
Klient DHCP/BOOTP, DHCP Snooping, DHCP Option82
Monitorowanie CPU
Port Mirroring
Synchronizacja czasu: SNTP
Zintegrowany protokół NDP/NTDP
Aktualizacja firmwaru: poprzez protokół TFTP oraz przeglądarkę internetową
Diagnostyka: test VCT
Logi systemu, publiczne biblioteki MIB
Certyfikaty CE, FCC, RoHS
Zawartość opakowania Przełącznik, kabel zasilający, skrócona instrukcja obsługi, płyta CD, elementy montażowe, gumowe podstawki
Wymagania systemowe Microsoft® Windows® 8, 7,Vista™, XP lub MAC® OS, NetWare®, UNIX® lub Linux.
Środowisko pracy Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉);
Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉)
Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca
Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
Urządzenie TP-LINK JetStream TL-SG3210 to zarządzalny przełącznik wartstwy 2 wyposażony w 8 portów 10/100/1000Mb/s. Zapewnia wysoką jakość pracy, zaawansowaną obsługę funkcji QoS, strategie ochrony przed zagrożeniami oraz funkcje zarządzania siecią w warstwie 2. Ponadto, przełącznik wyposażony jest w 2 sloty Gb SFP umożliwiające bardziej uniwersalne wykorzystanie urządzenia w sieci. Przełącznik TL-SG3210 to oszczędne rozwiązanie do zastosowań w małych i średnich firmach.
Urządzenie TL-SG3210 wspiera funkcje zarządzania ruchem sieciowym i ochrony sieci przed zagrożeniami. Wiązanie IP-MAC-Port-VID, oraz listy kontroli dostępu (ACL, od L2 do L4) chronią sieć przed takimi zagrożeniami, jak broadcast storm, ataki ARP oraz DoS (Denial-of-Service), itp. Funkcja Quality of Service (QoS, od L2 do L4) umożliwia kierowanie ruchem sieciowym zapewniając płynną i szybszą transmisję danych. Do zarządzania przełącznikiem służy przyjazny interfejs dostępny przez przeglądarkę internetową, konsola CLI lub wykorzystanie protokołów SNMP oraz RMON. Zapewnia to łatwą instalację i konfigurację ustawień przy mniejszych przestojach. W pełni zarządzalny przełącznik TL-SG3210 TP-LINK JetStream L2 stanowi idealne rozwiązanie dla zespołów roboczych i oddziałów firmy wymagających ekonomicznego rozwiązania zapewniającego gigabitową transmisję.
Zabezpieczenia sieci
Funkcje przełącznika TL-SG3210, takie jak: wiązania IP-MAC-Port-VID, ochrona portów, Storm control, DHCP Snooping oraz IP Source Guard chronią przed atakami ARP, broadcast storm, itd. Można zdefiniować typowe ataki DoS, które przełącznik TL-SG3216 ma wykrywać. Dzięki temu, ochrona przed nimi jest skuteczniejsza niż kiedykolwiek wcześniej. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci. Urządzenie umożliwia podłączenie do określonych zasobów sieci użytkowników nie odsługujących protokołu 802.1X, jako gości VLAN.
Zaawansowane funkcje QoS
Aby zapewnić lepszy przekaz dźwięku, danych i transmisji wideo w sieci, urządzenie korzysta z zaawansowanych opcji usługi QoS. Administratorzy sieciowi mogą określić priorytety ruchu sieciowego np. dla poszczególnych adresów IP, adresów MAC, portów TCP lub UDP, itd. Dzięki temu, przekaz dźwięku i wideo jest płynny, czysty i wolny od opóźnień transmisji. W połączeniu z obsługą transmisji głosu w wirtualnych sieciach lokalnych, aplikacje wykorzystujące tą funkcję działają płynniej i dużo wydajniej.
Funkcje przełącznika warstwy 2
Urządzenie TL-SG3210 wspiera funkcje przełączników warstwy 2, tj. tagowanie VLAN (zgodnie ze standardem 802.1Q), Port Isolation, Port Mirroring, obsługę protokołów STP/RSTP/MSTP, oraz LACP a także funkcje przepływu danych (zgodnie ze standardem 802.3x). Ponadto, przełącznik wspiera zaawansowane funkcje zabezpieczające działanie sieci, tj. detekcję pętli zwrotnych, diagnostykę kabli lub IGMP Snooping. Technika IGMP snopping zapewnia możliwość przełączania ramek multicast tylko dla wybranych użytkowników, podczas gdy funkcja IGMP throttling & filtering ogranicza dostęp do zasobów poszczególnym użytkownikom na poziomie portów.
CECHY:
Funkcje przełącznika warstwy 2
Link Aggregation Control Protocol (LACP)
4096 VLAN
GVRP (GARP VLAN Registration Protocol)
Port Isolation
STP/RSTP/MSTP
IGMP snooping
Funkcja Quality of Service
4 kolejki priorytetowania
Obsługa standardu IEEE 802.1P
DSCP QoS
Funkcja ograniczania prędkości
Strategie bezpieczeństwa
Wiązanie IP-MAC-Port-VID
Listy kontroli dostępu (L2~L4 ACL)
Uwierzytelnianie 802.1x oraz Radius
Ochrona przed atakami DoS
Zabezpieczenia portów
Szyfrowanie SSL oraz SSH
Zarządzanie
Interfejs użytkownika dostępny poprzez przeglądarkę internetową
Interfejs linii poleceń
SNMP v1/v2c/v3
RMON (grupy 1,2,3,9)
SPECYFIKACJA:
Standardy i protokoły IEEE 802.3i,IEEE 802.3u,IEEE 802.3ab,IEEE802.3z,IEEE 802.3ad,
IEEE 802.3x,IEEE 802.1d,IEEE 802.1s,IEEE 802.1w,IEEE 802.1q,
IEEE 802.1x,IEEE 802.1p
Porty 8 porty RJ45 10/100/1000Mb/s
Automatyczna negocjacja szybkości połączeń i automatyczne krosowanie (Auto-MDI/MDIX)
2 porty SFP 1000Mb/s
1 port konsoli
Okablowanie sieciowe 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m)
100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e lub 6 (do 100m)
1000BASE-X: MMF, SMF
Bezwentylatorowy Tak
Wymiary (S x G x W) 294*200*44 mm (11.6*7.9*1.7 cala)
Zasilanie 100~240VAC, 50/60Hz
WYDAJNOŚĆ
Przepustowość 20Gb/s
Tablica adresów MAC 8192
Bufor pakietów 4Mb
Szybkość przekierowań pakietów 14.9Mpps
Ramka Jumbo 10240 Bajtów
FUNKCJE OPROGRAMOWNIA
Funkcja Quality of Service Priorytetowanie ruchu CoS/DSCP w oparciu o standard IEEE 802.1p
4 kolejki priorytetowania
Ustalenie kolejki priorytetów: SP, WRR, SP+WRR
Limotowanie transmisji w zależności od portu, przepłytu danych
Voice VLAN
Cechy przełącznika warstwy 2 IGMP Snooping V1/V2/V3
Obsługa protokołu LACP (zgodnie ze standardem 802.3ad (do o grup, 8 portów na grupę)
Spanning Tree STP/RSTP/MSTP
Port isolation
Filtrowanie/ochrona BPDU
TC/Root Protect
Wykrywanie pętli zwrotnych
Kontrola przepływu danych (802.3x)
Sieci VLAN Wsparcie standardu IEEE802.1Q, do 4096 VLAN oraz 4096 identyfikatorów VLAN
802.1Q/MAC/Protocol VLAN
GARP/GVRP
VLAN zarządzający
Listy kontroli dostępu Filtrowanie pakietów L2~L4 oparte o źródłowe i docelowe adresy MAC , IP, porty TCP/UDP, 802.1p, DSCP, protokół i identyfikatory VLAN;
Time Range Based
Bezpieczeństwo transmisji Wiązanie IP-MAC-Port-VID
Uwierzytelnianie oparte o standard IEEE 802.1X (w zależności od portu, adresu MAC), Radius, Guest VLAN
Ochrona przed atakami DoS
Dynamiczna ochrona przed atakami ARP (DAI)
SSH v1/v2
SSL v2/v3/TLSv1
Zabezpieczenia portów
Broadcast/Multicast/Unknown-unicast Storm Control
Zarządzanie Interfejs przeglądarki internetowej GUI, interfejs linii poleceń CLI
SNMP v1/v2c/v3, zgodne z publicznymi i prywatnymi bibliotekami MIB TP-LINK
RMON (grupy 1, 2, 3, 9)
Klient DHCP/BOOTP, DHCP Snooping, DHCP Option82
Monitorowanie CPU
Port Mirroring
Synchronizacja czasu: SNTP
Zintegrowany protokół NDP/NTDP
Aktualizacja firmwaru: poprzez protokół TFTP oraz przeglądarkę internetową
Diagnostyka: test VCT
Logi systemu, publiczne biblioteki MIB
INNE
Certyfikaty CE, FCC, RoHS
Zawartość opakowania Przełącznik, kabel zasilający, skrócona instrukcja obsługi, płyta CD, elementy montażowe, gumowe podstawki
Wymagania systemowe Microsoft® Windows® 8, 7,Vista™, XP lub MAC® OS, NetWare®, UNIX® lub Linux.
Środowisko pracy Dopuszczalna temperatura pracy: 0?~40? (32?~104?);
Dopuszczalna temperatura przechowywania: -40?~70? (-40?~158?)
Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca
Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
Zaawansowane funkcje zarządzania
Przełącznik TL-SG3210 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób, np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (1/2/3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń. Dzięki zintegrowanemu protokołowi NDP/NTDP przełącznik może być zarządzany poprzez inne urządzenie obsługujące funkcję IP clustering.
TP-Link TL-SG3210. Typ przełącznika: Zarządzany, Przełącznik wielowarstwowy: L2. Podstawowe przełączania Ethernet RJ-45 porty typ: Gigabit Ethernet (10/100/1000), Podstawowe przełączanie RJ-45 Liczba portów Ethernet: 8, Port konsoli: RJ-45. Wielkość tabeli adresów: 8000 wejścia, Przepustowość rutowania/przełączania: 20 Gbit/s. Standardy komunikacyjne: IEEE 802.1D,IEEE 802.1Q,IEEE 802.1p,IEEE 802.1s,IEEE 802.1w,IEEE 802.1x,IEEE 802.3ab,IEEE.... Możliwości montowania w stelażu
Typ urządzenia: Switch - 8 portów - Zarządzane
Typ obudowy: Desktop, rack 1U
Podtyp: Gigabit Ethernet
Porty: 8 x 10/100/1000
Wydajność: Przepustowość: 20 Gbps | wydajność korespondencji: 1,49 Mpps
Rozmiar tablicy adresów MAC: 8K wpisów
Jumbo Frame Support: 10240
Protokół zdalnego zarządzania: SNMP 1, SNMP 2, RMON 1, RMON 2, RMON 3, RMON 9, SNMP 3, HTTP, TFTP, SSH, SSH-2, CLI
Funkcje: Sterowanie przepływem, przełączanie warstwy 2, obsluga DHCP, autonegocjacja, obsluga BOOTP, obsluga ARP, obsluga VLAN, auto-uplink (auto MDI / MDI-X), IGMP Snooping, obsługa Syslog, zapobieganie atakom typu DoS, dublowanie portów, Weighted Round Robin (WRR), Broadcast Storm Control tryb duplex, pomógł trybie pełnego dupleksu, Multicast Storm Control, unicast Storm Control, Spanning Tree Protocol (STP) wsparcie, Rapid Spanning Tree Protocol (RSTP) wsparcie, Virtual Cable Test (VCT technologii), Multiple Spanning Tree Protocol (MSTP) wsparcie, DHCP Snooping, listy kontroli dostępu (ACL), Quality of Service (QoS), wsparcie RADIUS, dynamiczny ARP Inspection (DAI), Link Aggregation Control Protocol (LACP), Port Bezpieczeństwa , wiązania IP-MAC, SNMP
Zgodność ze standardami: IEEE 802.3u, IEEE 802.3i, IEEE 802.3z, IEEE 802.1D, IEEE 802.1Q, IEEE 802.3ab, IEEE 802.1p, IEEE 802.3ad (LACP), IEEE 802.1w, IEEE 802.1x, IEEE 802.1s, IEEE 802.1v, IEEE 802.3av
Zasilanie: AC 120/230 V (50/60 Hz)
Wymiary (SxGxW): 29,4 cm x 18 cm x 4,4 cm
Przegląd
Urządzenie TP-LINK JetStream TL-SG3210 to zarządzalny przełącznik wartstwy 2 wyposażony w 8 portów 10/100/1000Mb/s. Zapewnia wysoką jakość pracy, zaawansowaną obsługę funkcji QoS, strategie ochrony przed zagrożeniami oraz funkcje zarządzania siecią w warstwie 2. Ponadto, przełącznik wyposażony jest w 2 sloty Gb SFP umożliwiające bardziej uniwersalne wykorzystanie urządzenia w sieci. Przełącznik TL-SG3210 to oszczędne rozwiązanie do zastosowań w małych i średnich firmach.
Urządzenie TL-SG3210 wspiera funkcje zarządzania ruchem sieciowym i ochrony sieci przed zagrożeniami. Wiązanie IP-MAC-Port-VID, oraz listy kontroli dostępu (ACL, od L2 do L4) chronią sieć przed takimi zagrożeniami, jak broadcast storm, ataki ARP oraz DoS (Denial-of-Service), itp. Funkcja Quality of Service (QoS, od L2 do L4) umożliwia kierowanie ruchem sieciowym zapewniając płynną i szybszą transmisję danych. Do zarządzania przełącznikiem służy przyjazny interfejs dostępny przez przeglądarkę internetową, konsola CLI lub wykorzystanie protokołów SNMP oraz RMON. Zapewnia to łatwą instalację i konfigurację ustawień przy mniejszych przestojach. W pełni zarządzalny przełącznik TL-SG3210 TP-LINK JetStream L2 stanowi idealne rozwiązanie dla zespołów roboczych i oddziałów firmy wymagających ekonomicznego rozwiązania zapewniającego gigabitową transmisję.
Zabezpieczenia sieci
Funkcje przełącznika TL-SG3210, takie jak: wiązania IP-MAC-Port-VID, ochrona portów, Storm control, DHCP Snooping oraz IP Source Guard chronią przed atakami ARP, broadcast storm, itd. Można zdefiniować typowe ataki DoS, które przełącznik TL-SG3216 ma wykrywać. Dzięki temu, ochrona przed nimi jest skuteczniejsza niż kiedykolwiek wcześniej. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci. Urządzenie umożliwia podłączenie do określonych zasobów sieci użytkowników nie odsługujących protokołu 802.1X, jako gości VLAN.
Zaawansowane funkcje QoS
Aby zapewnić lepszy przekaz dźwięku, danych i transmisji wideo w sieci, urządzenie korzysta z zaawansowanych opcji usługi QoS. Administratorzy sieciowi mogą określić priorytety ruchu sieciowego np. dla poszczególnych adresów IP, adresów MAC, portów TCP lub UDP, itd. Dzięki temu, przekaz dźwięku i wideo jest płynny, czysty i wolny od opóźnień transmisji. W połączeniu z obsługą transmisji głosu w wirtualnych sieciach lokalnych, aplikacje wykorzystujące tą funkcję działają płynniej i dużo wydajniej.
Funkcje przełącznika warstwy 2
Urządzenie TL-SG3210 wspiera funkcje przełączników warstwy 2, tj. tagowanie VLAN (zgodnie ze standardem 802.1Q), Port Isolation, Port Mirroring, obsługę protokołów STP/RSTP/MSTP, oraz LACP a także funkcje przepływu danych (zgodnie ze standardem 802.3x). Ponadto, przełącznik wspiera zaawansowane funkcje zabezpieczające działanie sieci, tj. detekcję pętli zwrotnych, diagnostykę kabli lub IGMP Snooping. Technika IGMP snopping zapewnia możliwość przełączania ramek multicast tylko dla wybranych użytkowników, podczas gdy funkcja IGMP throttling & filtering ogranicza dostęp do zasobów poszczególnym użytkownikom na poziomie portów.
Zaawansowane funkcje zarządzania
Przełącznik TL-SG3210 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób, np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (1/2/3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń. Dzięki zintegrowanemu protokołowi NDP/NTDP przełącznik może być zarządzany poprzez inne urządzenie obsługujące funkcję IP clustering.
Dane techniczne:
Nazwa produktu: TP-LINK TL-SG3210 - Switch
Kod EAN: 6935364021634
Kod producenta: TL-SG3210
Standardy i protokoły IEEE 802.3i,IEEE 802.3u,IEEE 802.3ab,IEEE802.3z,IEEE 802.3ad,
IEEE 802.3x,IEEE 802.1d,IEEE 802.1s,IEEE 802.1w,IEEE 802.1q,
IEEE 802.1x,IEEE 802.1p
Porty 8 porty RJ45 10/100/1000Mb/s
Automatyczna negocjacja szybkości połączeń i automatyczne krosowanie (Auto-MDI/MDIX)
2 porty SFP 1000Mb/s
1 port konsoli
Okablowanie sieciowe 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m)
100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e lub 6 (do 100m)
1000BASE-X: MMF, SMF
Bezwentylatorowy Tak
Wymiary (S x G x W) 294*200*44 mm (11.6*7.9*1.7 cala)
Pobór prądu Maximum: 10.7W (220V/50Hz)
Zasilanie 100~240VAC, 50/60Hz
Przepustowość 20Gb/s
Tablica adresów MAC 8192
Bufor pakietów 4Mb
Szybkość przekierowań pakietów 14.9Mpps
Ramka Jumbo 10240 Bajtów
Funkcja Quality of Service Priorytetowanie ruchu CoS/DSCP w oparciu o standard IEEE 802.1p
4 kolejki priorytetowania
Ustalenie kolejki priorytetów: SP, WRR, SP+WRR
Limotowanie transmisji w zależności od portu, przepłytu danych
Voice VLAN
Cechy przełącznika warstwy 2 IGMP Snooping V1/V2/V3
Obsługa protokołu LACP (zgodnie ze standardem 802.3ad (do o grup, 8 portów na grupę)
Spanning Tree STP/RSTP/MSTP
Port isolation
Filtrowanie/ochrona BPDU
TC/Root Protect
Wykrywanie pętli zwrotnych
Kontrola przepływu danych (802.3x)
Sieci VLAN Wsparcie standardu IEEE802.1Q, do 4096 VLAN oraz 4096 identyfikatorów VLAN
802.1Q/MAC/Protocol VLAN
GARP/GVRP
VLAN zarządzający
Listy kontroli dostępu Filtrowanie pakietów L2~L4 oparte o źródłowe i docelowe adresy MAC , IP, porty TCP/UDP, 802.1p, DSCP, protokół i identyfikatory VLAN;
Time Range Based
Bezpieczeństwo transmisji Wiązanie IP-MAC-Port-VID
Uwierzytelnianie oparte o standard IEEE 802.1X (w zależności od portu, adresu MAC), Radius, Guest VLAN
Ochrona przed atakami DoS
Dynamiczna ochrona przed atakami ARP (DAI)
SSH v1/v2
SSL v2/v3/TLSv1
Zabezpieczenia portów
Broadcast/Multicast/Unknown-unicast Storm Control
Zarządzanie Interfejs przeglądarki internetowej GUI, interfejs linii poleceń CLI
SNMP v1/v2c/v3, zgodne z publicznymi i prywatnymi bibliotekami MIB TP-LINK
RMON (grupy 1, 2, 3, 9)
Klient DHCP/BOOTP, DHCP Snooping, DHCP Option82
Monitorowanie CPU
Port Mirroring
Synchronizacja czasu: SNTP
Zintegrowany protokół NDP/NTDP
Aktualizacja firmwaru: poprzez protokół TFTP oraz przeglądarkę internetową
Diagnostyka: test VCT
Logi systemu, publiczne biblioteki MIB
Certyfikaty CE, FCC, RoHS
Zawartość opakowania Przełącznik, kabel zasilający, skrócona instrukcja obsługi, płyta CD, elementy montażowe, gumowe podstawki
Wymagania systemowe Microsoft® Windows® 8, 7,Vista™, XP lub MAC® OS, NetWare®, UNIX® lub Linux.
Środowisko pracy Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉);
Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉)
Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca
Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
Przełącznik zarządzalny marki TP-LINK cechuje się funkcjami zabezpieczającymi ruch sieciowy. Został wyposażony w listy dostępu L2/L3/L4, dzięki którym transmisja dźwięku i wideo jest wyjątkowo szybka i płynna. Zarządzanie przełącznikiem jest proste i przyjemne, a wysoka jakość urządzenia sprawia, że najlepiej sprawdzi się w firmach czy zespołach, transmitujących na dużą skalę.
Zabezpieczenia sieci
Funkcje przełącznika JetStream serii 3, takie jak: wiązania IP-MAC-Port-VID, ochrona portów, Storm Control, DHCP Snooping oraz IP Source Guard chronią przed atakami ARP, broadcast storm itd. Można zdefiniować typowe ataki DoS, które przełącznik TL-SG3216 ma wykrywać. Dzięki temu, ochrona przed nimi jest skuteczniejsza niż kiedykolwiek wcześniej. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci. Urządzenie umożliwia podłączenie do określonych zasobów sieci użytkowników nie odsługujących protokołu 802.1X, jako gości VLAN.
Zaawansowane funkcje QoS
Aby zapewnić lepszy przekaz dźwięku, danych i transmisji wideo w sieci, urządzenie korzysta z zaawansowanych opcji usługi QoS. Administratorzy sieciowi mogą określić priorytety ruchu sieciowego np. dla poszczególnych adresów IP, adresów MAC, portów TCP lub UDP itd. Dzięki temu, przekaz dźwięku i wideo jest płynny, czysty i wolny od opóźnień transmisji. W połączeniu z obsługą transmisji głosu w wirtualnych sieciach lokalnych, aplikacje wykorzystujące tą funkcję działają płynniej i dużo wydajniej.
Funkcje przełącznika warstwy 2
Urządzenie TL-SG3216 wspiera funkcje przełączników warstwy 2 tj. tagowanie VLAN (zgodnie ze standardem 802.1Q), Port Mirroring, obsługę protokołów STP/RSTP/MSTP oraz LACP, a także funkcje przepływu danych (zgodnie ze standardem 802.3x). Ponadto, przełącznik wspiera zaawansowane funkcje zabezpieczające działanie sieci, tj. detekcję pętli zwrotnych, diagnostykę kabli lub IGMP Snooping. Technika IGMP snopping zapewnia możliwość przełączania ramek multicast tylko dla wybranych użytkowników, podczas gdy funkcja IGMP throttling & filtering ogranicza dostęp do zasobów poszczególnym użytkownikom na poziomie portów.
Zaawansowane funkcje zarządzania
Przełącznik TL-SG3216 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (1/2/3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń. Dzięki zintegrowanemu protokołowi NDP/NTDP przełącznik może być zarządzany poprzez inne urządzenie obsługujące funkcję IP clustering.
Urządzenie TP-LINK JetStream TL-SG3210 to zarządzalny przełącznik wartstwy 2 wyposażony w 8 portów 10/100/1000Mb/s. Zapewnia wysoką jakość pracy, zaawansowaną obsługę funkcji QoS, strategie ochrony przed zagrożeniami oraz funkcje zarządzania siecią w warstwie 2. Ponadto, przełącznik wyposażony jest w 2 sloty Gb SFP umożliwiające bardziej uniwersalne wykorzystanie urządzenia w sieci. Przełącznik TL-SG3210 to oszczędne rozwiązanie do zastosowań w małych i średnich firmach.
Urządzenie TL-SG3210 wspiera funkcje zarządzania ruchem sieciowym i ochrony sieci przed zagrożeniami. Wiązanie IP-MAC-Port-VID, oraz listy kontroli dostępu (ACL, od L2 do L4) chronią sieć przed takimi zagrożeniami, jak broadcast storm, ataki ARP oraz DoS (Denial-of-Service), itp. Funkcja Quality of Service (QoS, od L2 do L4) umożliwia kierowanie ruchem sieciowym zapewniając płynną i szybszą transmisję danych. Do zarządzania przełącznikiem służy przyjazny interfejs dostępny przez przeglądarkę internetową, konsola CLI lub wykorzystanie protokołów SNMP oraz RMON. Zapewnia to łatwą instalację i konfigurację ustawień przy mniejszych przestojach. W pełni zarządzalny przełącznik TL-SG3210 TP-LINK JetStream L2 stanowi idealne rozwiązanie dla zespołów roboczych i oddziałów firmy wymagających ekonomicznego rozwiązania zapewniającego gigabitową transmisję.
Zabezpieczenia sieci
Funkcje przełącznika TL-SG3210, takie jak: wiązania IP-MAC-Port-VID, ochrona portów, Storm control, DHCP Snooping oraz IP Source Guard chronią przed atakami ARP, broadcast storm, itd. Można zdefiniować typowe ataki DoS, które przełącznik TL-SG3216 ma wykrywać. Dzięki temu, ochrona przed nimi jest skuteczniejsza niż kiedykolwiek wcześniej. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci. Urządzenie umożliwia podłączenie do określonych zasobów sieci użytkowników nie odsługujących protokołu 802.1X, jako gości VLAN.
Zaawansowane funkcje QoS
Aby zapewnić lepszy przekaz dźwięku, danych i transmisji wideo w sieci, urządzenie korzysta z zaawansowanych opcji usługi QoS. Administratorzy sieciowi mogą określić priorytety ruchu sieciowego np. dla poszczególnych adresów IP, adresów MAC, portów TCP lub UDP, itd. Dzięki temu, przekaz dźwięku i wideo jest płynny, czysty i wolny od opóźnień transmisji. W połączeniu z obsługą transmisji głosu w wirtualnych sieciach lokalnych, aplikacje wykorzystujące tą funkcję działają płynniej i dużo wydajniej.
Funkcje przełącznika warstwy 2
Urządzenie TL-SG3210 wspiera funkcje przełączników warstwy 2, tj. tagowanie VLAN (zgodnie ze standardem 802.1Q), Port Isolation, Port Mirroring, obsługę protokołów STP/RSTP/MSTP, oraz LACP a także funkcje przepływu danych (zgodnie ze standardem 802.3x). Ponadto, przełącznik wspiera zaawansowane funkcje zabezpieczające działanie sieci, tj. detekcję pętli zwrotnych, diagnostykę kabli lub IGMP Snooping. Technika IGMP snopping zapewnia możliwość przełączania ramek multicast tylko dla wybranych użytkowników, podczas gdy funkcja IGMP throttling & filtering ogranicza dostęp do zasobów poszczególnym użytkownikom na poziomie portów.
CECHY:
Funkcje przełącznika warstwy 2
Link Aggregation Control Protocol (LACP)
4096 VLAN
GVRP (GARP VLAN Registration Protocol)
Port Isolation
STP/RSTP/MSTP
IGMP snooping
Funkcja Quality of Service
4 kolejki priorytetowania
Obsługa standardu IEEE 802.1P
DSCP QoS
Funkcja ograniczania prędkości
Strategie bezpieczeństwa
Wiązanie IP-MAC-Port-VID
Listy kontroli dostępu (L2~L4 ACL)
Uwierzytelnianie 802.1x oraz Radius
Ochrona przed atakami DoS
Zabezpieczenia portów
Szyfrowanie SSL oraz SSH
Zarządzanie
Interfejs użytkownika dostępny poprzez przeglądarkę internetową
Interfejs linii poleceń
SNMP v1/v2c/v3
RMON (grupy 1,2,3,9)
SPECYFIKACJA:
Standardy i protokoły IEEE 802.3i,IEEE 802.3u,IEEE 802.3ab,IEEE802.3z,IEEE 802.3ad,
IEEE 802.3x,IEEE 802.1d,IEEE 802.1s,IEEE 802.1w,IEEE 802.1q,
IEEE 802.1x,IEEE 802.1p
Porty 8 porty RJ45 10/100/1000Mb/s
Automatyczna negocjacja szybkości połączeń i automatyczne krosowanie (Auto-MDI/MDIX)
2 porty SFP 1000Mb/s
1 port konsoli
Okablowanie sieciowe 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m)
100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e lub 6 (do 100m)
1000BASE-X: MMF, SMF
Bezwentylatorowy Tak
Wymiary (S x G x W) 294*200*44 mm (11.6*7.9*1.7 cala)
Zasilanie 100~240VAC, 50/60Hz
WYDAJNOŚĆ
Przepustowość 20Gb/s
Tablica adresów MAC 8192
Bufor pakietów 4Mb
Szybkość przekierowań pakietów 14.9Mpps
Ramka Jumbo 10240 Bajtów
FUNKCJE OPROGRAMOWNIA
Funkcja Quality of Service Priorytetowanie ruchu CoS/DSCP w oparciu o standard IEEE 802.1p
4 kolejki priorytetowania
Ustalenie kolejki priorytetów: SP, WRR, SP+WRR
Limotowanie transmisji w zależności od portu, przepłytu danych
Voice VLAN
Cechy przełącznika warstwy 2 IGMP Snooping V1/V2/V3
Obsługa protokołu LACP (zgodnie ze standardem 802.3ad (do o grup, 8 portów na grupę)
Spanning Tree STP/RSTP/MSTP
Port isolation
Filtrowanie/ochrona BPDU
TC/Root Protect
Wykrywanie pętli zwrotnych
Kontrola przepływu danych (802.3x)
Sieci VLAN Wsparcie standardu IEEE802.1Q, do 4096 VLAN oraz 4096 identyfikatorów VLAN
802.1Q/MAC/Protocol VLAN
GARP/GVRP
VLAN zarządzający
Listy kontroli dostępu Filtrowanie pakietów L2~L4 oparte o źródłowe i docelowe adresy MAC , IP, porty TCP/UDP, 802.1p, DSCP, protokół i identyfikatory VLAN;
Time Range Based
Bezpieczeństwo transmisji Wiązanie IP-MAC-Port-VID
Uwierzytelnianie oparte o standard IEEE 802.1X (w zależności od portu, adresu MAC), Radius, Guest VLAN
Ochrona przed atakami DoS
Dynamiczna ochrona przed atakami ARP (DAI)
SSH v1/v2
SSL v2/v3/TLSv1
Zabezpieczenia portów
Broadcast/Multicast/Unknown-unicast Storm Control
Zarządzanie Interfejs przeglądarki internetowej GUI, interfejs linii poleceń CLI
SNMP v1/v2c/v3, zgodne z publicznymi i prywatnymi bibliotekami MIB TP-LINK
RMON (grupy 1, 2, 3, 9)
Klient DHCP/BOOTP, DHCP Snooping, DHCP Option82
Monitorowanie CPU
Port Mirroring
Synchronizacja czasu: SNTP
Zintegrowany protokół NDP/NTDP
Aktualizacja firmwaru: poprzez protokół TFTP oraz przeglądarkę internetową
Diagnostyka: test VCT
Logi systemu, publiczne biblioteki MIB
INNE
Certyfikaty CE, FCC, RoHS
Zawartość opakowania Przełącznik, kabel zasilający, skrócona instrukcja obsługi, płyta CD, elementy montażowe, gumowe podstawki
Wymagania systemowe Microsoft® Windows® 8, 7,Vista™, XP lub MAC® OS, NetWare®, UNIX® lub Linux.
Środowisko pracy Dopuszczalna temperatura pracy: 0?~40? (32?~104?);
Dopuszczalna temperatura przechowywania: -40?~70? (-40?~158?)
Dopuszczalna wilgotność powietrza: 10%~90%, niekondensująca
Dopuszczalna wilgotność przechowywania: 5%~90%, niekondensująca
Zaawansowane funkcje zarządzania
Przełącznik TL-SG3210 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób, np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (1/2/3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń. Dzięki zintegrowanemu protokołowi NDP/NTDP przełącznik może być zarządzany poprzez inne urządzenie obsługujące funkcję IP clustering.
TP-Link TL-SG3210. Typ przełącznika: Zarządzany, Przełącznik wielowarstwowy: L2. Podstawowe przełączania Ethernet RJ-45 porty typ: Gigabit Ethernet (10/100/1000), Podstawowe przełączanie RJ-45 Liczba portów Ethernet: 8, Port konsoli: RJ-45. Wielkość tabeli adresów: 8000 wejścia, Przepustowość rutowania/przełączania: 20 Gbit/s. Standardy komunikacyjne: IEEE 802.1D,IEEE 802.1Q,IEEE 802.1p,IEEE 802.1s,IEEE 802.1w,IEEE 802.1x,IEEE 802.3ab,IEEE.... Możliwości montowania w stelażu
Parametry techniczne
Pytania i odpowiedzi
Jakim urządzeniem jest TP-Link TL-SG3210?
To zarządzalny przełącznik sieciowy L2 Lite z serii JetStream.
Ile portów ma TP-Link TL-SG3210?
Urządzenie ma 8 portów 10/100/1000 Mb/s.
Czy switch TP-Link TL-SG3210 ma porty SFP?
Tak, posiada 2 sloty SFP 1000 Mb/s.
Czy TL-SG3210 jest przełącznikiem zarządzalnym?
Tak, jest to switch zarządzalny.
Jaki typ obudowy ma ten switch?
Urządzenie ma obudowę desktop oraz możliwość montażu w stojaku 1U.
Jaka jest przepustowość TP-Link TL-SG3210?
Przepustowość wynosi 20 Gb/s.
Jaka jest wydajność przekierowania pakietów?
Wydajność przekierowania wynosi 1,49 Mpps.
Jaka jest wielkość tablicy adresów MAC?
Tablica adresów MAC ma 8K wpisów.
Czy switch obsługuje ramki Jumbo?
Tak, obsługuje Jumbo Frame 10240.
Czy TP-Link TL-SG3210 jest bezwentylatorowy?
Tak, urządzenie jest bezwentylatorowe.
Jakie jest zasilanie tego przełącznika?
Zasilanie wynosi AC 100~240 V, 50/60 Hz.
Jaki jest maksymalny pobór mocy?
Maksymalny pobór mocy wynosi 10,7 W (220V/50Hz).
Jakie są wymiary switcha TL-SG3210?
Wymiary to 294 x 200 x 44 mm.
Czy TL-SG3210 obsługuje VLAN?
Tak, obsługuje VLAN, w tym do 4096 VLAN.
Czy urządzenie wspiera QoS?
Tak, switch obsługuje QoS.
Jakie funkcje bezpieczeństwa oferuje TL-SG3210?
Urządzenie wspiera m.in. wiązanie IP-MAC-Port-VID, ACL, DHCP Snooping, Port Security, DAI oraz ochronę przed atakami DoS.
Czy przełącznik obsługuje IGMP Snooping?
Tak, obsługuje IGMP Snooping.
Czy switch wspiera LACP?
Tak, wspiera LACP.
Jakimi protokołami można zarządzać urządzeniem?
Zarządzanie jest możliwe przez WWW, CLI, SNMP v1/v2c/v3, RMON oraz TFTP.
Czy urządzenie obsługuje SSH?
Tak, obsługuje SSH oraz SSH-2.
Czy TL-SG3210 obsługuje RADIUS?
Tak, urządzenie obsługuje RADIUS.
Czy switch obsługuje 802.1X?
Tak, obsługuje uwierzytelnianie 802.1X.
Czy TL-SG3210 można montować w szafie rack?
Tak, urządzenie można montować w stojaku 1U.
Czy switch nadaje się do małych i średnich firm?
Tak, opis wskazuje go jako rozwiązanie dla małych i średnich firm.
Jakie standardy komunikacyjne obsługuje ten model?
Obsługuje m.in. IEEE 802.3i, 802.3u, 802.3ab, 802.3z, 802.3ad, 802.3x, 802.1d, 802.1s, 802.1w, 802.1q, 802.1x i 802.1p.
Czy TL-SG3210 ma port konsoli?
Tak, posiada port konsoli RJ-45.
Czy switch obsługuje auto-negocjację i Auto MDI/MDI-X?
Tak, te funkcje są wspierane.
Jakie certyfikaty posiada urządzenie?
Urządzenie posiada certyfikaty CE, FCC i RoHS.
Jaki jest kolor produktu?
Produkt jest czarny.
Czy switch wspiera monitoring i zdalne zarządzanie?
Tak, wspiera monitoring przez SNMP i RMON oraz zdalne zarządzanie przez przeglądarkę WWW i CLI.
Czy urządzenie obsługuje port mirroring?
Tak, obsługuje dublowanie portów.
Czy TL-SG3210 ma funkcje kontroli ruchu?
Tak, wspiera sterowanie przepływem oraz ograniczanie ruchu.
Czy switch obsługuje ochronę przed storm control?
Tak, obsługuje Broadcast Storm Control, Multicast Storm Control oraz Unicast Storm Control.
Zobacz też
Produkty podobne z kategorii


Zobacz też
Produkty podobne producenta