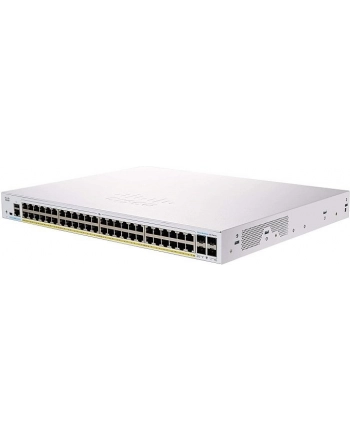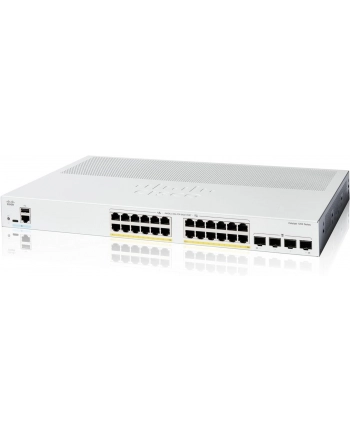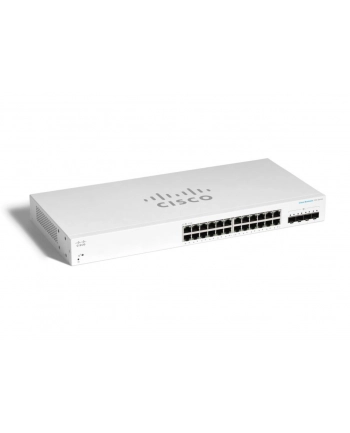
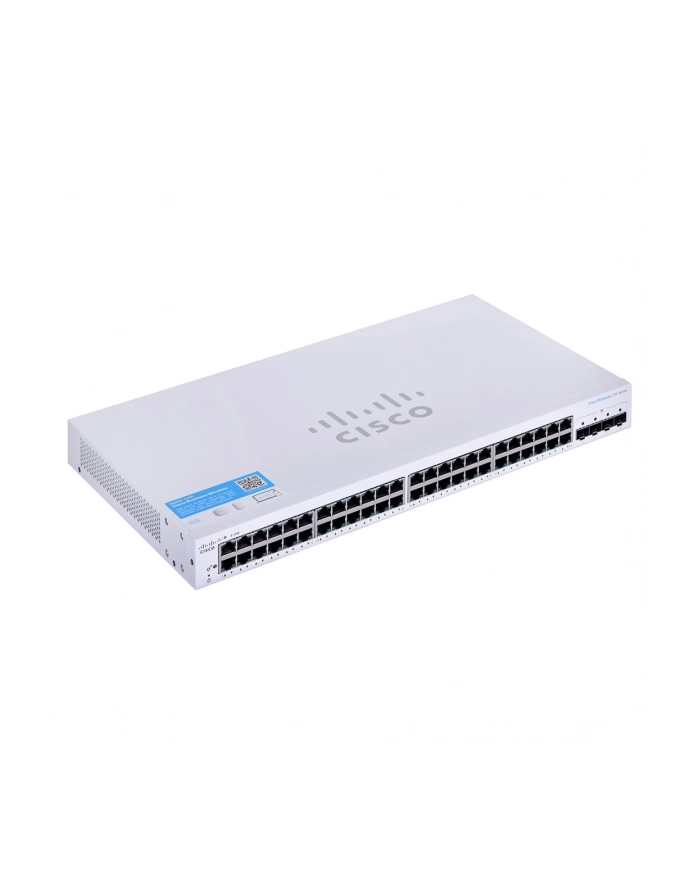
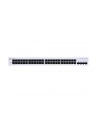
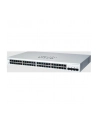
CISCO Business Switching CBS220 Smart 48-port Gigabit 4x1G SFP uplink
Kod: 1251579-261010220510
towar dostępny
1 959,85 zł
brutto za 1 szt
lub 12 × 175,97 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 10.99 złkurier / paczkomat
Przewidywany czas dostawy
dni robocze
około czw. 22.10 - wt. 27.10 u Ciebiedni robocze
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
Tylko oryginalny sprzętDystrybucja polska lub europejska
Kup teraz, zapłać późniejRaty lub płatność odroczona
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
Dane główne
- Numer katalogowy
- 1251579-261010220510
- Producent
- CISCO
- Model
- CBS220-48T-4G-EU
- EAN
- 0889728345224, 889728345224
- Koszt wysyłki
- od 10.99 zł
- Cena z dnia
- 2026-10-10
- Koszty i czas wysyłki
- Dowiedz się więcej
Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.
×
Regulamin
Opis
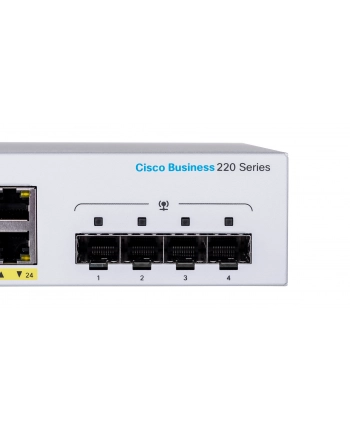
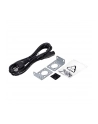
Solution:Rack mounted 19qqq1qqq1; Technology:Gigabit ethernet + Gigabit optika; Maximum number of ports:52; Management:Web, SNMP/RMONCisco switch CBS220-48T-4G Seria Cisco Business 220 to proste i ekonomiczne inteligentne przełączniki sieciowe przeznaczone dla sieci korporacyjnej. Dzięki obsłudze aplikacji mobilnych, narzędziu Cisco Business Dashboard oraz kilku możliwościom PoE+ CBS220 zapewnia niezawodną sieć w ograniczonym budżecie. Strony produktu: CBS220-48T-4G Przewodnik szybkiego startu: Przewodnik szybkiego startu Wydajność przełączaniaPrzepustowość w milionach pakietów na sekundę (mpps; pakiety 64 bajtowe) 74,38 Wydajność przełączania w Gigabitach na sekundę (Gbps) 104 Przełączanie na warstwie 2Tablica MAC Do 8 192 adresów MAC (Media Access Control) Protokuł Spanning Tree (STP) Standardowe wsparcie dla Spanning Tree 802.1d, domyślnie włączone Szybka konwergencja przy użyciu 802.1w (Rapid Spanning Tree [RSTP]) Wielokrotne instancje Spanning Tree według 802.1s (MSTP) Obsługa 16 instancji Grupowanie portów Wsparcie dla IEEE 802.3ad Link Aggregation Control Protocol (LACP) Do 8 grup Max 8 portów w grupie z 16 kandydatami na link agregacyjny 802.3ad (dynamiczny) Równoważenie obciążenia na podstawie źródłowego i docelowego adresu MAC, lub źródłowego i docelowego MAC/IP VLAN Wsparcie dla do 256 równocześnie działających Virtual Local Area Networks (VLAN) VLAN oparty na portach i tagach 802.1Q VLAN zarządzający VLAN gościnny Auto voice VLAN Ruch głosowy jest automatycznie przypisywany do VLAN głosowego i obsługiwany z odpowiednią jakością usług (QoS) QinQ VLAN VLAN-y są przeźroczyste dla sieci usługodawcy, jednocześnie izolując ruch między klientami Protokół GVRP i GARP Protokoły do automatycznego propagowania i konfigurowania VLAN-ów w domenie mostu Head-of-Line (HOL) blocking Zapobieganie blokadzie HOL Jumbo frame Obsługa ramek do 9216 bajtów Wykrywanie pętli Wykrywanie pętli zapewnia ochronę przed pętlami w warstwie 2 poprzez przesyłanie pakietów protokołu pętli z portów, na których włączona jest ochrona pętli. Działa niezależnie od STP. Automatyczne przełączanie Media-Dependent Interface Crossover (MDIX) Automatycznie dostosowuje pary transmitujące i odbierające w przypadku nieprawidłowego typu kabla (krzyżowy lub prosty). ZabezpieczeniaAlic Blokada lub ograniczenie szybkości na podstawie źródłowego i docelowego MAC, VLAN ID lub adresu IP, protokołu, portu, DSCP/IP precedence, TCP/UDP źródłowego i docelowego portu, priorytetu 802.1p, typu Ethernet, pakietów ICMP, pakietów IGMP, flag TCP Wsparcie dla do 512 reguł Zabezpieczenie portu Możliwość blokowania adresów MAC źródłowych na portach; ogranicza liczbę nauczonych adresów MAC IEEE 802.1X (rola autoryzatora) 802.1X: zdalne uwierzytelnianie RADIUS; VLAN gościnny; tryb jedno- lub wielo-hostowy, tryb wielosesyjny RADIUS, TACACS+ Wsparcie dla uwierzytelniania RADIUS i TACACS; przełącznik działa jako klient Filtrowanie adresów MAC Wsparcie Kontrola burzy Broadcast, multicast i nieznany unicast Ochrona przed DoS Prewencja ataków DoS BPDU Guard Mechanizm zabezpieczający sieć przed nieprawidłową konfiguracją. Port z włączonym BPDU Guard zostanie wyłączony po otrzymaniu wiadomości BPDU na tym porcie. Loopt Guard Zapewnia dodatkową ochronę przed pętlami na warstwie 2 (pętle STP). Secure Shell (SSH) SSH to bezpieczna alternatywa dla Telnet; obsługuje SSH v1 i v2. SCP korzysta również z SSH. Secure Sockets Layer (SSL) Wsparcie SSL: szyfruje cały ruch HTTPS, zapewniając wysokie bezpieczeństwo dostępu do graficznego interfejsu zarządzania w przeglądarce w przełączniku QoSPoziomy priorytetu 8 kolejek sprzętowych na port Planowanie Sztywne priorytety oraz przydział kolejek Weighted Round-Robin (WRR) w oparciu o DSCP i klasę usługi (802.1p/CoS) Klasa usługi Oparty na portach; priorytet VLAN 802.1p; IPv4/v6 IP precedence, ToS, DSCP; różnicowe usługi (DiffServ); klasyfikacja i ponowne oznaczanie ACL, zaufane QoS Ograniczanie przepływu Policja ingress, kształtowanie i kontrola szybkości egress; na podstawie VLAN, portów i przepływów Unikanie przeciążenia Wymaga użycia algorytmu unikania przeciążenia TCP w celu zmniejszenia i zapobiegania globalnej synchronizacji utraty TCP. MulticastIGMP snooping wersje 1, 2 i 3 Ogranicza multicastowe ruchy obciążające szerokość pasma do tylko żądających; obsługuje 256 grup multicast IGMP querier Używany do obsługi domeny multicast warstwy 2 w przełącznikach z włączonym snoopingiem, gdy brak jest routera multicast StandardyStandardy IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP, i GVRP), VLAN IEEE 802.1Q/p, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 1157, RFC 1493, RFC 1215, RFC 3416 IPv6IPv6 Tryb hosta IPv6 IPv6 over Ethernet Dual Stack IPv6/IPv4 Wykrywanie sąsiedztwa i routerów IPv6 (ND) Autokonfiguracja adresów bezstanowych IPv6 Wykrywanie MTU (Maximum Transmission Unit) Wykrywanie duplikatów adresów (DAD) ICMP w wersji 6 ACL IPv6 Blokada lub ograniczenie szybkości pakietów IPv6 w sprzęcie QoS IPv6 Priorytetowe przesyłanie pakietów IPv6 w sprzęcie MLD snooping (v1/2) Przekazywanie pakietów multicast IPv6 tylko do niezbędnych odbiorców Zastosowania IPv6 Web/SSL, serwer Telnet/SSH, DHCP Client, DHCP Autokonfiguracja, Cisco Discovery Protocol (CDP), Link Layer Discovery Protocol (LLDP) Obsługiwane RFC IPv6 RFC 4443 (zastępuje RFC 2463) - ICMPv6 RFC 4291 (zastępuje RFC 3513) - architektura adresów IPv6 RFC 4291 - architektura adresowania IPv6 RFC 2460 - specyfikacja IPv6 RFC 4861 (zastępuje RFC 2461) - neighbor discovery dla IPv6 RFC 4862 (zastępuje RFC 2462) - bezstanowa autokonfiguracja adresów IPv6 RFC 1981 - wykrywanie MTU ścieżki RFC 4007 - architektura adresów z zakresu IPv6 RFC 3484 - domyślny mechanizm wyboru adresu ZarządzanieCisco Business Dashboard Wsparcie dla bezpośredniego zarządzania za pomocą Cisco Business Dashboard i aplikacji mobilnej. Wyklucza konieczność konfigurowania oddzielnego sprzętu lub maszyny wirtualnej dla sondy Cisco Business Dashboard na miejscu. Cisco Business mobile app Aplikacja mobilna dla Cisco Business Switch oraz produktów Wireless. Pomaga w szybkim tworzeniu lokalnej sieci i łatwym zarządzaniu z poziomu urządzenia mobilnego. Cisco Network Plug and Play (PnP) agent Rozwiązanie Cisco Network Plug and Play zapewnia prostą, bezpieczną, zunifikowaną i zintegrowaną ofertę ułatwiającą wdrażanie nowych urządzeń w oddziale lub kampusie albo aktualizację konfiguracji istniejącej sieci. Umożliwia zunifikowane konfigurowanie routerów, przełączników i urządzeń bezprzewodowych Cisco z doświadczeniem zero touch. Obsługa Cisco PnP Connect Interfejs użytkownika webowego Wbudowane narzędzie konfiguracyjne przełącznika do łatwego konfigurowania urządzenia przez przeglądarkę (HTTP/HTTPS). Obsługa konfiguracji, pulpitu systemu, konserwacji i monitorowania Pliki konfiguracyjne edytowalne w tekście Pliki konfiguracyjne można edytować za pomocą edytora tekstowego i pobierać do innego przełącznika, co ułatwia masowe wdrożenie Interfejs linii poleceń Skryptowalny CLI; obsługiwana pełna CLI. Obsługa poziomów uprawnień użytkownika 1 i 15 dla CLI SNMP Prosty protokół zarządzania siecią (SNMP) wersje 1, 2c i 3 z obsługą trapów oraz SNMP wersja 3 z modelami bezpieczeństwa opartymi na użytkowniku (USM) Standardowe bazy informacji zarządzania (MIBs) MIB-II (RFC1213) IF-MIB (RFC2863) Bridge-MIB (RFC4188) Extension MIB mostu (RFC2674) RMON (RFC2819) Przyjazny Etherlike MIB (RFC3635) MIB klienta RADIUS (RFC2618) MIB encji (RFC2737) PWR-ETHERNET-MIB (RFC3621) MIB Syslog (RFC3164) Naprowadzać misc MIB (RFC1215) SNMP-COMMUNITY-MIB SNMP-MIB LLDP-MIB LLDP-EXT-MED-MIB IEEE8023-LAG-MIB CISCO-PORT-SECURITY-MIB CISCO-ENVMON-MIB CISCO-CDP-MIB CISCO-CONFIG-COPY-MIB Zdalny monitoring (RMON) Wbudowany agent RMON obsługuje 4 grupy RMON (historia, statystyki, alarmy i zdarzenia) dla ulepszonego zarządzania ruchem, monitorowania i analizy Podwójny stos IPv4 i IPv6 Zagospodarowanie obu stosów protokołów dla ułatwienia migracji Mirror portu Ruch na porcie lub VLAN może być odzwierciedlany na inny port do analizy za pomocą analizatora sieci lub sondy RMON. Do 8 portów źródłowych można odzwierciedlać do jednego portu docelowego. Obsługiwane są cztery sesje. Aktualizacja firmware Aktualizacja przez przeglądarkę (HTTP/HTTPS) i protokół TFTP Dualne obrazy do niezawodnych aktualizacji firmware’u DHCP (opcje 12, 66, 67, 82, 129 i 150) Opcje DHCP zapewniają ścisłą kontrolę z centralnego punktu (serwera DHCP) w celu uzyskania adresu IP, autokonfiguracji (z pobieraniem pliku konfiguracyjnego), relay DHCP i nazwy hosta Synchronizacja czasu Prosty protokół czasu sieciowego SNTP Komunikaty powitalne Konfigurowalne wielokrotne komunikaty powitalne dla web i CLI Inne zarządzanie HTTP/HTTPS; aktualizacja TFTP; klient DHCP; protokół Bootstrap (BOOTP); diagnostyka kabli; ping; traceroute; syslog Podwójny stos IPv4 i IPv6 Zagospodarowanie obu stosów protokołów dla ułatwienia migracji Mirror portu Ruch na porcie lub VLAN może być odzwierciedlany na inny port do analizy za pomocą analizatora sieci lub sondy RMON. Do 8 portów źródłowych można odzwierciedlać do jednego portu docelowego. Obsługiwane są cztery sesje. Aktualizacja firmware Aktualizacja przez przeglądarkę (HTTP/HTTPS) i protokół TFTP Dualne obrazy do niezawodnych aktualizacji firmware’u DHCP (opcje 12, 66, 67, 82, 129 i 150) Opcje DHCP zapewniają ścisłą kontrolę z centralnego punktu (serwera DHCP) w celu uzyskania adresu IP, autokonfiguracji (z pobieraniem pliku konfiguracyjnego), relay DHCP i nazwy hosta Synchronizacja czasu Prosty protokół czasu sieciowego SNTP Komunikaty powitalne Konfigurowalne wielokrotne komunikaty powitalne dla web i CLI Inne zarządzanie HTTP/HTTPS; aktualizacja TFTP; klient DHCP; protokół Bootstrap (BOOTP); diagnostyka kabli; ping; traceroute; syslog DiscoveryBonjour Przełącznik ogłasza się za pomocą protokołu Bonjour Layer 2 Discovery Protocol (LLDP) (802.1ab) z rozszerzeniami LLDP-MED LLDP pozwala przełącznikowi na ogłaszanie swojej identyfikacji, konfiguracji i możliwości sąsiednim urządzeniom, które przechowują dane w MIB. LLDP-MED jest rozszerzeniem LLDP, dodającym funkcje dla telefonów IP. Cisco Discovery Protocol Przełącznik ogłasza się za pomocą Cisco Discovery Protocol. Wyświetla krótkie informacje o podłączonych urządzeniach sieci Cisco, telefonach IP i punktach dostępowych bezprzewodowych Efektywność energetycznaZgodność z EEE (802.3az) Wsparcie dla Energy Efficient Ethernet 802.3az na wszystkich portach; znaczne zmniejszenie zużycia energii, gdy przepustowość łącza nie jest w pełni wykorzystywana Energy Detect Automatyczne wyłączanie zasilania na portach Gigabit Ethernet i 10/100 RJ-45 podczas wykrycia braku łącza W trybie aktywnym proces jest wznawiany bez utraty pakietów po wykryciu powrotu łącza Wyłączanie LED-ów portów Diody LED mogą być ręcznie wyłączone, aby oszczędzać energię. Operacje portów oparte na czasie Połączenie w górę lub w dół w oparciu o zdefiniowany przez użytkownika harmonogram (gdy port jest administracyjnie aktywny). SprzętPrzyciski Przycisk reset Typ kabla Nieekranowany skrętka kategorii 5 lub lepszy dla 10BASE-T/100BASE-TX; UTP kategori 5 Ethernet lub lepszy dla 1000BASE-T LED-y System, Link/Act, Prędkość Flash 64 MB Pamięć CPU 256 MB PortyŁączna liczba portów systemowych 52 Gigabit Ethernet Porty RJ-45 48 Gigabit Ethernet Porty uplink 4 Gigabit Ethernet Small form-factor pluggable (SFP) Pamięć pakietówPamięć pakietów 12 Mb Obsługiwane moduły SFPMGBSX1 Światłowód wielomodowy MGBLX1 Światłowód jednomasowy MGBLH1 Światłowód jednomasowy MGBT1 UTP kategorii 5 GLC-SX-MMD Światłowód wielomodowy GLC-LH-SMD Światłowód jednomasowy GLC-BX-U Światłowód jednomasowy GLC-BX-D Światłowód jednomasowy GLC-TE UTP kat 5e ŚrodowiskoWymiary jednostki (Szerokość x Głębokość x Wysokość) 440 x 257 x 44 mm (17,3 x 10,1 x 1,7 in) Waga jednostki 3,18 kg (7,01 lb) Zasilanie 100-240 V, 50-60 Hz, Wewnątrz Certyfikaty UL (UL 60950), CSA (CSA 22.2), znak CE, FCC część 15 (CFR 47) klasa A, C-tick Temperatura pracy 0-50°C Temperatura składowania -20°C do +70°C Wilgotność podczas pracy 10% do 90%, względna, bez kondensacji Wilgotność podczas składowania 10% do 90%, względna, bez kondensacji ZasilanieZużycie energii 110V=36,5 W 220V=36,1 W Rozpraszanie ciepła (BTU/h) 124,54 Hałas i czas między awariami (MTBF)Wentylator (liczba) 1 Hałas 25°C: 35,0 dB MTBF @ 25°C (godziny) 727181 Zawartość opakowaniaZawartość opakowania Przełącznik Ethernet serii Cisco Business 220 Kabel zasilający lub adapter Zestaw montażowy Przewodnik szybkiego startu Opis produktu został przetłumaczony przez sztuczną inteligencję i może zawierać nieścisłości.
Cisco CBS220-48T-4G. Typ przełącznika: Zarządzany, Przełącznik wielowarstwowy: L2. Podstawowe przełączania Ethernet RJ-45 porty typ: Gigabit Ethernet (10/100/1000), Podstawowe przełączanie RJ-45 Liczba portów Ethernet: 48, Liczba zainstalowanych modułów SFP: 4. Wielkość tabeli adresów: 8192 wejścia, Przepustowość rutowania/przełączania: 104 Gbit/s. Standardy komunikacyjne: IEEE 802.1D,IEEE 802.1s,IEEE 802.1w,IEEE 802.1x,IEEE 802.3,IEEE 802.3ab,IEEE 802.3ad,IEEE.... Możliwości montowania w stelażu, Układ: 1U
TWÓJ BUDŻET, TWOJA SIEĆ: CISCO BUSINESS 220 SERIES SWITCHES
Cisco Business 220 Series Switches to idealne rozwiązanie dla firm, które poszukują niezawodności i bezpieczeństwa w przystępnej cenie. Dzięki intuicyjnemu panelowi sterowania, użytkownicy mogą łatwo zarządzać siecią, a opcje zasilania przez Ethernet (PoE) dodają wszechstronności w konfiguracji urządzeń. Dostosowywalne funkcje pozwalają na optymalne dopasowanie do specyficznych potrzeb każdej organizacji, zapewniając jednocześnie solidne wsparcie dla biznesowych operacji. Wybierając Cisco Business 220, inwestujesz w stabilność i efektywność, co czyni z tych przełączników doskonały wybór dla każdej firmy, która chce zbudować mocną i wydajną infrastrukturę sieciową.
CISCO BUSINESS 220 SERIES: WYJĄTKOWA INFRASTRUKTURA DLA FIRMCisco Business 220 Series switches to idealne rozwiązanie dla małych firm, które pragną zbudować wydajną i niezawodną sieć. Dzięki wsparciu PoE+ oraz zaawansowanym funkcjom bezpieczeństwa i jakości usług (QoS), te przełączniki umożliwiają łatwą integrację bezprzewodowych punktów dostępowych, co przekłada się na zwiększenie produktywności pracowników. Oferując możliwości jednolitych systemów komunikacyjnych, Cisco Business 220 Series automatycznie priorytetyzuje ruch opóźniony, co ułatwia wdrażanie rozwiązań opartych na IP. Rygorystyczne testy zapewniają pełną kompatybilność z innymi produktami, co czyni te przełączniki wszechstronnym fundamentem dla biznesowej infrastruktury.
ODKRYJ MOC CISCO BUSINESS 220 SERIES!Cisco Business 220 Series to idealne rozwiązanie dla małych firm, które pragną stworzyć profesjonalne sieci o wysokiej wydajności. Dzięki łatwej konfiguracji i prostocie obsługi, te przełączniki są stworzone z myślą o użytkownikach bez zaawansowanej wiedzy IT. Zintegrowany Cisco Business Dashboard umożliwia zarządzanie przełącznikami, routerami i punktami dostępu bez potrzeby dodatkowego sprzętu, co znacząco upraszcza procesy zarządzania siecią. Dodatkowo, rozwiązanie Cisco Network Plug and Play pozwala na szybkie i bezpieczne wdrażanie nowych urządzeń oraz aktualizowanie istniejącej infrastruktury. Dzięki niezawodności i wysokim parametrom wydajnościowym, Cisco Business 220 Series zapewniają szybsze przesyłanie plików oraz lepszą dostępność kluczowych aplikacji biznesowych, co przekłada się na sprawniejszą komunikację między pracownikami a klientami.
ZWIĘKSZ WYDAJNOŚĆ SWOJEJ SIECI Z CISCO BUSINESS 220 SERIESCisco Business 220 Series to idealne rozwiązanie dla firm, które pragną stworzyć nowoczesne, wydajne sieci. Dzięki wsparciu dla technologii Power over Ethernet (PoE+) można łatwo wdrożyć urządzenia takie jak punkty dostępu bezprzewodowego, telefony IP czy kamery monitorujące, co przynosi oszczędności i zwiększa elastyczność w zakresie inwestycji. Wysokiej klasy zabezpieczenia, takie jak port security i zaawansowane listy kontroli dostępu, chronią sieć przed nieautoryzowanym dostępem i atakami, zapewniając jednocześnie ciągłość działania. Dodatkowo, energooszczędne rozwiązania wbudowane w przełączniki pozwalają na redukcję kosztów operacyjnych oraz zmniejszenie wpływu na środowisko. Wsparcie techniczne oraz gwarancja na sprzęt potwierdzają niezawodność i trwałość produktów Cisco, oferując jednocześnie spokój umysłu dla użytkowników.
ZARZĄDZANIE SIECIĄ UPROSZCZONE DZIĘKI CISCO BUSINESS DASHBOARDCisco Business Dashboard (CBD) to innowacyjne narzędzie zarządzania siecią, stworzone z myślą o łatwej implementacji i konserwacji przełączników Cisco Catalyst serii 1200 i 1300, przełączników biznesowych, routerów oraz punktów dostępowych. Dzięki CBD, skomplikowane zadania związane z zarządzaniem siecią stają się prostsze i bardziej efektywne. Narzędzie umożliwia szybkie odkrywanie topologii nowej sieci, generowanie szczegółowego inwentarza zainstalowanego sprzętu oraz monitorowanie sieci. Automatyczne aktualizacje oprogramowania i raportowanie informacji o cyklu życia oraz konserwacji sprawiają, że sieć pozostaje aktualna i w pełni wspierana. Dla tych, którzy potrzebują prostszej wersji, dostępna jest Cisco Business Dashboard Lite, oferująca kluczowe funkcje bez zbędnej złożoności.
Parametry techniczne
Zobacz też
Produkty podobne z kategorii
Zobacz też