| Kup teraz, zapłać za 30 dni


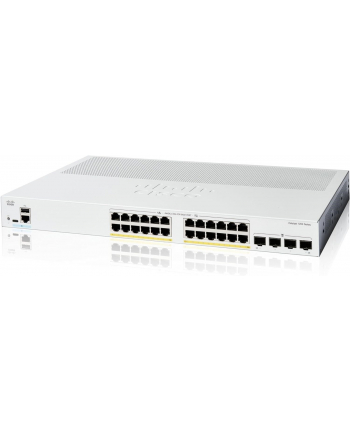
CISCO Business Switching CBS220 Smart 48-port Gigabit 4x10G SFP+ uplink
Kod: 1251580-260916095446
towar dostępny
2 474,97 zł
brutto za 1 szt
lub 12 × 222,22 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 10.99 złkurier / paczkomat
Przewidywany czas dostawy
dni robocze
około pt. 18.09 - wt. 22.09 u Ciebiedni robocze
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
Tylko oryginalny sprzętDystrybucja polska lub europejska
Kup teraz, zapłać późniejRaty lub płatność odroczona
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
Dane główne
- Numer katalogowy
- 1251580-260916095446
- Producent
- CISCO
- Model
- CBS220-48T-4X-EU
- EAN
- 0889728344074, 889728344074
- Koszt wysyłki
- od 10.99 zł
- Cena z dnia
- 2026-09-16
- Koszty i czas wysyłki
- Dowiedz się więcej
Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.
×
Regulamin
Opis
Solution:Rack mounted 19qqq1qqq1; Technology:Gigabit ethernet + 10 Gigabit optika; Maximum number of ports:52; Management:Web, SNMP/RMONCisco switch CBS220-48T-4X Seria Cisco Business 220 to proste i ekonomiczne inteligentne przełączniki sieciowe klasy przedsiębiorstwa. Dzięki obsłudze aplikacji mobilnych, narzędziu Cisco Business Dashboard i kilku możliwościom PoE+ CBS220 zapewnia solidną sieć w ograniczonym budżecie. Strona produktu: CBS220-48T-4X Przewodnik szybki start: Przewodnik szybki start Pojemność przełączaniaSzybkość przesyłu w milionach pakietów na sekundę (mpps; pakiety 64 bajtów) 130,94 Przepustowość przełączania w Gigabitach na sekundę (Gbps) 176 Przełączanie warstwy 2Tablica MAC Do 8 192 adresów MAC (Media Access Control) Protokuł Spanning Tree (STP) Obsługa standardowego protokołu 802.1d Spanning Tree, włączony domyślnie Szybka konwergencja używając 802.1w (Rapid Spanning Tree [RSTP]) Wiele instancji Spanning Tree z użyciem 802.1s (MSTP) Obsługa 16 instancji Grupowanie portów Wsparcie dla IEEE 802.3ad Link Aggregation Control Protocol (LACP) Do 8 grup Do 8 portów na grupę z 16 kandydatami na porty (dynamiczne) link aggregation 802.3ad Równoważenie obciążenia na podstawie źródłowego i docelowego adresu MAC lub źródłowego i docelowego adresu MAC/IP VLAN Wsparcie dla aż 256 równoczesnych Virtual Local Area Networks (VLANs) VLAN na podstawie portu i tagu 802.1Q VLAN zarządzania VLAN gościa Auto Voice VLAN Ruch głosowy jest automatyczne przypisany do VLAN specjalnie dla głosu i obsługiwany z odpowiednimi poziomami QoS QinQ VLAN VLANy przenikają przez sieć dostawcy usług, izolując przy tym ruch między klientami Protokół rejestracji VLAN (GVRP) i Uniwersalny protokół rejestracji atrybutów (GARP) Protokoły do automatycznego propagowania i konfiguracji VLANów w domenie mostkowanej Blokada HOL (Head-of-Line) Zapobieganie blokadzie HOL Jumbo frames Obsługa ramek do rozmiaru 9 216 bajtów Detekcja pętli (Loopback detection) Zapewnia ochronę przed pętlami, wysyłając pakiety protokołu pętli z portów, na których włączona jest ochrona pętli. Operuje niezależnie od STP. Automatyczna skrzyżowka interfejsu Media-Dependent Interface Crossover (MDIX) Automatycznie dostosowuje pary transmitujące i odbierające w przypadku niepoprawnego typu kabla (krosowany lub prosty). BezpieczeństwoACL (listy kontroli dostępu) Blokada lub limit przepustowości na podstawie źródłowego i docelowego MAC, VLAN ID lub IP, protokołu, portu, DSCP/IP precedence, TCP/UDP portów, priorytetu 802.1p, typu Ethernet, pakietów ICMP, IGMP, flag TCP So supportem do 512 reguł Bezpieczeństwo portów Tworzy możliwość zablokowania adresów MAC źródłowych do portów; ogranicza liczbę nauczonych adresów MAC IEEE 802.1X (rola autoryzatora) 802.1X: zdalne uwierzytelnianie RADIUS; VLAN gościa; tryb dla pojedynczego hosta, wielu hostów i wielo sesji RADIUS, TACACS+ Obsługa uwierzytelniania RADIUS i TACACS; przełącznik działa jako klient Filtrowanie adresów MAC Wsparcie Kontrola burzy (Storm control) Broadcast, multicast i nieznany unicast Ochrona przed DoS Zapobieganie atakom DOS Ochrona BPDU (Bridge Protocol Data Unit) STP (BPDU Guard) Ten mechanizm zabezpieczeń chroni sieć przed nieprawidłowymi konfiguracjami. Port włączony dla BPDU Guard zostanie wyłączony po otrzymaniu komunikatu BPDU na tym porcie. Ochrona pętli STP (Loop Guard) Ta funkcja zapewnia dodatkową ochronę przed pętlami na warstwie 2 (pętle STP). Protokół Secure Shell (SSH) SSH to bezpieczna alternatywa dla Telnet. SCP również używa SSH. Obsługiwane są wersje SSH v1 i v2. Layer Bezpieczeństwa (SSL) Wsparcie SSL: szyfruje cały ruch HTTPS, umożliwiając bardzo bezpieczny dostęp do GUI zarządzania oparty na przeglądarce w przełączniku QoSPoziomy priorytetów 8 kolejki sprzętowe na port Planowanie Strict priority i Weighted Round-Robin (WRR) przydział kolejek na podstawie DSCP i klasy usługi (802.1p/CoS) Klasa usługi Na podstawie portu; priorytet VLAN oparty na 802.1p; IP precedence IPv4/v6, ToS i DSCP; DiffServ, klasyfikacja i ponowne oznaczanie ACL, zaufany QoS Limit szybkości Policja policera ingress, kształtowanie i kontrola szybkości egress; dla VLAN, portów i przepływów Unikanie przeciążenia Wymagana jest algorytm unikania przeciążenia TCP, aby zmniejszyć i zapobiec globalnej synchronizacji strat TCP MulticastProtokół zarządzania grupami (IGMP) wersji 1, 2 i 3 - snooping IGMP ogranicza pasmo multicastowe do tylko żądających; obsługuje 256 grup multicastowych Zapytanie IGMP Zapytanie IGMP wspiera domenę multicast na poziomie warstwy 2 dla snooping switchów bez routera multicastowego StandardyStandardy IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP, i GVRP), VLAN IEEE 802.1Q/p, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 1157, RFC 1493, RFC 1215, RFC 3416 IPv6IPv6 Tryb hosta IPv6 IPv6 over Ethernet IPv6/IPv4 Dual Stack Detekcja sąsiedztwa i routera IPv6 (ND) Autokonfiguracja adresów bezstanowych IPv6 Discovery Path MTU (Maximum Transmission Unit) Wykrywanie duplikatów adresów (DAD) ICMP wersja 6 ACL IPv6 Blokada lub limit przepływu pakietów IPv6 w sprzęcie QoS IPv6 Priorytet pakietów IPv6 w sprzęcie Discovery Listener Multicast (MLD v1/2) snooping Wysyła pakiety multicast IPv6 tylko do wymaganego odbiorcy Zastosowania IPv6 Web/SSL, Telnet/SSH, Klient DHCP, Autokonfiguracja DHCP, Cisco Discovery Protocol (CDP), Link Layer Discovery Protocol (LLDP) Wsparcie RFC IPv6 RFC 4443 - ICMP wersja 6 RFC 4291 - architektura adresów IPv6 RFC 4291 - architektura adresacji IPv6 RFC 2460 - specyfikacja IPv6 RFC 4861 - Neighbor discovery dla IPv6 RFC 4862 - bezstanowa autokonfiguracja adresów IPv6 RFC 1981 - odkrywanie MTU ścieżki RFC 4007 - architektura adresów IPv6 scoped Mechanizm wyboru adresu domyślnego - RFC 3484 ZarządzanieCisco Business Dashboard Wsparcie bezpośredniego zarządzania za pomocą Cisco Business Dashboard i aplikacji mobilnej. Eliminacja konieczności ustawiania osobnego sprzętu lub maszyny wirtualnej dla Cisco Business Dashboard Probe na miejscu. Cisco Business mobile app Mobilna aplikacja do produktów Cisco Business Switch i Wireless. Pomaga w konfigurowaniu lokalnej sieci w minutę i zapewnia łatwe zarządzanie w zasięgu ręki. Cisco Network Plug and Play (PnP) agent Rozwiązanie Cisco Network Plug and Play zapewnia prostą, bezpieczną, zunifikowaną i zintegrowaną ofertę, ułatwiając wdrażanie nowych urządzeń oddziałów lub kampusów albo aktualizacje konfiguracyjne istniejącej sieci. Rozwiązanie to zapewnia zunifikowane podejście do konfiguracji routerów, przełączników i urządzeń bezprzewodowych Cisco w trybie zero touch. Wspiera Cisco PnP Connect Web interface użytkownika Wbudowane narzędzie konfiguracji przełącznika do łatwej konfiguracji urządzeń przez przeglądarkę (HTTP/HTTPS). Obsługa konfiguracji, pulpit systemu, konserwacja i monitoring Pliki konfiguracyjne edytowalne tekstowo Pliki konfiguracyjne można edytować za pomocą edytora tekstu i pobierać na inny przełącznik, co ułatwia masowe wdrażanie Interfejs wiersza poleceń Scriptingowy CLI; obsługiwany jest pełny CLI. Obsługa poziomów uprawnień użytkowników 1 i 15 SNMP Prosty protokół zarządzania siecią (SNMP) wersji 1, 2c i 3 z obsługą trapów, oraz SNMP v3 User-based Security Model (USM) Standardowe bazy informacji zarządzania (MIBs) MIB-II (RFC1213)IF-MIB (RFC2863)Bridge-MIB (RFC4188)Bridge-MIB-Extension (RFC2674)RMON (RFC2819)Etherlike MIB (RFC3635)Radius Client MIB (RFC2618)Entity MIB (RFC2737)POWER-ETHERNET-MIB (RFC3621)Syslog MIB (RFC3164)Generic Traps MIB (RFC1215)SNMP-COMMUNITY-MIBSNMP-MIBLLDP-MIBLLDP-EXT-MED-MIBIEEE8023-LAG-MIBCISCO-PORT-SECURITY-MIBCISCO-ENVMON-MIBCISCO-CDP-MIBCISCO-CONFIG-COPY-MIB Zdalny Monitoring (RMON) Wbudowany agent RMON obsługuje 4 grupy RMON (historia, statystyki, alarmy i zdarzenia) dla poprawy zarządzania ruchem, monitorowania i analizy Dual stack IPv4 i IPv6 Kolekcja obu stosów protokołów dla ułatwienia migracji Mirroring portów Ruch na porcie lub VLAN może być odzwierciedlony do innego portu do analizy za pomocą analizatora sieci lub RMON. Do 8 źródłowych portów może być odzwierciedlony do jednego portu docelowego. Obsługiwane są cztery sesje. Ulepszanie oprogramowania Aktualizacja przez przeglądarkę (HTTP/HTTPS) i TFTP (Trivial File Transfer Protocol) Obrazy podwójne dla niezawodnych aktualizacji firmware DHCP (Opcje 12, 66, 67, 82, 129 i 150) Opcje DHCP umożliwiają większą kontrolę z centralnego punktu (serwera DHCP) w celu uzyskania adresu IP, automatycznej konfiguracji (z pobieraniem pliku konfiguracyjnego), relaya DHCP i nazwy hosta Czas synchronizacji Prosty protokół czasu sieciowego (SNTP) Baner logowania Konfigurowalne wielokrotne banery dla web i CLI Inne zarządzanie HTTP/HTTPS; aktualizacja TFTP; klient DHCP; Bootstrap Protocol (BOOTP); diagnostyka kabli; ping; traceroute; syslog Opis produktu został przetłumaczony przez sztuczną inteligencję i może zawierać nieścisłości.
TWÓJ BUDŻET, TWOJA SIEĆ: CISCO BUSINESS 220 SERIES SWITCHES
TWÓJ BUDŻET, TWOJA SIEĆ: CISCO BUSINESS 220 SERIES SWITCHES
Cisco Business 220 Series Switches to idealne rozwiązanie dla firm, które poszukują niezawodności i bezpieczeństwa w przystępnej cenie. Dzięki intuicyjnemu panelowi sterowania, użytkownicy mogą łatwo zarządzać siecią, a opcje zasilania przez Ethernet (PoE) dodają wszechstronności w konfiguracji urządzeń. Dostosowywalne funkcje pozwalają na optymalne dopasowanie do specyficznych potrzeb każdej organizacji, zapewniając jednocześnie solidne wsparcie dla biznesowych operacji. Wybierając Cisco Business 220, inwestujesz w stabilność i efektywność, co czyni z tych przełączników doskonały wybór dla każdej firmy, która chce zbudować mocną i wydajną infrastrukturę sieciową.
CISCO BUSINESS 220 SERIES: WYJĄTKOWA INFRASTRUKTURA DLA FIRMCisco Business 220 Series switches to idealne rozwiązanie dla małych firm, które pragną zbudować wydajną i niezawodną sieć. Dzięki wsparciu PoE+ oraz zaawansowanym funkcjom bezpieczeństwa i jakości usług (QoS), te przełączniki umożliwiają łatwą integrację bezprzewodowych punktów dostępowych, co przekłada się na zwiększenie produktywności pracowników. Oferując możliwości jednolitych systemów komunikacyjnych, Cisco Business 220 Series automatycznie priorytetyzuje ruch opóźniony, co ułatwia wdrażanie rozwiązań opartych na IP. Rygorystyczne testy zapewniają pełną kompatybilność z innymi produktami, co czyni te przełączniki wszechstronnym fundamentem dla biznesowej infrastruktury.
ODKRYJ MOC CISCO BUSINESS 220 SERIES!Cisco Business 220 Series to idealne rozwiązanie dla małych firm, które pragną stworzyć profesjonalne sieci o wysokiej wydajności. Dzięki łatwej konfiguracji i prostocie obsługi, te przełączniki są stworzone z myślą o użytkownikach bez zaawansowanej wiedzy IT. Zintegrowany Cisco Business Dashboard umożliwia zarządzanie przełącznikami, routerami i punktami dostępu bez potrzeby dodatkowego sprzętu, co znacząco upraszcza procesy zarządzania siecią. Dodatkowo, rozwiązanie Cisco Network Plug and Play pozwala na szybkie i bezpieczne wdrażanie nowych urządzeń oraz aktualizowanie istniejącej infrastruktury. Dzięki niezawodności i wysokim parametrom wydajnościowym, Cisco Business 220 Series zapewniają szybsze przesyłanie plików oraz lepszą dostępność kluczowych aplikacji biznesowych, co przekłada się na sprawniejszą komunikację między pracownikami a klientami.
ZWIĘKSZ WYDAJNOŚĆ SWOJEJ SIECI Z CISCO BUSINESS 220 SERIESCisco Business 220 Series to idealne rozwiązanie dla firm, które pragną stworzyć nowoczesne, wydajne sieci. Dzięki wsparciu dla technologii Power over Ethernet (PoE+) można łatwo wdrożyć urządzenia takie jak punkty dostępu bezprzewodowego, telefony IP czy kamery monitorujące, co przynosi oszczędności i zwiększa elastyczność w zakresie inwestycji. Wysokiej klasy zabezpieczenia, takie jak port security i zaawansowane listy kontroli dostępu, chronią sieć przed nieautoryzowanym dostępem i atakami, zapewniając jednocześnie ciągłość działania. Dodatkowo, energooszczędne rozwiązania wbudowane w przełączniki pozwalają na redukcję kosztów operacyjnych oraz zmniejszenie wpływu na środowisko. Wsparcie techniczne oraz gwarancja na sprzęt potwierdzają niezawodność i trwałość produktów Cisco, oferując jednocześnie spokój umysłu dla użytkowników.
ZARZĄDZANIE SIECIĄ UPROSZCZONE DZIĘKI CISCO BUSINESS DASHBOARDCisco Business Dashboard (CBD) to innowacyjne narzędzie zarządzania siecią, stworzone z myślą o łatwej implementacji i konserwacji przełączników Cisco Catalyst serii 1200 i 1300, przełączników biznesowych, routerów oraz punktów dostępowych. Dzięki CBD, skomplikowane zadania związane z zarządzaniem siecią stają się prostsze i bardziej efektywne. Narzędzie umożliwia szybkie odkrywanie topologii nowej sieci, generowanie szczegółowego inwentarza zainstalowanego sprzętu oraz monitorowanie sieci. Automatyczne aktualizacje oprogramowania i raportowanie informacji o cyklu życia oraz konserwacji sprawiają, że sieć pozostaje aktualna i w pełni wspierana. Dla tych, którzy potrzebują prostszej wersji, dostępna jest Cisco Business Dashboard Lite, oferująca kluczowe funkcje bez zbędnej złożoności.
Parametry techniczne
Zobacz też
Produkty podobne z kategorii


Zobacz też
Produkty podobne producenta