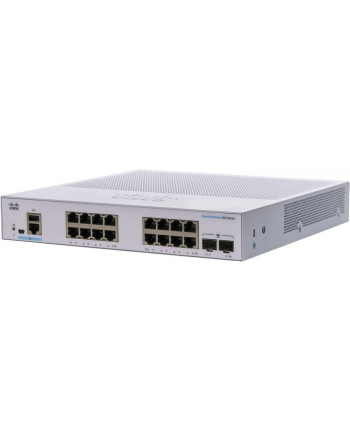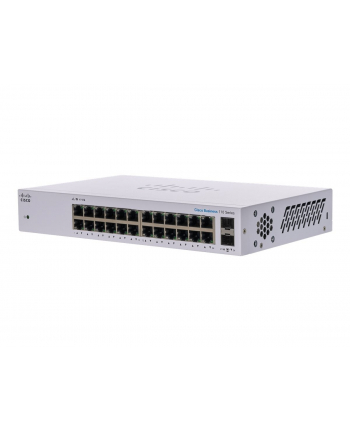
CISCO Business Switching CBS220 Smart 16-port Gigabit 2x1G SFP uplink
Kod: 1251569-260919073010
towar dostępny
890,24 zł
brutto za 1 szt
lub 12 × 79,93 zł w ratach · oblicz ratę
Koszt wysyłki
kurier / paczkomat
od 9.99 złkurier / paczkomat
Przewidywany czas dostawy
dni robocze
około wt. 22.09 - czw. 24.09 u Ciebiedni robocze
1 milion zamówieńKilkadziesiąt tysięcy pozytywnych komentarzy
Tylko oryginalny sprzętDystrybucja polska lub europejska
Kup teraz, zapłać późniejRaty lub płatność odroczona
Bezpieczne płatnościSzyfrowane i certyfikowane metody płatności
Dane główne
- Numer katalogowy
- 1251569-260919073010
- Producent
- CISCO
- Model
- CBS220-16T-2G-EU
- EAN
- 0889728344463, 889728344463
- Koszt wysyłki
- od 9.99 zł
- Cena z dnia
- 2026-09-19
- Koszty i czas wysyłki
- Dowiedz się więcej
Treści zawarte na stronie internetowej mają charakter informacyjny i nie stanowią oferty handlowej w rozumieniu przepisów kodeksu cywilnego.
×
Regulamin
Opis
Solution:Rack mounted 19qqq1qqq1; Technology:Gigabit ethernet + Gigabit optika; Maximum number of ports:18; Management:Web, SNMP/RMONCisco switch CBS220-16T-2G Seria Cisco Business 220 to proste i dostępne cenowo inteligentne switche dla sieci korporacyjnych. Dzięki obsłudze aplikacji mobilnych, narzędziu Cisco Business Dashboard oraz kilku możliwościom PoE+ CBS220 zapewnia solidną sieć w ograniczonym budżecie. Strony produktu: CBS220-16T-2G Przewodnik szybkiego startu: Przewodnik szybkiego startu Przepustowość przełączaniaSzybkość przesyłu w milionach pakietów na sekundę (mpps; pakiety 64-bajtowe) 26,78 Przepustowość w Gigabitach na sekundę (Gbps) 36 Przełączanie warstwy 2Tabela MAC do 8 192 adresów MAC (Media Access Control) Protokół Spanning Tree (STP) Standardowe wsparcie dla 802.1d Spanning Tree, domyślnie włączone Szybkie zbieganie się dzięki 802.1w (Rapid Spanning Tree [RSTP]) Wiele instancji Spanning Tree za pomocą 802.1s (MSTP) Wspierane jest 16 instancji Grupowanie portów Obsługa IEEE 802.3ad Link Aggregation Control Protocol (LACP) Do 8 grup Do 8 portów na grupę z 16 kandydatami na łącze 802.3ad (dynamiczne) Równoważenie obciążenia na podstawie źródłowego i docelowego MAC lub MAC/IP VLAN Obsługa do 256 równoczesnych VLAN-ów (wirtualnych sieci LAN) VLAN oparte na porcie i 802.1Q tagging VLAN zarządzania VLAN gościnny Auto voice VLAN Ruch głosowy jest automatycznie przypisywany do VLAN-u dedykowanego dla głosu i obsługiwany z odpowiednimi poziomami QoS QinQ VLAN VLAN-y przechodzą przez sieć dostawcy usług w sposób przezroczysty, izolując jednocześnie ruch między klientami Protokoły rejestracji VLAN (GVRP) i protokoły rejestracji atrybutów (GARP) Protokoły do automatycznego propagowania i konfiguracji VLAN-ów w domenie mostkowanej Blokada Head-of-Line (HOL) Prewencja blokady HOL Jumbo frame Obsługa ramek do 9216 bajtów Wykrywanie pętli (loopback) Zapewnia ochronę przed pętlami dzięki przesyłaniu pakietów protokołu pętli outportem, na którym włączono ochronę pętli. Działa niezależnie od STP. Automatyczne skrzyżowanie portów MEDIA-DEPENDENT INTERFACE Crossover (MDIX) Automatycznie dostosowuje pary transmisji i odbioru, jeśli na kablu jest nieprawidłowy typ (krosowany lub prosty) BezpieczeństwoACL Odrzucanie lub ograniczanie przepływu w oparciu o źródłowy i docelowy MAC, VLAN ID lub adres IP, protokół, port, DSCP/Precedencja IP, porty TCP/UDP, priorytet 802.1p, typ Ethernet, pakiety ICMP, IGMP, flagi TCP Wspiera do 512 reguł Bezpieczeństwo portów Możliwość przypięcia MAC-ów źródłowych do portów; ogranicza liczbę nauczonych MAC-ów IEEE 802.1X (roli uwierzytelniającej) 802.1X: uwierzytelnianie RADIUS; VLAN dla gości; tryb pojedynczego i wielokrotnego hosta, tryb multisession RADIUS, TACACS+ Wsparcie RADIUS i TACACS+ do uwierzytelniania; switch działa jako klient Filtrowanie MAC Tak Kontrola burzowa (storm control) Broadcast, multicast i nieznany unicast Ochrona przed DoS Prewencja ataków DOS BPDU Guard (mostkowy protokół danych BPDU) Mechanizm chroniący sieć przed nieprawidłową konfiguracją. Port z włączonym BPDU Guard zostanie wyłączony, jeśli na nim zostanie odebrana wiadomość BPDU. Loop Guard Po dodaniu tego mechanizmu chronione są przed pętlami warstwy 2 (pętlami STP). Protokół Secure Shell (SSH) SSH jest bezpieczną alternatywą dla Telnet. Obsługa SSH v1 i v2, SCP również korzysta z SSH. Secure Sockets Layer (SSL) Wsparcie SSL: szyfruje cały ruch HTTPS, zapewniając wysokie bezpieczeństwo dostępu do graficznego interfejsu zarządzania w przeglądarce QoSPoziomy priorytetu 8 kolejek sprzętowych na port Planowanie (Scheduling) Ścisły priorytet i algorytm Weighted Round-Robin (WRR) na podstawie DSCP i klasy usługi (802.1p/CoS) Klasyfikacja usług (CoS) Oparte na porcie; priorytet VLAN 802.1p; IP precedence IPv4/v6, ToS i DSCP; DiffServ; ACL dla klasyfikacji i zmiany wartości; domyślnie zaufane QoS Ograniczanie prędkości Policier ingress, shape i kontrola prędkości egress; per VLAN, port i flow Unikanie przeciążenia (Congestion avoidance) Potrzebny jest algorytm TCP congestion avoidance do zmniejszenia i zapobiegania globalnemu synchronizacji utraty pakietów TCP MulticastObsługa IGMP (Internet Group Management Protocol) wersji 1, 2 i 3 Snooping Ogranicza przepływ multicast o dużej przepustowości do tylko żądających; obsługuje 256 grup multicast Igmp querier Igmp querier wspiera domenę multicast warstwy 2 w sieci przełączników bez routera multicast StandardyStandardy IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.1D (STP, GARP, GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 1157, RFC 1493, RFC 1215, RFC 3416 IPv6IPv6 Tryb hosta IPv6 IPv6 przez Ethernet Dual stack IPv6/IPv4 Wykrywanie sąsiadów i routerów IPv6 (ND) Automatyczna konfiguracja adresu bezstanowego IPv6 Discovery MTU (Maximum Transmission Unit) Wykrywanie duplikatów adresów (DAD) ICMP wersja 6 ACL IPv6 Odrzuca lub ogranicza przepływ pakietów IPv6 w sprzęcie QoS IPv6 Priorytet pakietów IPv6 w sprzęcie Obsługa MLD (Multicast Listener Discovery) v1/2 Przekazuje pakiety multicast IPv6 tylko do potrzebnych odbiorców Przykłady aplikacji IPv6 Web/SSL, serwer Telnet/SSH, klient DHCP, auto-konfiguracja DHCP, Cisco Discovery Protocol (CDP), Link Layer Discovery Protocol (LLDP) Obsługiwane RFC IPv6 RFC 4443 (zastępuje RFC 2463) - ICMPv6 RFC 4291 (zastępuje RFC 3513) - architektura adresów IPv6 RFC 4291 - architektura adresowania IPv6 RFC 2460 - specyfikacja IPv6 RFC 4861 (zastępuje RFC 2461) - odkrywanie sąsiedztwa dla IPv6 RFC 4862 (zastępuje RFC 2462) - bezstanowa auto-konfiguracja adresów IPv6 RFC 1981 - wykrywanie MTU ścieżki RFC 4007 - architektura adresów IPv6 z zakresu RFC 3484 - domyślny mechanizm wyboru adresu ZarządzanieDashboard Cisco Business Wsparcie bezpośredniego zarządzania za pomocą Cisco Business Dashboard i aplikacji mobilnej. Eliminacja konieczności konfiguracji osobnego urządzenia sprzętowego lub maszyny wirtualnej do monitorowania Cisco Business Dashboard na miejscu. Aplikacja mobilna Cisco Business Aplikacja mobilna dla Cisco Business Switch i Wireless. Pomaga w szybkie konfiguracji lokalnej sieci oraz zapewnia łatwe zarządzanie z poziomu urządzenia mobilnego. Agent Cisco Network Plug and Play (PnP) Rozwiązanie Cisco Network PnP zapewnia prostą, bezpieczną, zunifikowaną i zintegrowaną ofertę ułatwiającą wdrażanie nowych urządzeń oddziałów lub kampusów czy aktualizacje konfiguracji istniejącej sieci. Umożliwia zautomatyzowaną konfigurację routerów, switchów i urządzeń bezprzewodowych Cisco z doświadczeniem zero-touch. Wspiera Cisco PnP Connect Interfejs użytkownika webowego Natywne narzędzie do konfiguracji switcha, umożliwiające łatwe sterowanie za pomocą przeglądarki (HTTP/HTTPS). Obsługuje konfigurację, panel systemu, konserwację i monitorowanie Pliki konfiguracyjne możliwe do edycji w edytorze tekstu Pliki konfiguracyjne można edytować za pomocą edytora tekstu i pobierać do innego switcha, co ułatwia masowe wdrożenie Interfejs CLI Skryptowalny CLI; obsługuje pełny CLI. Obsługa poziomów uprawnień 1 i 15 dla CLI SNMP Protokół SNMP w wersjach 1, 2c i 3 z obsługą trapów oraz SNMP w wersji 3 z modelem bezpieczeństwa User-based Security Model (USM) Standardowe bazy danych zarządzania (MIB) MIB-II (RFC1213) IF-MIB (RFC2863) Bridge-MIB (RFC4188) Extension MIB mostka (RFC2674) RMON (RFC2819) MIB Etherlike (RFC3635) MIB Klienta RADIUS (RFC2618) MIB encji (RFC2737) POWER-ETHERNET-MIB (RFC3621) Syslog MIB (RFC3164) Potężne Trap MIB (RFC1215) SNMP-COMMUNITY-MIB SNMP-MIB LLDP-MIB LLDP-EXT-MED-MIB IEEE8023-LAG-MIB CISCO-PORT-SECURITY-MIB CISCO-ENVMON-MIB CISCO-CDP-MIB CISCO-CONFIG-COPY-MIB Rhost Monitoring (RMON) Zintegrowany agent RMON obsługuje 4 grupy RMON (historia, statystyki, alarmy i zdarzenia) dla lepszego zarządzania, monitorowania i analizy ruchu Dual stack IPv4 i IPv6 Koegzystencja obu stosów protokołów w celu ułatwienia migracji Mirror portów (Port mirroring) Ruch na porcie lub VLAN można odbić do innego portu do analizy przez analizator sieci lub RMON. Do 8 portów źródłowych można odbić do jednego portu docelowego. Obsługiwane są 4 sesje. Aktualizacja firmware Aktualizacja przez przeglądarkę (HTTP/HTTPS) i TFTP (Trivial File Transfer Protocol) Dwukrotnie obrazy firmware dla odporności na awarie DHCP (Opcje 12, 66, 67, 82, 129 i 150) Opcje DHCP zapewniają ścisłą kontrolę z centralnego punktu (serwera DHCP) w zakresie uzyskiwania adresów IP, autokonfiguracji (z pobieraniem pliku konfiguracyjnego), przekierowania DHCP i nazwy hosta Czas synchronizacji Simple Network Time Protocol (SNTP) Baner logowania Konfigurowalne wielokrotne banery dla web i CLI Inne zarządzanie HTTP/HTTPS; aktualizacja TFTP; klient DHCP; protokół bootstrap (BOOTP); diagnostyka kabli; ping; traceroute; syslog Remote Monitoring (RMON) Zintegrowany agent RMON obsługuje 4 grupy RMON (historia, statystyki, alarmy i zdarzenia) dla lepszego zarządzania, monitorowania i analizy ruchu IPv4 i IPv6 dual stack Koegzystencja obu stosów protokołów w celu ułatwienia migracji Mirror portów (Port mirroring) Ruch na porcie lub VLAN można odbić do innego portu do analizy przez analizator sieci lub RMON. Do 8 portów źródłowych można odbić do jednego portu docelowego. Obsługiwane są 4 sesje. Aktualizacja firmware Aktualizacja przez przeglądarkę (HTTP/HTTPS) i TFTP (Trivial File Transfer Protocol) Dwukrotnie obrazy firmware dla odporności na awarie DHCP (Opcje 12, 66, 67, 82, 129 i 150) Opcje DHCP zapewniają ścisłą kontrolę z centralnego punktu (serwera DHCP) w zakresie uzyskiwania adresów IP, autokonfiguracji (z pobieraniem pliku konfiguracyjnego), przekierowania DHCP i nazwy hosta Czas synchronizacji Simple Network Time Protocol (SNTP) Baner logowania Konfigurowalne wielokrotne banery dla web i CLI Inne zarządzanie HTTP/HTTPS; aktualizacja TFTP; klient DHCP; protokół bootstrap (BOOTP); diagnostyka kabli; ping; traceroute; syslog OdkrywanieBonjour Switch ogłasza się za pomocą protokołu Bonjour Protokół Discovery Layer (LLDP) (802.1ab) z rozszerzeniami LLDP-MED LLDP pozwala switchowi ogłaszać swoją identyfikację, konfigurację i funkcje sąsiednim urządzeniom, które zapisują dane w MIB. LLDP-MED to ulepszenie do LLDP, dodające rozszerzenia niezbędne dla telefonów IP. Protokół discovery Cisco Switch ogłasza się za pomocą Cisco Discovery Protocol. Wyświetla skrótowe informacje o podłączonych urządzeniach Cisco, telefonach IP i punktach dostępowych Efektywność energetycznaZgodność EEE (802.3az) Wsparcie 802.3az Energy Efficient Ethernet na wszystkich portach; znaczne zmniejszenie zużycia energii, gdy przepustowość łącza nie jest w pełni wykorzystywana Energy Detect Automatycznie wyłącza zasilanie na portach Gigabit Ethernet i 10/100 RJ-45 przy wykryciu rozłączenia linku Aktywny tryb jest wznawiany bez utraty pakietów, gdy switch wykryje powrót linku Wyłączanie diod LED portów Diod LED mogą być ręcznie wyłączone, aby oszczędzać energię. PoE czasowe PoE można wyłączać lub włączać zgodnie z harmonogramem użytkownika, aby oszczędzać energię. Operacja portu oparta na czasie Włączenie lub wyłączenie linku na podstawie harmonogramu użytkownika (gdy port jest administracyjnie włączony) SprzętPrzyciski Przycisk resetowania Typ okablowania Nieekranowany skręt UTP kategorii 5 lub wyższy dla 10BASE-T/100BASE-TX; UTP Kategorie 5 Ethernet lub wyższy dla 1000BASE-T Dioda LED System, Link/Act, Speed Flash 64 MB Pamięć CPU 256 MB PortyCałkowita liczba portów systemowych 18 Gigabit Ethernet Porty RJ-45 16 Gigabit Ethernet Porty uplink 2 Gigabit Ethernet Small Form-factor Pluggable (SFP) Pamiec pakietówPamięć na pakiety 4,1 Mb Obsługiwane moduły SFPMGBSX1 Światłowód wielomodowy MGBLX1 Światłowód jednomasowy MGBLH1 Światłowód jednomasowy MGBT1 Utp kat. 5 GLC-SX-MMD Światłowód wielomodowy GLC-LH-SMD Światłowód jednorodny GLC-BX-U Światłowód jednorodny GLC-BX-D Światłowód jednorodny GLC-TE UTP kat. 5e ŚrodowiskoweWymiary jednostki ( szerokość x głębokość x wysokość) 440 x 203 x 44 mm (17,3 x 8,0 x 1,7 cala) waga jednostki 2,48 kg (5,47 lb) Zasilanie 100-240 V, 50-60 Hz, wbudowane Certyfikaty UL (UL 60950), CSA (CSA 22.2), znak CE, FCC Part 15 (CFR 47) Klasa A, C-tick Temperatura pracy 0-50°C Temperatura przechowywania -20°C do +70°C Wilgotność podczas pracy 10% do 90%, względna, bez kondensacji Wilgotność podczas przechowywania 10% do 90%, względna, bez kondensacji ZasilanieZużycie energii 110V=11,1W220V=11,4W Rozpraszanie ciepła (BTU/h) 38,9 Hałas akustyczny i średni czas bezawaryjnej pracy (MTBF)Wentylator (liczba) Bezwentylatorowy Hałas akustyczny N/A MTBF @ 25°C (godziny) 1062289 Zawartość opakowaniaZawartość opakowania Switch Ethernet Series Cisco Business 220 Przewód zasilający lub zasilacz Zestaw montażowy Przewodnik szybkiego startu Opis produktu został przetłumaczony przez sztuczną inteligencję i może zawierać nieścisłości.
Cisco CBS220-16T-2G. Typ przełącznika: Zarządzany, Przełącznik wielowarstwowy: L2. Podstawowe przełączania Ethernet RJ-45 porty typ: Gigabit Ethernet (10/100/1000), Podstawowe przełączanie RJ-45 Liczba portów Ethernet: 16, Liczba zainstalowanych modułów SFP: 2. Wielkość tabeli adresów: 8192 wejścia, Przepustowość rutowania/przełączania: 36 Gbit/s. Standardy komunikacyjne: IEEE 802.3ab,IEEE 802.3ad,IEEE 802.3af,IEEE 802.3u,IEEE 802.3x,IEEE 802.3at,IEEE 802.3z,IEEE.... Możliwości montowania w stelażu
TWÓJ BUDŻET, TWOJA SIEĆ: CISCO BUSINESS 220 SERIES SWITCHES
Cisco CBS220-16T-2G. Typ przełącznika: Zarządzany, Przełącznik wielowarstwowy: L2. Podstawowe przełączania Ethernet RJ-45 porty typ: Gigabit Ethernet (10/100/1000), Podstawowe przełączanie RJ-45 Liczba portów Ethernet: 16, Liczba zainstalowanych modułów SFP: 2. Wielkość tabeli adresów: 8192 wejścia, Przepustowość rutowania/przełączania: 36 Gbit/s. Standardy komunikacyjne: IEEE 802.3ab,IEEE 802.3ad,IEEE 802.3af,IEEE 802.3u,IEEE 802.3x,IEEE 802.3at,IEEE 802.3z,IEEE.... Możliwości montowania w stelażu
TWÓJ BUDŻET, TWOJA SIEĆ: CISCO BUSINESS 220 SERIES SWITCHES
Cisco Business 220 Series Switches to idealne rozwiązanie dla firm, które poszukują niezawodności i bezpieczeństwa w przystępnej cenie. Dzięki intuicyjnemu panelowi sterowania, użytkownicy mogą łatwo zarządzać siecią, a opcje zasilania przez Ethernet (PoE) dodają wszechstronności w konfiguracji urządzeń. Dostosowywalne funkcje pozwalają na optymalne dopasowanie do specyficznych potrzeb każdej organizacji, zapewniając jednocześnie solidne wsparcie dla biznesowych operacji. Wybierając Cisco Business 220, inwestujesz w stabilność i efektywność, co czyni z tych przełączników doskonały wybór dla każdej firmy, która chce zbudować mocną i wydajną infrastrukturę sieciową.
CISCO BUSINESS 220 SERIES: WYJĄTKOWA INFRASTRUKTURA DLA FIRMCisco Business 220 Series switches to idealne rozwiązanie dla małych firm, które pragną zbudować wydajną i niezawodną sieć. Dzięki wsparciu PoE+ oraz zaawansowanym funkcjom bezpieczeństwa i jakości usług (QoS), te przełączniki umożliwiają łatwą integrację bezprzewodowych punktów dostępowych, co przekłada się na zwiększenie produktywności pracowników. Oferując możliwości jednolitych systemów komunikacyjnych, Cisco Business 220 Series automatycznie priorytetyzuje ruch opóźniony, co ułatwia wdrażanie rozwiązań opartych na IP. Rygorystyczne testy zapewniają pełną kompatybilność z innymi produktami, co czyni te przełączniki wszechstronnym fundamentem dla biznesowej infrastruktury.
ODKRYJ MOC CISCO BUSINESS 220 SERIES!Cisco Business 220 Series to idealne rozwiązanie dla małych firm, które pragną stworzyć profesjonalne sieci o wysokiej wydajności. Dzięki łatwej konfiguracji i prostocie obsługi, te przełączniki są stworzone z myślą o użytkownikach bez zaawansowanej wiedzy IT. Zintegrowany Cisco Business Dashboard umożliwia zarządzanie przełącznikami, routerami i punktami dostępu bez potrzeby dodatkowego sprzętu, co znacząco upraszcza procesy zarządzania siecią. Dodatkowo, rozwiązanie Cisco Network Plug and Play pozwala na szybkie i bezpieczne wdrażanie nowych urządzeń oraz aktualizowanie istniejącej infrastruktury. Dzięki niezawodności i wysokim parametrom wydajnościowym, Cisco Business 220 Series zapewniają szybsze przesyłanie plików oraz lepszą dostępność kluczowych aplikacji biznesowych, co przekłada się na sprawniejszą komunikację między pracownikami a klientami.
ZWIĘKSZ WYDAJNOŚĆ SWOJEJ SIECI Z CISCO BUSINESS 220 SERIESCisco Business 220 Series to idealne rozwiązanie dla firm, które pragną stworzyć nowoczesne, wydajne sieci. Dzięki wsparciu dla technologii Power over Ethernet (PoE+) można łatwo wdrożyć urządzenia takie jak punkty dostępu bezprzewodowego, telefony IP czy kamery monitorujące, co przynosi oszczędności i zwiększa elastyczność w zakresie inwestycji. Wysokiej klasy zabezpieczenia, takie jak port security i zaawansowane listy kontroli dostępu, chronią sieć przed nieautoryzowanym dostępem i atakami, zapewniając jednocześnie ciągłość działania. Dodatkowo, energooszczędne rozwiązania wbudowane w przełączniki pozwalają na redukcję kosztów operacyjnych oraz zmniejszenie wpływu na środowisko. Wsparcie techniczne oraz gwarancja na sprzęt potwierdzają niezawodność i trwałość produktów Cisco, oferując jednocześnie spokój umysłu dla użytkowników.
ZARZĄDZANIE SIECIĄ UPROSZCZONE DZIĘKI CISCO BUSINESS DASHBOARDCisco Business Dashboard (CBD) to innowacyjne narzędzie zarządzania siecią, stworzone z myślą o łatwej implementacji i konserwacji przełączników Cisco Catalyst serii 1200 i 1300, przełączników biznesowych, routerów oraz punktów dostępowych. Dzięki CBD, skomplikowane zadania związane z zarządzaniem siecią stają się prostsze i bardziej efektywne. Narzędzie umożliwia szybkie odkrywanie topologii nowej sieci, generowanie szczegółowego inwentarza zainstalowanego sprzętu oraz monitorowanie sieci. Automatyczne aktualizacje oprogramowania i raportowanie informacji o cyklu życia oraz konserwacji sprawiają, że sieć pozostaje aktualna i w pełni wspierana. Dla tych, którzy potrzebują prostszej wersji, dostępna jest Cisco Business Dashboard Lite, oferująca kluczowe funkcje bez zbędnej złożoności.
Parametry techniczne
Zobacz też
Produkty podobne z kategorii




Zobacz też